Startseite
» Nachrichten
»
Datenleck im Pentagon: Was Militärangehörige jetzt tun sollten, um ihre Daten zu schützen
Datenleck im Pentagon: Was Militärangehörige jetzt tun sollten, um ihre Daten zu schützen
Aktualisiert am 26. September 2026. Militärangehörige, die eine Benachrichtigung über einen Datenverstoß im Defense Manpower Data Center (DMDC) erhalten, sollten sich auf ein Ziel konzentrieren: die Nutzung gestohlener personenbezogener Daten zu erschweren und gleichzeitig ausreichende Überwachungsmechanismen einzurichten, um Missbrauch schnell zu erkennen. Die sinnvollste Reaktion besteht nicht darin, alles auf einmal zu ändern. Vielmehr sollten zunächst die risikoreichsten Wege geschlossen, die Wirksamkeit der Schutzmaßnahmen überprüft und Warnsignale erkannt werden, die eine Eskalation erfordern.
Laut öffentlichen Berichten, die auf Benachrichtigungen über Datenschutzverletzungen basieren, entdeckte DMDC am 16. Juli 2026 eine Sicherheitslücke in einem Dateiaustauschsystem. Die Benachrichtigungen besagen, dass unbefugte Nutzer zwischen Oktober 2025 und dem 16. Juli 2026 auf Dateien mit unverschlüsselten personenbezogenen Daten zugegriffen hatten. Je nach Person konnten die offengelegten Daten neben der Sozialversicherungsnummer auch Informationen wie Name, Geburtsdatum, Kontaktdaten, Geschlecht, ethnische Zugehörigkeit oder Angaben zu Militärangehörigen einschließlich der Dienstbezeichnung umfassen. Der Benachrichtigung zufolge gab es zum Zeitpunkt der Veröffentlichung keine Hinweise darauf, dass die Daten des Empfängers missbraucht wurden.
Die genaue Zahl der Betroffenen wurde vom Verteidigungsministerium zum jetzigen Zeitpunkt noch nicht öffentlich bestätigt. Dies ist wichtig, da Schätzungen in den Medien nicht als endgültiges Ausmaß des Vorfalls betrachtet werden sollten. Für jeden einzelnen Soldaten ist die verlässlichere Frage, ob er eine offizielle Benachrichtigung erhalten hat und welche Informationen laut dieser Benachrichtigung offengelegt wurden.
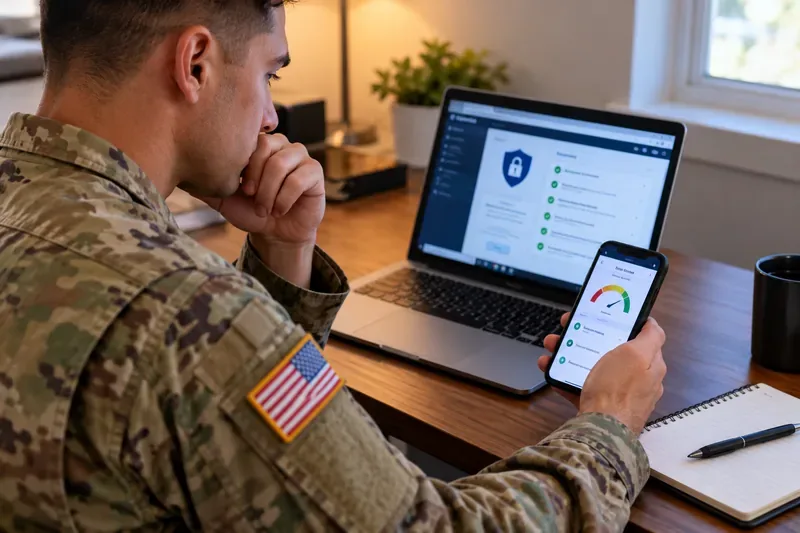
Ein Soldat überprüft die Kontosicherheitsinformationen auf einem Laptop und einem Telefon und veranschaulicht damit die praktischen Folgemaßnahmen, die das Risiko des Identitätsmissbrauchs nach einem Datenleck verringern können.
Zuerst muss festgelegt werden, wie „geschützt“ aussehen soll.
Eine angemessene Reaktion auf einen Sicherheitsvorfall sollte messbare Ergebnisse liefern. Sie sollten bestätigen können, dass Ihre Kreditwürdigkeit durch eine entsprechende Benachrichtigung gesperrt oder geschützt ist, dass wichtige Konten über eindeutige Zugangsdaten und starke Authentifizierung verfügen, dass Sie legitime Mitteilungen im Zusammenhang mit einem Sicherheitsvorfall erkennen können und dass Sie einen Plan zur Aufdeckung von Steuer-, Sozialleistungs-, Bank- oder Kreditkartenbetrug haben.
Schutz ist nicht gleichbedeutend mit Garantie. Eine Kreditsperre kann nicht jede Betrugsart verhindern. Die Kreditüberwachung kann Angreifer nicht daran hindern, Ihre Identität zu missbrauchen. Passwortänderungen machen eine kompromittierte Sozialversicherungsnummer nicht wieder geheim. Ziel ist es, die Anzahl potenzieller Angriffswege zu reduzieren und die Zeitspanne zwischen Missbrauch und Entdeckung zu verkürzen.
1. Überprüfen Sie die Benachrichtigung über den Verstoß, bevor Sie darauf reagieren.
Datenlecks lösen häufig Phishing-Kampagnen aus, da Kriminelle wissen, dass die Empfänger besorgt sind und weitere Nachrichten erwarten. Behandeln Sie jede unerwartete E-Mail, SMS, jeden Anruf oder Brief, in dem nach zusätzlichen persönlichen Daten gefragt wird, als verdächtig und überprüfen Sie die Angaben selbstständig.
Verwenden Sie die im Schreiben über den Verstoß abgedruckten Kontaktinformationen oder eine offizielle .mil- oder .gov-Quelle, anstatt eines Links in einer unerwünschten Nachricht.
Geben Sie Ihre Sozialversicherungsnummer, Bankdaten, Anmeldecodes oder Zahlungsinformationen nicht an jemanden weiter, der Sie unerwartet kontaktiert.
Wenn die Benachrichtigung Dienstleistungen zur Identitätsüberwachung oder -wiederherstellung anbietet, registrieren Sie sich anhand der Anweisungen in der verifizierten Benachrichtigung, anstatt nach einer ähnlich aussehenden Registrierungsseite zu suchen.
Die US-Sozialversicherungsbehörde (SSA) warnt davor, dass Betrüger, die sich als Regierungsbeamte ausgeben, möglicherweise bereits über einige Ihrer persönlichen Daten verfügen und diese nutzen, um überzeugend zu wirken. Die SSA rät daher dringend davon ab, sensible Informationen gegenüber unbekannten Anrufern preiszugeben und stattdessen Aktivitäten über offizielle Konten zu verifizieren. Weitere Informationen zum Schutz Ihrer Sozialversicherungsnummer finden Sie in den Hinweisen des SSA-Generalinspekteurs .
Woran man erkennt, dass dieser Schritt abgeschlossen ist
Sie haben die Quelle der Benachrichtigung selbstständig überprüft, wissen, welche Kategorien Ihrer Daten betroffen sind, und haben eine Kopie der Benachrichtigung an einem sicheren Ort gespeichert. Sollten Sie eine Nachricht nicht verifizieren können, verwenden Sie die darin enthaltenen Links nicht mehr und kontaktieren Sie die zuständige Behörde über einen offiziellen Kanal.
2. Lassen Sie Ihre Kreditwürdigkeit sperren, wenn Ihre Sozialversicherungsnummer offengelegt wurde.
Für die meisten Menschen, deren Sozialversicherungsnummer offengelegt wurde, ist eine Kreditsperre eine der wirksamsten Präventionsmaßnahmen. Eine Kreditsperre schränkt den Zugriff auf Ihre Kreditakte ein und erschwert es Identitätsdieben erheblich, in Ihrem Namen neue Kredite aufzunehmen. Sie ist kostenlos, hat keine Auswirkungen auf Ihre Kreditwürdigkeit und bleibt so lange aktiv, bis Sie sie aufheben.
Für aktive Soldaten ist eine Betrugswarnung eine weitere Option. Sie weist Unternehmen an, zusätzliche Schritte zur Identitätsprüfung durchzuführen, bevor neue Kredite vergeben werden. Die Warnung gilt ein Jahr und kann für die Dauer des Einsatzes verlängert werden. Sie ist besonders hilfreich, wenn die regelmäßige Überwachung aufgrund eines Einsatzes oder einer Versetzung erschwert ist. Betrugswarnung und Kreditsperre dienen unterschiedlichen Zwecken, und die FTC weist darauf hin, dass beide gleichzeitig genutzt werden können.
Woran man erkennt, dass dieser Schritt abgeschlossen ist
Vergewissern Sie sich, dass jede Auskunftei Ihre Sperre oder die von Ihnen gewählte Warnung als aktiv anzeigt. Bewahren Sie die Bestätigungsnummern und die Informationen zur Wiederherstellung an einem sicheren Ort auf. Wenn Sie später einen Kredit für eine Hypothek, ein Auto, eine Wohnung, eine Versicherung oder eine andere Dienstleistung beantragen, die eine Bonitätsprüfung erfordert, heben Sie die Sperre nur vorübergehend für diesen Vorgang auf und stellen Sie sie anschließend wieder her.
3. Überprüfen Sie Ihre Kreditberichte auf Anzeichen dafür, dass der Schutz zu spät kam.
Eine Kreditsperre dient der Prävention. Sie löscht keine Betrugsfälle, die vor der Sperrung stattgefunden haben. Überprüfen Sie Ihre Kreditberichte auf Konten, Kreditanfragen, Adressen oder Salden, die Ihnen unbekannt sind. Die FTC empfiehlt, Kreditberichte nach einem Datenleck mit Sozialversicherungsnummern zu überprüfen.
Nutzen Sie AnnualCreditReport.com , die staatlich autorisierte Quelle für kostenlose Kreditberichte. Gehen Sie nicht davon aus, dass ein kostenpflichtiges Kreditüberwachungs-Dashboard die Prüfung der zugrundeliegenden Berichte ersetzt.
Was zu überprüfen ist
Gutes Ergebnis
Wann eskalieren?
Neue Konten
Jeder Account ist bekannt
Alle Karten, Kredite, Versorgungs- oder Finanzierungskonten, die Sie nicht selbst eröffnet haben
Kreditanfragen
Anfragen passen zu Ihren Bewerbungen
Eine unangenehme Anfrage von einem Unternehmen, das Sie nicht kennen
Adressen und Namen
Die persönlichen Angaben sind korrekt.
Eine unbekannte Adresse, ein unbekannter Aliasname oder ein unbekannter Arbeitgeber erscheint.
Salden und Status
Beträge und Zahlungshistorie scheinen korrekt zu sein.
Unerwartete Schulden, Zahlungsverzug oder Inkassotätigkeiten
Wenn Sie Anzeichen für Identitätsdiebstahl feststellen, sollten Sie über die bloße Überwachung hinausgehen und ein formelles Wiederherstellungsverfahren auf IdentityTheft.gov einleiten . Die Website erstellt einen Wiederherstellungsplan basierend auf der Art des von Ihnen gemeldeten Missbrauchs.
4. Sichern Sie die Konten, die Ihre anderen Konten zurücksetzen können.
Ihr primäres E-Mail-Konto, Ihr Mobilfunkvertrag, Ihre Finanzkonten und Ihr Passwort-Manager sind besonders wichtig, da sie dazu verwendet werden können, den Zugriff auf andere Konten zurückzusetzen. Ein Angreifer, der über demografische Informationen verfügt, kann möglicherweise Fragen zur Identitätsprüfung besser beantworten oder sich gegenüber dem Kundensupport als Sie ausgeben.
Verwenden Sie ein eindeutiges Passwort für Ihr primäres persönliches E-Mail-Konto und für jedes Konto, das Finanz- oder Identitätsdaten speichert.
Aktivieren Sie die Multifaktor-Authentifizierung, vorzugsweise mithilfe einer Authentifizierungs-App, eines Sicherheitsschlüssels oder eines Passkeys, sofern dies unterstützt wird.
Überprüfen Sie die E-Mail-Adressen für die Kontowiederherstellung, Telefonnummern, vertrauenswürdige Geräte und aktive Sitzungen.
Entfernen Sie Wiederherstellungsmethoden, über die Sie keine Kontrolle mehr haben.
Erkundigen Sie sich bei Ihrem Mobilfunkanbieter nach einer Portierungs- oder Kontoübertragungs-PIN, falls verfügbar, insbesondere wenn Ihre Telefonnummer zu den offengelegten Kontaktdaten gehörte.
Ändern Sie nicht Dutzende von Passwörtern mit geringem Sicherheitsrisiko, während Sie Ihre E-Mail- oder Telefonkonten unzureichend schützen. Priorisieren Sie Konten, die Passwortänderungen, Geldtransfers, Steuererklärungen, Änderungen von Sozialleistungen oder die Identitätsprüfung ermöglichen.
Woran man erkennt, dass dieser Schritt abgeschlossen ist
Sie sollten Ihre wichtigsten Konten auflisten und sicherstellen, dass jedes Konto mit eindeutigen Anmeldeinformationen und einem starken zweiten Faktor geschützt ist. Falls Sie unbekannte Anmeldeversuche feststellen, setzen Sie das Passwort zurück, melden Sie sich von anderen Sitzungen ab, aktualisieren Sie die Wiederherstellungsoptionen und kontaktieren Sie das Sicherheitsteam Ihres Anbieters.
5. Überprüfen Sie nicht nur Ihre Kreditwürdigkeitsdaten, sondern auch Ihre Sozialversicherungs- und Steuerunterlagen.
Kreditkartenbetrug ist nur eine mögliche Verwendung einer offengelegten Sozialversicherungsnummer. Jemand kann auch versuchen, Identitätsbetrug im Zusammenhang mit einer Beschäftigung, Sozialleistungsbetrug oder Steuerbetrug zu begehen, ohne ein herkömmliches Kreditkonto zu eröffnen.
Zum Schutz Ihrer Steuerzahler können Sie beim IRS eine Identitätsschutz-PIN (IP-PIN) beantragen. Diese sechsstellige Nummer verhindert, dass jemand anderes Ihre Sozialversicherungsnummer für die Abgabe Ihrer US-Steuererklärung verwendet. Das Programm steht Personen zur Verfügung, die ihre Identität nachweisen können. Weitere Informationen finden Sie auf der IRS-Seite zur IP-PIN .
Wenn dieser Schritt eine stärkere Reaktion erfordert
Melden Sie sich umgehend, wenn Sie Einkünfte feststellen, die Sie nicht erzielt haben, Schreiben bezüglich einer Steuererklärung erhalten, die Sie nicht eingereicht haben, eine Authentifizierungsnachricht erhalten, die Sie nicht veranlasst haben, oder Änderungen bei Ihren Sozialleistungen oder Bankverbindungsdaten feststellen. Dies sind Anzeichen für versuchten oder tatsächlichen Missbrauch, nicht nur für eine bloße Aufdeckung.
6. Nutzen Sie die angebotene Kreditüberwachung, aber beachten Sie deren Grenzen.
Die Benachrichtigung über den Datenverstoß bietet Betroffenen angeblich ein Jahr lang Kreditüberwachung und Unterstützung bei der Wiederherstellung ihrer Identität an. Wenn Ihre bestätigte Benachrichtigung dieses Angebot enthält, sollten Sie es nutzen. Die Überwachung erleichtert das Aufdecken verdächtiger Aktivitäten, und die Wiederherstellungsdienste können im Betrugsfall sehr hilfreich sein.
Die Überwachung ersetzt jedoch keine Kreditsperre. Sie werden in der Regel benachrichtigt, sobald in einer überwachten Datenquelle etwas Auffälliges auftritt. Zudem werden möglicherweise nicht alle Formen des Missbrauchs im Zusammenhang mit Steuerdaten, Beschäftigungsdaten, Sozialleistungen, Krankenversicherungskonten oder Kontoübernahmen erkannt. Betrachten Sie sie daher als zusätzliche Überwachungsebene und nicht als Hauptkontrollmaßnahme.
7. Seien Sie gegenüber hochgradig personalisiertem Phishing skeptischer.
Informationen wie Militärzugehörigkeit, Berufsbezeichnung, Kontaktdaten und Geburtsdatum können eine betrügerische Nachricht ungewöhnlich glaubwürdig erscheinen lassen. Betrüger beziehen sich möglicherweise auf eine reale Einheit, Funktion, Versetzung, Leistung oder einen tatsächlichen Verwaltungsprozess, während sie Sie dennoch auf eine gefälschte Webseite weiterleiten.
Seien Sie besonders vorsichtig bei Nachrichten, die Dringlichkeit erzeugen, Geheimhaltung fordern, Sie zur Geldüberweisung auffordern oder Sie über einen unerwarteten Link auf eine Anmeldeseite weiterleiten. Wenn eine Nachricht vorgibt, von einer Regierungsbehörde, einem Finanzinstitut, einer Versicherung oder einer Kreditauskunftei zu stammen, öffnen Sie ein neues Browserfenster und rufen Sie die offizielle Website selbst auf.
Eine praktische Checkliste zum Schutz
Prüfen Sie, ob Ihre DMDC-Mitteilung echt ist und ermitteln Sie genau, welche Daten laut ihrer Mitteilung offengelegt wurden.
Melden Sie sich gemäß den verifizierten Anweisungen in der Benachrichtigung für das angebotene Monitoring an.
Lassen Sie Ihre Kreditwürdigkeit bei allen drei nationalen Kreditauskunfteien sperren, falls Ihre Sozialversicherungsnummer offengelegt wurde.
Ziehen Sie eine Betrugswarnung für aktive Soldaten in Betracht, wenn diese zu Ihrem Dienststatus und Ihrer Einsatzsituation passt.
Prüfen Sie alle drei Kreditberichte auf unbekannte Konten, Anfragen oder persönliche Daten.
Schützen Sie Ihre primäre E-Mail-Adresse, Ihren Mobilfunkanbieter, Ihre Finanzkonten und Ihren Passwortmanager mit individuellen Zugangsdaten und einer starken Multi-Faktor-Authentifizierung.
Überprüfen Sie Ihre Sozialversicherungsbeiträge auf ungewöhnliche Aktivitäten.
Erwägen Sie die Verwendung einer IRS IP PIN, um das Risiko betrügerischer Steuererklärungen gegenüber dem Bund zu verringern.
Bewahren Sie die Benachrichtigung über den Datenverstoß, die Bestätigungen zum Einfrieren der Konten und alle Dokumente zum Betrug an einem sicheren Ort auf.
Sollte es zu einem tatsächlichen Missbrauch kommen, melden Sie diesen unter IdentityTheft.gov und befolgen Sie den Wiederherstellungsplan, anstatt sich nur auf Überwachungswarnungen zu verlassen.
Wann Sie Ihre Vorgehensweise ändern sollten
Wenn Sie keine verdächtigen Aktivitäten feststellen, ist der oben beschriebene Präventions- und Überwachungsansatz angemessen: Halten Sie die Sperren aktiv, sorgen Sie für eine starke Authentifizierung und überprüfen Sie weiterhin regelmäßig Finanz- und Regierungsunterlagen.
Wenn Sie ein bestätigtes betrügerisches Konto, eine betrügerische Steuererklärung, eine Änderung von Sozialleistungen, eine unautorisierte Überweisung, eine neue Telefonnummer oder einen anderen konkreten Missbrauch feststellen, wechseln Sie von der Prävention zur Reaktion auf den Vorfall. Kontaktieren Sie die Betrugsabteilung des betroffenen Instituts, sichern Sie die Unterlagen, erstatten Sie Anzeige wegen Identitätsdiebstahls, fechten Sie betrügerische Kreditinformationen an und befolgen Sie alle institutsspezifischen Anweisungen zur Wiederherstellung der Daten.
Wenn Sie nicht auf Ihre Konten zugreifen können, einen SIM-Karten-Tausch oder eine E-Mail-Übernahme vermuten oder feststellen, dass die Wiederherstellungsinformationen geändert wurden, priorisieren Sie die Wiedererlangung der Kontrolle über diese Konten, bevor Sie Zeit mit der routinemäßigen Überwachung verbringen.
Was diese Schritte nicht leisten können
Keine Verbrauchermaßnahme kann offengelegte personenbezogene Daten wiederherstellen. Eine Kreditsperre dient hauptsächlich der Bekämpfung von Betrug bei Neukrediten. Eine Warnung bei aktiven Soldaten setzt voraus, dass Gläubiger die Verifizierungsverfahren einhalten. Die Kreditüberwachung ist selektiv und rückwirkend. Die Multifaktor-Authentifizierung schützt Konten nur, wenn sie aktiviert ist und der Angreifer den Wiederherstellungsprozess nicht umgehen oder durch Social Engineering manipulieren kann.
Deshalb setzt die wirksamste Reaktion auf mehrere Ebenen: Reduzierung des Neukreditrisikos, Sicherung der Kanäle zur Kontowiederherstellung, Überwachung von Regierungs- und Finanzunterlagen und schnelle Reaktion auf konkrete Hinweise auf Missbrauch.
Fazit
Für Militärangehörige, die vom DMDC-Datenleck betroffen sind, bemisst sich der Erfolg nicht an der Anzahl der ergriffenen Sicherheitsmaßnahmen. Entscheidend ist, ob die wichtigsten Schutzvorkehrungen tatsächlich aktiv sind und Missbrauch frühzeitig erkannt wird. Prüfen Sie die Benachrichtigung, lassen Sie Ihre Kreditwürdigkeit sperren, wenn Ihre Sozialversicherungsnummer offengelegt wurde, sichern Sie Ihre Konten, die Ihre digitale Identität kontrollieren, überprüfen Sie Ihre Kredit- und Behördendaten und nutzen Sie alle in der Benachrichtigung angebotenen, verifizierten Überwachungsdienste.
Dieser Artikel spiegelt Informationen wider, die am 26. September 2026 öffentlich zugänglich waren. Da das Verteidigungsministerium die endgültige Zahl der betroffenen Personen nicht öffentlich bestätigt und keinen vollständigen Vorfallsbericht veröffentlicht hat, sollten sich die Betroffenen hinsichtlich Einzelheiten zu ihrer eigenen Gefährdung auf ihre individuelle Benachrichtigung über den Verstoß und spätere offizielle Mitteilungen des Verteidigungsministeriums verlassen.