Startseite
» Nachrichten
»
Was ist ein Datenleck? Wie es dazu kommt und wie Sie Ihre Daten schützen können
Was ist ein Datenleck? Wie es dazu kommt und wie Sie Ihre Daten schützen können
Ein Datenleck liegt vor, wenn sensible, geschützte oder vertrauliche Informationen von einer unbefugten Person abgerufen, offengelegt, kopiert, erlangt oder verwendet werden. Das Nationale Institut für Standards und Technologie (NIST) verwendet eine weite Definition, die sowohl unbefugten Zugriff als auch Fälle umfasst, in denen eine berechtigte Person Daten für einen unbefugten Zweck verwendet. Anders ausgedrückt: Ein Datenleck muss nicht wie ein dramatischer Hackerangriff aussehen. Es kann durch gestohlene Zugangsdaten, einen Softwarefehler, eine falsch konfigurierte Datenbank, böswillige Insider oder sogar eine versehentliche Offenlegung verursacht werden. Siehe die NIST-Definition von Datenleck .
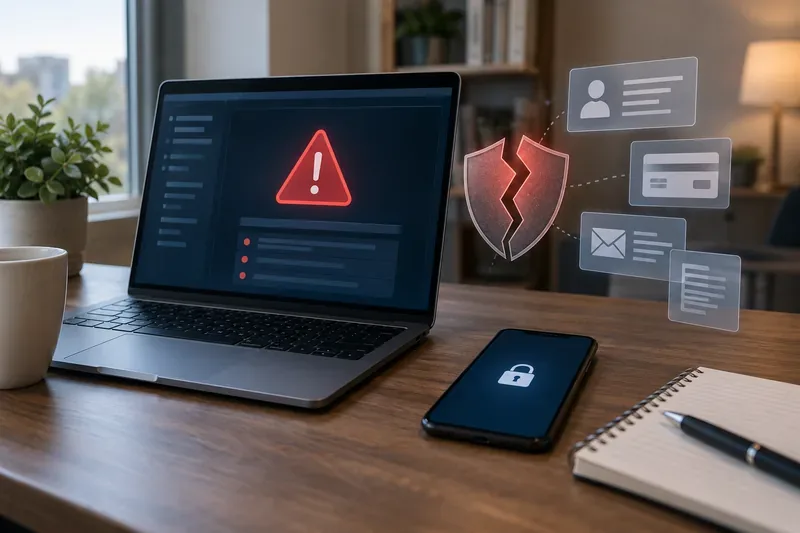
Eine Sicherheitswarnung, ein zerbrochenes Schild und freiliegende Datensymbole veranschaulichen, wie eine Sicherheitslücke Konto-, Zahlungs-, E-Mail- und persönliche Daten gefährden kann.
Welche Informationen können bei einem Datenleck offengelegt werden?
Die Antwort hängt von der Organisation, dem Dienst und dem Vorfall ab. Ein Datenschutzverstoß kann eine einzelne Kategorie von Informationen oder mehrere gleichzeitig betreffen. Das NIST definiert personenbezogene Daten (PII) als Informationen, die allein oder in Kombination mit anderen verknüpften Informationen die Identität einer Person feststellen oder nachverfolgen können. Dazu gehören sowohl offensichtliche Identifikatoren als auch Informationen, die erst in Verbindung mit anderen Daten identifizierend werden. Siehe die NIST-Definition von PII .
Das Risiko kann den Verlust der Privatsphäre, gezielte Betrugsversuche, Erpressung oder weitere Formen von Social Engineering umfassen.
Die Schwere eines Datenlecks bemisst sich daher nicht allein an der Anzahl der betroffenen Datensätze. Art der Informationen, ob sie verschlüsselt waren, ob Zugangsdaten wiederverwendbar waren, wie lange das Datenleck andauerte und ob Angreifer die Daten tatsächlich erlangt haben, beeinflussen das praktische Risiko für den Einzelnen.
Wie kommt es zu Datenpannen?
1. Gestohlene oder wiederverwendete Passwörter
Wird ein Passwort bei einem Vorfall gestohlen und dasselbe Passwort für einen anderen Dienst verwendet, versuchen Angreifer es möglicherweise auch anderswo. Aus diesem Grund empfehlen Sicherheitsbehörden, für jedes Konto ein individuelles Passwort zu verwenden. Ein Passwort-Manager kann dies erleichtern, indem er lange, zufällige Passwörter generiert und speichert, anstatt dass Sie sich Dutzende davon merken müssen.
2. Phishing und andere Formen des Social Engineering
Manche Sicherheitslücken beginnen mit einer irreführenden E-Mail, SMS, einem Anruf oder einer gefälschten Anmeldeseite. Ziel ist es, jemanden zur Eingabe eines Passworts, zur Bestätigung einer Anmeldung, zum Öffnen eines schädlichen Anhangs oder zur Preisgabe von Informationen zu verleiten, die Angreifern tieferen Zugriff ermöglichen. Die Verbraucherhinweise der CISA empfehlen daher ausdrücklich, Phishing-Angriffe zu erkennen und bei unerwarteten Nachrichten, die nach persönlichen Daten fragen oder zum Öffnen von Links oder Anhängen auffordern, vorsichtig zu sein. Weitere Informationen finden Sie unter CISA Secure Our World .
3. Nicht behobene Software-Schwachstellen
Betriebssysteme, Browser, Apps, Router und Unternehmenssoftware erhalten regelmäßig Sicherheitsupdates. Bleibt eine bekannte Schwachstelle ungepatcht, kann ein Angreifer sie möglicherweise ausnutzen, bevor das Unternehmen oder der Benutzer das Update installiert. CISA empfiehlt daher, Updates umgehend zu installieren und automatische Updates nach Möglichkeit zu aktivieren.
4. Fehlkonfigurierte Systeme oder Cloud-Speicher
Eine Datenbank, ein Dateispeicher, ein Backup-System, ein Entwicklungsserver oder ein Administrationsbereich können Daten offenlegen, wenn die Zugriffskontrollen falsch konfiguriert sind. In solchen Fällen liegen möglicherweise weder gestohlene Passwörter noch Schadsoftware vor. Das Problem kann einfach darin bestehen, dass Informationen für Personen zugänglich waren, die niemals Zugriff darauf hätten haben dürfen.
5. Schadsoftware und Ransomware
Schadsoftware kann gespeicherte Zugangsdaten stehlen, Dateien kopieren, Aktivitäten überwachen oder Fernzugriff auf ein System ermöglichen. Ransomware-Angriffe können auch den Diebstahl von Daten vor der Verschlüsselung von Dateien beinhalten, wodurch sowohl Betriebsunterbrechungen als auch die Offenlegung vertraulicher Informationen gefährdet sind.
6. Dritte und Lieferketten
Unternehmen tauschen häufig Informationen mit Zahlungsdienstleistern, Gehaltsabrechnungsunternehmen, Cloud-Anbietern, Analysediensten, Auftragnehmern und anderen Partnern aus. Ein Sicherheitsverstoß bei einem dieser Anbieter kann Kunden vieler Unternehmen betreffen, selbst wenn das Unternehmen, mit dem Sie direkt zusammenarbeiten, selbst nicht betroffen ist.
7. Verlorene Geräte, Fehler und Insider
Ein verlorener Laptop, eine an die falsche Person gesendete Tabellenkalkulation, übermäßige Zugriffsrechte oder ein Mitarbeiter, der absichtlich Daten entwendet, können ebenfalls zu einer Datenschutzverletzung führen. Deshalb ist der Begriff „Datenschutzverletzung“ weiter gefasst als „Hacking“: Entscheidend ist die unbefugte Offenlegung oder Nutzung von Daten, nicht die angewandte Technik.
Was kann nach einem Datenleck passieren?
Nicht jede Offenlegung von Daten führt zu Betrug, und eine Benachrichtigung über einen Datenverstoß bedeutet nicht zwangsläufig, dass Ihre Identität bereits gestohlen wurde. Dennoch können offengelegte Informationen Möglichkeiten für Kontoübernahmen, Identitätsdiebstahl, gezieltes Phishing, Zahlungsbetrug oder Betrug bei der Kontoeröffnung eröffnen. Das Risiko hängt maßgeblich davon ab, welche Daten offengelegt wurden.
Eine durchgesickerte E-Mail-Adresse allein erhöht vor allem das Risiko von Spam und Phishing. Ein durchgesickertes Passwort wird besonders dringlich, wenn es noch aktiv ist oder wiederverwendet wird. Eine Sozialversicherungsnummer, kombiniert mit anderen Identitätsdaten, erfordert eine andere Herangehensweise, da sie noch lange nach dem ursprünglichen Vorfall für betrügerische Kreditanträge missbraucht werden kann.
Wie Sie Ihr Risiko reduzieren können, bevor es zu einem Datenleck kommt
Sie können zwar nicht jedes Unternehmen vor einem Datenleck schützen, aber Sie können gestohlene Daten weniger nützlich machen und das Risiko verringern, dass aus einem kompromittierten Konto viele weitere werden. Die aktuellen öffentlichen Empfehlungen der CISA betonen vier praktische Maßnahmen: sichere Passwörter, Multi-Faktor-Authentifizierung, Sensibilisierung für Phishing-Angriffe und zeitnahe Software-Updates. Die hier erwähnten Empfehlungen wurden am 20. September 2026 überprüft.
Verwenden Sie für jedes wichtige Konto ein individuelles Passwort. Ein Passwort-Manager kann zufällige Passwörter generieren und speichern, sodass ein Datenleck nicht automatisch mehrere Konten gefährdet.
Aktivieren Sie die Multifaktor-Authentifizierung (MFA). MFA erfordert neben dem Passwort einen zusätzlichen Identitätsnachweis. Bevorzugen Sie, sofern verfügbar, stärkere, phishingresistente Optionen wie Passkeys oder Sicherheitsschlüssel. CISA weist darauf hin, dass nicht alle MFA-Methoden den gleichen Schutz bieten. Weitere Informationen finden Sie in den CISA-Richtlinien zur Multifaktor-Authentifizierung .
Halten Sie Ihre Geräte und Apps auf dem neuesten Stand. Aktivieren Sie automatische Updates, sobald diese für Ihr Gerät und Ihren Arbeitsablauf zuverlässig sind.
Seien Sie vorsichtig mit unerwarteten Anmeldelinks. Anstatt sich über eine Nachricht anzumelden, öffnen Sie die App des Unternehmens oder geben Sie die bekannte Website-Adresse selbst ein.
Schützen Sie Ihr E-Mail-Konto besonders sorgfältig. E-Mails dienen häufig als Wiederherstellungskanal für andere Konten; ein kompromittiertes Postfach kann Angreifern daher helfen, weitere Passwörter zurückzusetzen.
Speichern Sie nach Möglichkeit weniger sensible Daten. Wenn ein Konto keine gespeicherte Zahlungsmethode, kein altes Ausweisdokument oder unnötige Profildetails benötigt, kann dessen Entfernung die Menge an Daten reduzieren, die später offengelegt werden könnten.
Was zu tun ist, wenn Sie eine Benachrichtigung über eine Datenschutzverletzung erhalten
Beginnen Sie mit der Benachrichtigung selbst, überprüfen Sie diese aber unabhängig. Eine legitime Benachrichtigung über einen Sicherheitsvorfall kann von Betrügern kopiert werden. Verwenden Sie daher keinen Link in einer unerwarteten Nachricht, bevor Sie den Vorfall nicht über die offizielle Website, App oder den Kundenservice des Unternehmens bestätigt haben.
Passen Sie Ihre Antwort an die bereitgestellten Informationen an.
Passwort kompromittiert: Ändern Sie es umgehend beim betroffenen Dienst und überall dort, wo Sie es wiederverwendet haben. Aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA).
Wurde Ihre E-Mail-Adresse oder Telefonnummer offengelegt? Rechnen Sie mit gezielteren Phishing-Angriffen. Seien Sie skeptisch bei dringenden Anfragen, die sich auf das betroffene Unternehmen beziehen.
Zahlungskarte betroffen: Überprüfen Sie die Transaktionen, kontaktieren Sie den Kartenaussteller, wenn Ihnen in der Benachrichtigung mitgeteilt wird, dass die Karte betroffen ist, und befolgen Sie die Anweisungen des Ausstellers zum Austausch oder zur Überwachung.
Offenlegung von Sozialversicherungsnummern oder Identitätsdaten: Überprüfen Sie Ihre Kreditberichte und erwägen Sie eine Kreditsperre oder einen Betrugswarnhinweis.
Die Aktivitäten des bestehenden Kontos erscheinen verdächtig: Kontaktieren Sie den Anbieter über einen vertrauenswürdigen Kanal, ändern Sie die Zugangsdaten, überprüfen Sie die Wiederherstellungsinformationen und die aktiven Sitzungen und dokumentieren Sie unautorisierte Aktivitäten.
Die US-amerikanische Federal Trade Commission (FTC) erklärt, dass eine Kreditsperre es Identitätsdieben erschwert, in Ihrem Namen neue Kreditkonten zu eröffnen. Die Sperre kann kostenlos eingerichtet und aufgehoben werden, hat keinen Einfluss auf Ihre Kreditwürdigkeit und bleibt so lange bestehen, bis Sie sie aufheben. Die FTC empfiehlt, alle drei großen Kreditauskunfteien zu kontaktieren, um Ihre Berichte sperren zu lassen. Eine Betrugswarnung funktioniert anders: Sie weist Unternehmen an, Ihre Identität zu überprüfen, bevor sie neue Kredite vergeben, ermöglicht es Gläubigern aber weiterhin, Ihren Bericht einzusehen. Weitere Informationen finden Sie in den Leitlinien der FTC zu Kreditsperren und Betrugswarnungen .
Wenn Ihre Sozialversicherungsnummer von einem Datenleck betroffen ist oder Sie Anzeichen für Identitätsdiebstahl feststellen, verweist die FTC Verbraucher auf die Website IdentityTheft.gov mit ihren Hinweisen zur Datenwiederherstellung . Die Website bietet auf die Art der offengelegten Informationen zugeschnittene Wiederherstellungsschritte. Die allgemeinen Hinweise der FTC zu Datenlecks empfehlen außerdem, Kreditberichte auf unbekannte Konten zu überprüfen und gegebenenfalls die kostenlose Überwachungsmöglichkeit des betroffenen Unternehmens zu nutzen. Weitere Informationen zum Vorgehen nach einem Datenleck finden Sie in den FTC-Hinweisen .
Checkliste für die schnelle Reaktion auf Datenschutzverletzungen
Prüfen Sie über einen offiziellen Kanal, ob die Benachrichtigung über den Verstoß echt ist.
Notieren Sie genau, welche Datentypen offengelegt wurden.
Ändern Sie alle betroffenen Passwörter und jede wiederverwendete Kopie dieses Passworts.
Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA), vorzugsweise eine phishingresistente Option, sofern der Dienst dies unterstützt.
Überprüfen Sie die letzten Anmeldungen, Wiederherstellungs-E-Mail-Adressen, Telefonnummern und verbundenen Geräte.
Prüfen Sie Bank-, Karten- und Kreditkartenaktivitäten, wenn Finanz- oder Identitätsdaten betroffen waren.
Erwägen Sie eine Kreditsperre, wenn Sozialversicherungsnummern oder ähnliche Identitätsdaten offengelegt wurden.
Bewahren Sie die Benachrichtigung über den Datenverstoß sowie Aufzeichnungen über Anrufe, Kontoänderungen und Betrugsmeldungen auf.
Achten Sie auf nachfolgende Phishing-Angriffe, bei denen echte Details des Vorfalls verwendet werden, um überzeugend zu wirken.
Datenleck, Datenverlust, Hackerangriff und Identitätsdiebstahl sind nicht dasselbe.
Diese Begriffe überschneiden sich zwar, beschreiben aber unterschiedliche Sachverhalte. Ein Datenleck bezeichnet den unbefugten Zugriff auf, die Offenlegung, den Erwerb oder die Nutzung von Informationen. Der Begriff „Datenleck“ wird üblicherweise für Informationen verwendet, die offengelegt werden, beispielsweise durch versehentliche Veröffentlichung oder Fehlkonfiguration. Ein Hack beschreibt eine Methode des unbefugten technischen Zugriffs und kann, muss aber nicht, zu einem Datenleck führen. Identitätsdiebstahl ist der Missbrauch personenbezogener Daten und kann nach einem Datenleck auftreten, ist aber keine automatische Folge davon.
Diese Unterscheidung ist wichtig, da die richtige Reaktion vom tatsächlichen Hergang abhängt. Wenn ein Unternehmen angibt, dass lediglich E-Mail-Adressen offengelegt wurden, ist eine Kreditsperre für diesen Vorfall allein möglicherweise nicht notwendig. Wurden hingegen Sozialversicherungsnummern offengelegt, gewinnen Kreditschutzmaßnahmen deutlich an Bedeutung. Wurde ein Passwort gestohlen, hat die Änderung dieses Passworts und die Vermeidung einer Wiederverwendung höchste Priorität.
Fazit
Ein Datenleck ist der unbefugte Verlust der Kontrolle über sensible Informationen, unabhängig davon, ob es durch einen externen Angreifer, einen technischen Fehler, Dritte, einen Insider oder einen einfachen Irrtum verursacht wird. Sie können das Risiko eines Datenlecks bei einem von Ihnen genutzten Dienst nicht vollständig ausschließen, aber Sie können den Schaden begrenzen, indem Sie sichere Passwörter verwenden, die Zwei-Faktor-Authentifizierung (2FA) aktivieren, Ihre Software stets aktuell halten, Phishing-Angriffe erkennen und angemessen auf die offengelegten Informationen reagieren.
Wenn Sie eine Benachrichtigung über einen Datenverstoß erhalten, konzentrieren Sie sich auf die verifizierten Fakten: Welche Organisation war betroffen, welche Daten waren betroffen, sind die offengelegten Zugangsdaten noch aktiv und was empfehlen die Organisation und vertrauenswürdige Stellen? Diese Details sind aussagekräftiger als die Überschrift allein und zeigen Ihnen, welche Schutzmaßnahmen tatsächlich sinnvoll sind.