Acasă
» Știri
»
Ce este o încălcare a securității datelor? Cum se întâmplă și cum să vă protejați datele
Ce este o încălcare a securității datelor? Cum se întâmplă și cum să vă protejați datele
O încălcare a securității datelor are loc atunci când informații sensibile, protejate sau confidențiale sunt accesate, divulgate, copiate, dobândite sau utilizate de către o persoană care nu este autorizată să le dețină. Institutul Național de Standarde și Tehnologie (NIST) utilizează o definiție largă care include atât accesul neautorizat, cât și cazurile în care o persoană autorizată utilizează datele într-un scop neautorizat. Cu alte cuvinte, o încălcare nu trebuie să arate ca un „hack” de tip film dramatic. Aceasta poate rezulta din furtul de acreditări, o eroare de software, o bază de date configurată greșit, o persoană din interior rău intenționată sau chiar o divulgare accidentală. Consultați definiția NIST a încălcării .
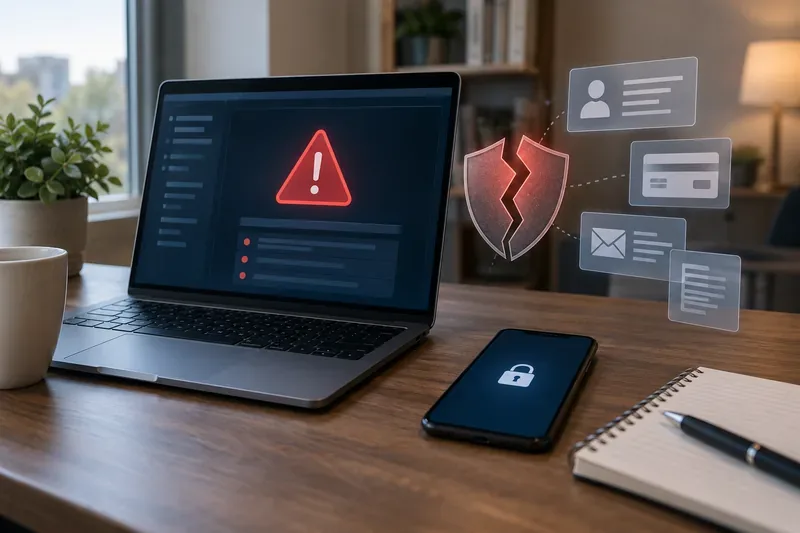
Un avertisment de securitate, un scut spart și simboluri de date expuse ilustrează modul în care o încălcare a securității poate pune în pericol contul, plățile, e-mailul și informațiile personale.
Ce informații pot fi expuse într-o încălcare a securității datelor?
Răspunsul depinde de organizație, serviciu și incident. O încălcare a securității datelor poate implica o singură categorie de informații sau mai multe simultan. NIST definește informațiile de identificare personală, adesea prescurtate ca PII, ca informații care pot distinge sau urmări identitatea unei persoane singure sau atunci când sunt combinate cu alte informații conexe. Acestea pot include identificatori evidenți, precum și informații care devin identificabile atunci când sunt asociate cu alte date. Consultați definiția NIST PII .
Tip de date
Exemple
De ce este important
Acreditări cont
Adrese de e-mail, nume de utilizator, parole, token-uri de autentificare
Atacatorii pot încerca să preia controlul asupra contului afectat sau să reutilizeze aceleași acreditări în altă parte.
Informații de identitate
Nume, adresă, data nașterii, număr de asigurări sociale
Unele combinații pot facilita furtul de identitate, aplicațiile frauduloase sau uzurparea identității prin convingere.
Informații financiare
Numere de card de plată, detalii bancare, date de facturare
Expunerea poate duce la tranzacții frauduloase sau la tentative de accesare a conturilor financiare.
Informații despre sănătate sau ocuparea forței de muncă
Dosare medicale, de asigurări, salarizare sau de la locul de muncă
Aceste înregistrări pot fi sensibile chiar și atunci când nu pot fi utilizate direct pentru a cheltui bani.
Comunicări private
E-mail, mesaje, documente, fotografii, tichete de asistență
Riscul poate implica pierderea confidențialității, escrocherii direcționate, șantaj sau alte tipuri de inginerie socială.
Prin urmare, gravitatea unei încălcări nu este determinată doar de numărul de înregistrări implicate. Tipul de informații, dacă au fost criptate, dacă acreditările au fost reutilizabile, cât a durat expunerea și dacă atacatorii au obținut efectiv datele pot afecta riscul practic pentru o persoană.
Cum se produc încălcările de date?
1. Parole furate sau reutilizate
Dacă o parolă este furată într-un incident și aceeași parolă este utilizată pe un alt serviciu, atacatorii o pot încerca în altă parte. Acesta este unul dintre motivele pentru care agențiile de securitate recomandă parole unice pentru fiecare cont. Un manager de parole poate face acest lucru realist prin generarea și stocarea parolelor lungi și aleatorii, în loc să vă ceară să vă amintiți zeci de parole.
2. Phishing și alte tipuri de inginerie socială
Unele breșe de securitate încep cu un e-mail, un mesaj text, un apel telefonic sau o pagină de conectare falsă, înșelătoare. Scopul poate fi de a păcăli pe cineva să introducă o parolă, să aprobe o conectare, să deschidă un atașament rău intenționat sau să dezvăluie informații care ajută un atacator să obțină un acces mai aprofundat. Ghidul pentru consumatori CISA recomandă în mod specific să învățați să recunoașteți phishing-ul și să fiți precauți cu mesajele neașteptate care solicită informații personale sau vă solicită să deschideți linkuri sau atașamente. Consultați CISA Secure Our World .
3. Vulnerabilități software necorectate
Sistemele de operare, browserele, aplicațiile, routerele și software-ul de business primesc periodic corecții de securitate. Dacă o vulnerabilitate cunoscută rămâne nerezolvată, un atacator o poate exploata înainte ca organizația sau utilizatorul să instaleze corecția. CISA recomandă instalarea promptă a actualizărilor și activarea actualizărilor automate acolo unde este posibil.
4. Sisteme sau stocare în cloud configurate greșit
O bază de date, un depozit de fișiere, o copie de rezervă, un server de dezvoltare sau un panou administrativ pot expune date atunci când controalele de acces sunt configurate incorect. În aceste cazuri, este posibil să nu existe o parolă furată și să nu existe programe malware. Problema poate fi pur și simplu faptul că informațiile au fost accesibile de persoane care nu ar fi trebuit niciodată să le poată vedea.
5. Programe malware și ransomware
Software-ul rău intenționat poate fura acreditările salvate, poate copia fișiere, poate monitoriza activitatea sau poate oferi acces de la distanță la un sistem. Incidentele de tip ransomware pot implica, de asemenea, furtul de date înainte ca fișierele să fie criptate, ceea ce înseamnă că riscul poate include atât întreruperea operațiunilor, cât și expunerea informațiilor confidențiale.
6. Terțe părți și lanțuri de aprovizionare
Organizațiile partajează adesea informații cu procesatorii de plăți, furnizorii de salarizare, furnizorii de cloud, serviciile de analiză, contractorii și alți parteneri. O breșă de securitate la unul dintre acești furnizori poate afecta clienții multor organizații, chiar și atunci când organizația cu care interacționați direct nu a fost compromisă.
7. Dispozitive pierdute, greșeli și persoane din interior
Un laptop pierdut, o foaie de calcul trimisă persoanei greșite, permisiuni de acces excesive sau un angajat care fură intenționat date pot, de asemenea, crea o breșă de securitate. De aceea, „încălcarea datelor” are un sens mai larg decât „pirateria informatică”: problema definitorie este expunerea sau utilizarea neautorizată, nu tehnica care a cauzat-o.
Ce se poate întâmpla după ce datele tale sunt sparte?
Nu orice înregistrare expusă duce la fraudă, iar o notificare de încălcare a securității datelor nu înseamnă că cineva ți-a furat deja identitatea. Totuși, informațiile expuse pot crea oportunități pentru preluarea controlului asupra contului, uzurparea identității, phishing direcționat, frauda cu plăți sau frauda cu conturi noi. Riscul depinde în mare măsură de ceea ce a fost expus.
O adresă de e-mail divulgată poate crește în principal riscul de spam și phishing. O parolă divulgată devine mai urgentă dacă este încă activă sau reutilizată. Un număr de asigurări sociale, combinat cu alte informații de identitate, merită un răspuns diferit, deoarece poate fi util în cererile de credit frauduloase mult timp după incidentul inițial.
Cum să reduci riscul înainte ca o încălcare să se întâmple
Nu poți împiedica fiecare companie pe care o folosești să sufere o breșă de securitate, dar poți face ca datele furate să fie mai puțin utile și poți reduce șansa ca un cont compromis să devină mai multe conturi compromise. Orientările publice actuale ale CISA pun accentul pe patru obiceiuri practice: parole puternice, autentificare multifactor, conștientizare privind phishing-ul și actualizări software la timp. Îndrumările la care se face referire aici au fost revizuite pe 20 septembrie 2026.
Folosește o parolă unică pentru fiecare cont important. Un manager de parole poate crea și stoca parole aleatorii, astfel încât o singură breșă de securitate să nu expună automat mai multe conturi.
Activați autentificarea multifactor (MFA). MFA necesită o dovadă suplimentară a identității pe lângă o parolă. Atunci când sunt disponibile, preferați opțiuni mai puternice, rezistente la phishing, cum ar fi cheile de acces sau cheile de securitate. CISA notează că nu toate metodele MFA oferă același nivel de protecție. Consultați îndrumările CISA privind autentificarea multifactor .
Mențineți dispozitivele și aplicațiile actualizate. Activați actualizările automate atunci când acestea sunt fiabile pentru dispozitivul și fluxul de lucru.
Tratați cu precauție linkurile de conectare neașteptate. În loc să vă conectați printr-un mesaj, deschideți aplicația companiei sau introduceți adresa site-ului web cunoscut.
Protejați-vă contul de e-mail în mod deosebit. E-mailul este adesea canalul de recuperare pentru alte conturi, așa că o căsuță poștală compromisă poate ajuta un atacator să reseteze parole suplimentare.
Stocați date mai puțin sensibile atunci când aveți de ales. Dacă un cont nu necesită o metodă de plată salvată, un document de identitate vechi sau detalii de profil inutile, eliminarea acestora poate reduce ceea ce este disponibil pentru expunere ulterioară.
Ce trebuie să faceți dacă primiți o notificare de încălcare a datelor
Începeți cu notificarea în sine, dar verificați-o independent. O notificare legitimă de încălcare a securității datelor poate fi copiată de escroci, așa că evitați să folosiți un link într-un mesaj neașteptat până când nu ați confirmat incidentul prin intermediul site-ului web oficial, al aplicației sau al canalului de asistență pentru clienți al organizației.
Asociați răspunsul dumneavoastră cu informațiile expuse
Parolă expusă: Schimbați-o imediat pe serviciul afectat și oriunde altundeva ați reutilizat-o. Activați MFA.
Adresă de e-mail sau număr de telefon expusă: Așteptați-vă la phishing mai direcționat. Fiți sceptici față de solicitările urgente care fac referire la compania afectată de încălcarea securității datelor.
Card de plată expus: Verificați tranzacțiile, contactați emitentul cardului dacă notificarea vă spune că a fost afectat cardul și urmați instrucțiunile emitentului de înlocuire sau monitorizare.
Codul numeric personal sau datele de identitate expuse: Revizuiți-vă rapoartele de credit și luați în considerare o înghețare a creditului sau o alertă de fraudă.
Activitatea existentă în cont pare suspectă: Contactați furnizorul printr-un canal de încredere, modificați acreditările, verificați informațiile de recuperare și sesiunile active și documentați activitatea neautorizată.
Comisia Federală pentru Comerț din SUA afirmă că înghețarea creditului poate îngreuna deschiderea de noi conturi de credit pe numele dumneavoastră de către hoții de identitate. Înghețarea poate fi aplicată sau ridicată gratuit, nu vă afectează scorul de credit și rămâne valabilă până când o ridicați. FTC recomandă contactarea tuturor celor trei birouri de credit majore pentru a îngheța rapoartele. O alertă de fraudă funcționează diferit: le spune companiilor să vă verifice identitatea înainte de a deschide noi conturi de credit, permițând în același timp creditorilor să vadă raportul dumneavoastră. Consultați îndrumările FTC privind înghețarea creditului și alertele de fraudă .
Dacă o încălcare a securității datelor a implicat numărul dumneavoastră de asigurări sociale sau dacă găsiți semne de furt de identitate, FTC îndrumă, de asemenea, consumatorii către îndrumările IdentityTheft.gov privind recuperarea în urma unei încălcări de date . Site-ul adaptează pașii de recuperare la tipul de informații expuse. Sfaturile generale ale FTC privind încălcările de date recomandă, de asemenea, verificarea rapoartelor de credit pentru conturile pe care nu le recunoașteți și utilizarea monitorizării legitime și gratuite oferite de o companie afectată, atunci când este cazul. Consultați îndrumările FTC despre ce trebuie făcut după o încălcare de date .
Listă de verificare pentru răspuns rapid la încălcarea datelor
Confirmați autenticitatea notificării de încălcare utilizând un canal oficial.
Scrieți exact ce tipuri de date au fost expuse.
Schimbați orice parolă afectată și fiecare copie reutilizată a acelei parole.
Activați MFA, de preferință o opțiune rezistentă la phishing atunci când serviciul o acceptă.
Verificați conectările recente, adresele de e-mail pentru recuperare, numerele de telefon și dispozitivele conectate.
Verificați activitatea bancară, a cardurilor și a creditului atunci când au fost implicate date financiare sau de identitate.
Luați în considerare o înghețare a creditului atunci când numerele de asigurări sociale sau date de identitate similare au fost expuse.
Salvați notificarea de încălcare a securității și înregistrările apelurilor, modificărilor de cont și rapoartelor de fraudă.
Fiți atenți la phishing-ul ulterior care folosește detalii reale ale incidentului pentru a părea convingător.
Încălcarea datelor, scurgerea de date, atacul cibernetic și furtul de identitate nu sunt același lucru
Acești termeni se suprapun, dar descriu idei diferite. O încălcare a securității datelor se concentrează pe accesul, divulgarea, achiziția sau utilizarea neautorizată a informațiilor. O scurgere de date este frecvent utilizată pentru informațiile care devin expuse, uneori prin publicare accidentală sau configurare greșită. Un atac cibernetic descrie o metodă de acces tehnic neautorizat și poate sau nu duce la o încălcare a securității datelor. Furtul de identitate este utilizarea abuzivă a informațiilor de identificare ale unei persoane și se poate întâmpla după o încălcare, dar nu este o consecință automată a acesteia.
Această distincție este importantă deoarece răspunsul corect depinde de ceea ce s-a întâmplat de fapt. Dacă o companie susține că au fost expuse doar adresele de e-mail, înghețarea creditului dvs. s-ar putea să nu fie necesară doar pentru incidentul respectiv. Dacă numerele de asigurări sociale au fost expuse, protecția creditului devine mult mai relevantă. Dacă o parolă a fost furată, schimbarea acesteia și eliminarea reutilizării reprezintă prioritatea imediată.
Concluzie
O încălcare a securității datelor este o pierdere neautorizată a controlului asupra informațiilor sensibile, fie că este cauzată de un atacator extern, o eroare tehnică, o terță parte, o persoană din interior sau o simplă greșeală. Nu puteți elimina posibilitatea ca un serviciu pe care îl utilizați să fie spart, dar puteți limita daunele utilizând parole unice, activând MFA, menținând software-ul actualizat, recunoscând phishing-ul și reacționând în funcție de informațiile specifice expuse.
Când sosește o notificare de încălcare a securității datelor, concentrați-vă pe faptele verificate: ce organizație a fost afectată, ce date au fost implicate, dacă datele de autentificare expuse sunt încă active și ce recomandă organizația și autoritățile de încredere. Aceste detalii sunt mai utile decât titlul în sine și vă vor spune ce măsuri de protecție merită cu adevărat luate.