Acasă
» Știri
»
Încălcarea datelor de către Pentagon: Ce ar trebui să facă acum personalul militar pentru a-și proteja informațiile
Încălcarea datelor de către Pentagon: Ce ar trebui să facă acum personalul militar pentru a-și proteja informațiile
Actualizat la 26 septembrie 2026. Personalul militar care primește o notificare de încălcare a securității datelor din cadrul Centrului de Date privind Forțele de Apărare (DMDC) ar trebui să se concentreze pe un singur rezultat: îngreunarea utilizării informațiilor personale furate, creând în același timp suficientă monitorizare pentru a detecta rapid utilizarea abuzivă. Cel mai util răspuns nu este să schimbați totul dintr-o dată. Este vorba de a închide mai întâi căile cu cel mai mare risc, de a verifica dacă aceste protecții sunt într-adevăr active și de a ști ce semne de avertizare necesită escaladare.
Raportările publice bazate pe notificările de încălcare a securității datelor arată că DMDC a descoperit o vulnerabilitate într-un sistem de partajare a fișierelor pe 16 iulie 2026. Notificările menționează că utilizatori neautorizați au accesat fișiere care conțineau informații personale de identificare necriptate între octombrie 2025 și 16 iulie 2026. În funcție de persoană, datele expuse ar putea include un număr de asigurări sociale, împreună cu informații precum nume, data nașterii, date de contact, sex, rasă sau informații despre personalul militar, inclusiv specializarea ocupațională. Notificarea menționa, se pare, că nu exista nicio indicație la momentul respectiv că informațiile destinatarului ar fi fost utilizate în mod abuziv.
Numărul exact al persoanelor afectate nu a fost confirmat public de Departamentul Apărării până la data acestei actualizări. Acest lucru este important deoarece estimările care circulă în știri nu ar trebui tratate ca amploarea finală a incidentului. Întrebarea mai fiabilă pentru un membru al forțelor armate este dacă a primit o notificare oficială și ce informații menționează în notificare că au fost expuse.
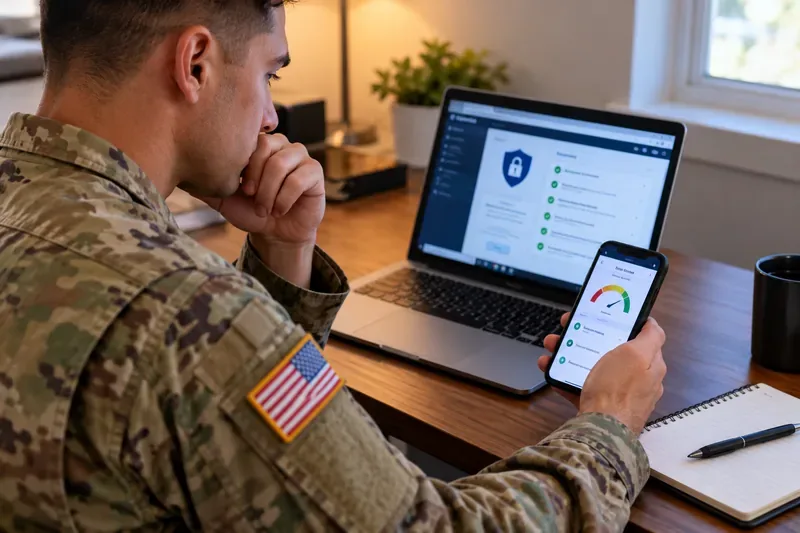
Un membru al serviciului examinează informațiile de securitate a contului pe laptop și telefon, ilustrând măsurile practice care pot reduce riscul de utilizare abuzivă a identității după o încălcare a securității.
Mai întâi, stabiliți cum ar trebui să arate „protejat”
Un răspuns bun la o încălcare a securității datelor ar trebui să producă rezultate observabile. Ar trebui să puteți confirma că aveți un istoric de credit înghețat sau protejat de o alertă adecvată, că conturile importante utilizează acreditări unice și autentificare puternică, că puteți recunoaște comunicările legitime privind încălcările de securitate și că aveți un plan pentru detectarea fraudelor fiscale, de beneficii, bancare sau de credit.
Protecția nu este același lucru cu o garanție. O înghețare a creditului nu poate opri orice tip de fraudă. Monitorizarea creditului nu poate împiedica un atacator să încerce să vă folosească identitatea. Schimbările de parolă nu fac din nou secret un număr de asigurări sociale expus. Scopul este de a reduce numărul de căi de atac utile și de a scurta timpul dintre utilizarea abuzivă și detectare.
1. Verificați notificarea de încălcare înainte de a acționa în baza acesteia
Încălcările de date declanșează adesea campanii de phishing, deoarece infractorii știu că destinatarii sunt îngrijorați și așteaptă mesaje ulterioare. Tratați orice e-mail, SMS, apel sau scrisoare neașteptată care solicită informații personale suplimentare ca fiind ceva ce trebuie verificat independent.
Folosește informațiile de contact tipărite în scrisoarea de încălcare a securității datelor sau o sursă oficială .mil sau .gov, în loc de un link dintr-un mesaj nesolicitat.
Nu oferiți codul numeric personal, datele de autentificare bancare, codurile de conectare sau informațiile de plată unei persoane care vă contactează pe neașteptate.
Dacă notificarea oferă servicii de monitorizare sau restaurare a identității, înscrieți-vă folosind instrucțiunile din notificarea verificată, în loc să căutați un site de înscriere similar.
Administrația pentru Securitate Socială avertizează că este posibil ca imitatorii de informații guvernamentale să cunoască deja anumite informații personale și să le folosească pentru a părea convingători. Îndrumările sale actuale sunt de a evita confirmarea informațiilor sensibile către apelanți neașteptați și de a verifica activitatea prin intermediul conturilor oficiale. Consultați îndrumările Biroului Inspectorului General al SSA privind protejarea numărului dvs. de securitate socială .
Cum să știi că acest pas este finalizat
Ați verificat independent sursa notificării, știți ce categorii de informații ale dvs. au fost expuse și ați salvat o copie a notificării într-un loc securizat. Dacă nu puteți verifica un mesaj, nu mai utilizați linkurile acestuia și contactați agenția relevantă printr-un canal oficial.
2. Înghețați-vă creditul dacă numărul dumneavoastră de asigurări sociale a fost expus
Pentru majoritatea persoanelor al căror număr de asigurări sociale a fost expus, înghețarea creditului este una dintre cele mai puternice măsuri preventive disponibile. O înghețare restricționează accesul la dosarul dvs. de credit, ceea ce face mult mai dificil pentru un hoț de identitate să deschidă noi credite pe numele dvs. Este gratuită, nu vă afectează scorul de credit și rămâne în vigoare până când o ridicați.
Pentru personalul în serviciu activ, o alertă de fraudă în serviciu activ este o altă opțiune. Aceasta informează companiile să ia măsuri suplimentare pentru a vă verifica identitatea înainte de a deschide un nou credit și este valabilă un an, cu posibilitatea de reînnoire pe durata desfășurării. Poate fi utilă atunci când desfășurarea sau relocarea îngreunează monitorizarea regulată. O alertă de fraudă și o înghețare a creditului servesc unor scopuri diferite, iar FTC notează că o persoană le poate folosi pe amândouă.
Cum să știi că acest pas este finalizat
Confirmați că fiecare birou afișează blocarea sau alerta selectată ca fiind activă. Salvați numerele de confirmare și informațiile de recuperare într-un loc sigur. Dacă ulterior solicitați o ipotecă, un credit auto, un apartament, un produs de asigurare sau alt serviciu care necesită o verificare a creditului, ridicați temporar doar blocarea necesară pentru tranzacția respectivă, apoi restabiliți-o ulterior.
3. Verificați rapoartele de credit pentru a depista semne că protecția a venit prea târziu
O înghețare este preventivă. Nu șterge frauda care a avut loc înainte de înghețare. Verificați-vă rapoartele de credit pentru conturi, solicitări concrete, adrese sau solduri pe care nu le recunoașteți. FTC recomandă verificarea rapoartelor de credit după o încălcare a securității datelor care implică numere de asigurări sociale.
Folosește AnnualCreditReport.com , sursa autorizată la nivel federal pentru rapoarte de credit gratuite. Nu presupune că un tablou de bord plătit pentru monitorizarea creditului înlocuiește o analiză a rapoartelor de bază.
Ce trebuie verificat
Rezultat bun
Când să escaladați
Conturi noi
Fiecare cont este familiar
Orice card, împrumut, cont de utilități sau cont de finanțare pe care nu l-ați deschis
Solicitări de credit
Cererile de informații corespund cererilor pe care le-ați depus
O solicitare dificilă din partea unei companii pe care nu o recunoști
Adrese și nume
Datele personale sunt corecte
Apare o adresă, un alias sau un angajator necunoscut
Solduri și stare
Sumele și istoricul plăților par corecte
Datorii, restanțe sau activități de colectare neprevăzute
Dacă găsiți dovezi de furt de identitate, treceți de la monitorizare la un proces formal de recuperare pe IdentityTheft.gov . Site-ul creează un plan de recuperare pe baza tipului de utilizare abuzivă pe care îl raportați.
4. Securizează conturile care pot reseta celelalte conturi ale tale
Contul principal de e-mail, contul de telefon mobil, conturile financiare și managerul de parole sunt deosebit de importante, deoarece pot fi folosite pentru a reseta accesul în altă parte. Un atacator care deține informații demografice ar putea fi mai în măsură să răspundă la întrebări de verificare a identității sau să se dea drept serviciul de asistență pentru clienți.
Folosește o parolă unică pentru contul tău principal de e-mail personal și pentru orice cont care stochează informații financiare sau de identitate.
Activați autentificarea multifactor, de preferință utilizând o aplicație de autentificare, o cheie de securitate sau o parolă, acolo unde este acceptată.
Verificați adresele de e-mail, numerele de telefon, dispozitivele de încredere și sesiunile active pentru recuperarea contului.
Eliminați metodele de recuperare pe care nu le mai controlați.
Întreabă-ți operatorul de telefonie mobilă despre un cod PIN pentru portarea externă sau transferul de cont, dacă este disponibil, mai ales dacă numărul tău de telefon se număra printre datele de contact expuse.
Nu schimbați zeci de parole cu valoare redusă, lăsând contul de e-mail sau de telefon vulnerabil. Dați prioritate conturilor care pot autoriza resetarea parolelor, transferurile financiare, depunerea declarațiilor fiscale, modificarea beneficiilor sau verificarea identității.
Cum să știi că acest pas este finalizat
Ar trebui să puteți lista conturile cu cea mai mare valoare și să confirmați că fiecare folosește o credențiale unică și un al doilea factor puternic. Dacă descoperiți conectări necunoscute, resetați parola, deconectați alte sesiuni, actualizați opțiunile de recuperare și contactați echipa de securitate a furnizorului.
5. Urmăriți înregistrările fiscale și de asigurări sociale, nu doar creditul
Frauda în materie de credit este doar o posibilă utilizare a unui număr de asigurări sociale expus. Cineva poate încerca frauda de identitate legată de angajare, frauda cu beneficii sau frauda cu declarațiile fiscale fără a deschide un cont de credit convențional.
Pentru protecție fiscală, IRS permite contribuabililor eligibili să solicite un PIN de protecție a identității sau PIN IP. Acest număr de șase cifre ajută la împiedicarea altcuiva să depună o declarație fiscală federală folosind numărul dvs. de asigurări sociale. Programul este disponibil în mod proactiv pentru persoanele care își pot verifica identitatea. Detalii sunt disponibile pe pagina PIN IP a IRS .
Când acest pas necesită un răspuns mai puternic
Apelați la situație dacă observați venituri pe care nu le-ați obținut, primiți corespondență fiscală despre o declarație pe care nu ați depus-o, primiți un mesaj de autentificare pe care nu l-ați inițiat sau descoperiți modificări ale beneficiilor sau informațiilor privind depunerea directă. Acestea sunt semne de tentativă sau utilizare abuzivă, nu doar de expunere.
6. Folosește monitorizarea creditului oferită, dar înțelegi limitele acesteia
Se pare că notificarea privind încălcarea securității oferă persoanelor afectate servicii de monitorizare a creditului și restaurare a identității timp de un an. Dacă notificarea verificată include această ofertă, este rezonabil să o utilizați. Monitorizarea poate face ca activitățile suspecte să fie mai ușor de detectat, iar serviciile de restaurare pot fi valoroase în cazul apariției unei fraude.
Totuși, monitorizarea nu înlocuiește blocarea creditului. De obicei, vă alertează după ce apare ceva într-o sursă de date monitorizată. De asemenea, este posibil să nu detecteze orice formă de utilizare abuzivă care implică înregistrări fiscale, angajare, beneficii, conturi medicale sau preluare de conturi. Tratați-o ca pe un nivel suplimentar de detectare, mai degrabă decât ca pe controlul principal.
7. Fiți mai sceptic față de phishing-ul extrem de personalizat
Informații precum afilierea militară, specializarea ocupațională, datele de contact și data nașterii pot face ca un mesaj fraudulos să pară neobișnuit de credibil. Un escroc poate face referire la o unitate, un rol, o relocare, un beneficiu sau un proces administrativ real, în timp ce vă direcționează în continuare către un site fraudulos.
Acordați o atenție deosebită mesajelor care creează urgență, solicită păstrarea secretului, vă solicită să transferați bani sau vă trimit către o pagină de conectare printr-un link neașteptat. Dacă un mesaj pretinde că provine de la o instituție guvernamentală, o instituție financiară, un asigurător sau un birou de credit, deschideți o fereastră nouă a browserului și navigați personal la site-ul oficial.
O listă de verificare practică a protecției
Verificați dacă notificarea dumneavoastră DMDC este autentică și identificați exact ce date, conform acesteia, au fost expuse.
Înscrie-te la monitorizarea oferită prin instrucțiunile verificate din notificare.
Înghețați-vă istoricul de credit la toate cele trei birouri naționale de credit dacă numărul dumneavoastră de asigurări sociale a fost dezvăluit.
Luați în considerare o alertă de fraudă în serviciu activ dacă se potrivește statutului dumneavoastră de serviciu și situației de desfășurare.
Verificați toate cele trei rapoarte de credit pentru conturi, solicitări sau detalii personale necunoscute.
Securizați-vă e-mailul principal, operatorul de telefonie mobilă, conturile financiare și managerul de parole cu acreditări unice și autentificare multifactor puternică.
Verificați-vă înregistrarea veniturilor din asigurările sociale pentru activități neobișnuite.
Luați în considerare un cod PIN IP al IRS pentru a reduce riscul depunerilor frauduloase de impozite federale.
Păstrați notificarea de încălcare, confirmările de blocare și orice documentație privind frauda într-un loc sigur.
Dacă se constată o utilizare abuzivă, raportați-o pe IdentityTheft.gov și urmați planul de recuperare, în loc să vă bazați doar pe alertele de monitorizare.
Când să vă schimbați abordarea
Dacă nu observați nicio activitate suspectă, abordarea de prevenire și monitorizare de mai sus este potrivită: mențineți blocările active, mențineți o autentificare puternică și continuați să revizuiți periodic înregistrările financiare și guvernamentale.
Dacă observați un cont fraudulos confirmat, o declarație fiscală, o modificare a beneficiilor, un transfer neautorizat, o linie telefonică nouă sau o altă utilizare abuzivă concretă, treceți de la prevenire la răspuns la incidente. Contactați departamentul de combatere a fraudelor al instituției afectate, păstrați evidențele, depuneți un raport de furt de identitate, contestați informațiile de credit frauduloase și urmați orice instrucțiuni de recuperare specifice agenției.
Dacă nu vă puteți accesa conturile, suspectați o schimbare de cartelă SIM sau o preluare a adresei de e-mail sau descoperiți că informațiile de recuperare au fost modificate, acordați prioritate recâștigării controlului asupra acelor conturi înainte de a petrece timp cu monitorizarea de rutină.
Ceea ce acești pași nu pot face
Nicio acțiune a consumatorului nu poate face din nou confidențiale datele personale expuse. O înghețare a creditului abordează în principal frauda legată de creditele noi. O alertă în serviciu activ se bazează pe creditori care urmează proceduri de verificare. Monitorizarea creditului este selectivă și retrospectivă. Autentificarea multifactor protejează conturile numai atunci când este activată, iar atacatorul nu poate ocoli sau modifica social procesul de recuperare.
De aceea, cel mai puternic răspuns utilizează mai multe niveluri: reducerea riscului de creditare nouă, securizarea canalelor de recuperare a conturilor, monitorizarea înregistrărilor guvernamentale și financiare și reacționarea rapidă la dovezi specifice de utilizare abuzivă.
Concluzie
Pentru personalul militar afectat de încălcarea DMDC, succesul nu se măsoară prin numărul de măsuri de securitate luate. Se măsoară prin faptul că cele mai importante măsuri de siguranță sunt într-adevăr active și dacă puteți detecta din timp utilizarea necorespunzătoare. Verificați notificarea, blocați creditul atunci când un număr de asigurări sociale a fost expus, securizați conturile care vă controlează identitatea digitală, verificați înregistrările de credit și guvernamentale și utilizați orice serviciu de monitorizare verificat oferit în notificare.
Acest articol reflectă informațiile disponibile publicului la data de 26 septembrie 2026. Deoarece Departamentul Apărării nu a confirmat public numărul final de persoane afectate și nici nu a publicat un raport complet al incidentului, personalul ar trebui să se bazeze pe notificarea individuală de încălcare și pe comunicările oficiale ulterioare ale Departamentului Apărării pentru detalii despre propria expunere.