Startseite
» Nachrichten
»
Phishing erkennen und stoppen: So schützen Sie Konten und persönliche Daten
Phishing erkennen und stoppen: So schützen Sie Konten und persönliche Daten
Eine angebliche Bank meldet eine Kontosperre, ein Paketdienst verlangt eine kleine Nachzahlung oder ein bekanntes Onlinekonto fordert „sofortige Bestätigung“. Solche Nachrichten wirken oft plausibel, weil sie Zeitdruck erzeugen und vertraute Marken, Namen oder persönliche Angaben verwenden. Phishing bedeutet, dass Kriminelle Sie dazu bringen wollen, Zugangsdaten, Zahlungsinformationen oder andere sensible Daten preiszugeben – meist über gefälschte Nachrichten und Webseiten.
Der wichtigste praktische Grundsatz lautet: Nicht überstürzt klicken, sondern den Vorgang unabhängig von der Nachricht prüfen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist darauf hin, dass Phishing nicht nur per E-Mail kommt, sondern auch per SMS, Messenger, QR-Code und sogar über manipulierte Suchergebnisse. Sprachfehler sind deshalb kein zuverlässiger Erkennungstest mehr. Stand dieses Ratgebers: 29. September 2026.
Warum Phishing heute so überzeugend wirken kann
Früher fielen viele Betrugsnachrichten durch holprige Sprache und offensichtliche Tippfehler auf. Diese Hinweise gibt es weiterhin, aber sie reichen nicht mehr aus. Das BSI erklärt, dass Angreifer Nachrichten personalisieren und auch KI einsetzen können, um Formulierungen glaubwürdiger zu machen. Entscheidend ist daher nicht, ob eine Nachricht „professionell aussieht“, sondern ob Absender, Anlass, Zieladresse und geforderte Handlung zusammenpassen.
Das BSI empfiehlt bei verdächtigen Nachrichten außerdem, eine vermeintliche Absenderin oder einen vermeintlichen Absender über einen zweiten, vertrauenswürdigen Kanal zu kontaktieren – nicht über Telefonnummern oder Links aus der fraglichen Nachricht. Offizielle Hinweise finden Sie beim BSI zu grundlegenden IT-Sicherheitsregeln und im BSI-Faktencheck zur E-Mail-Sicherheit.
Schritt 1: Nachricht stoppen und vier Warnzeichen prüfen
Bevor Sie einen Link öffnen oder einen Anhang laden, prüfen Sie zuerst die Nachricht selbst. Vier Fragen sind besonders hilfreich:
Erwarten Sie die Nachricht? Eine unerwartete Kontoprüfung, Rechnung oder Paketnachzahlung ist ein Warnsignal.
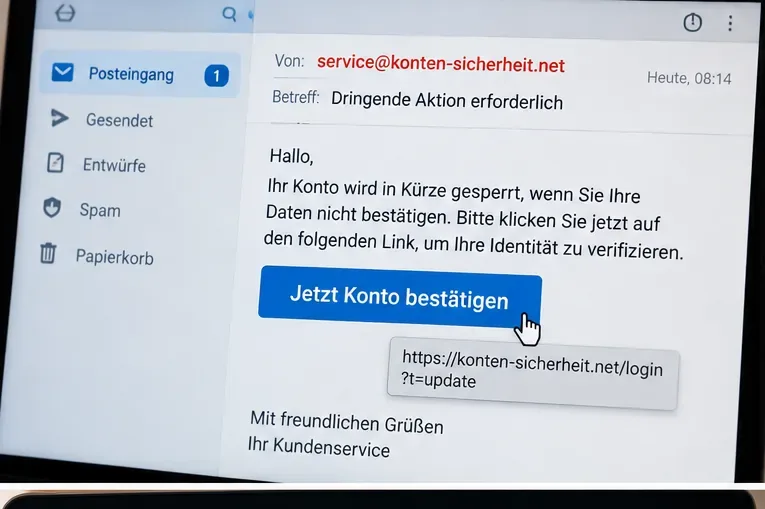
Wird Druck aufgebaut? Formulierungen wie „innerhalb von zwei Stunden“, „Konto wird gesperrt“ oder „letzte Chance“ sollen Nachdenken verhindern.
Passt die Absenderadresse wirklich? Ein vertrauter Anzeigename kann gefälscht sein. Entscheidend ist die vollständige Adresse, insbesondere der Teil nach dem @-Zeichen.
Sollen Sie sensible Daten eingeben? Passwort, TAN, Kreditkartendaten oder Einmalcode gehören nicht in eine Seite, die Sie über einen überraschenden Link geöffnet haben.
Typische Warnsignale: Die Nachricht erzeugt Zeitdruck, fordert eine Kontobestätigung und zeigt beim Link eine andere Domain als der sichtbare Absender vermuten lässt.
Ein einzelnes Merkmal beweist noch keinen Betrug. Mehrere Auffälligkeiten zusammen erhöhen aber den Verdacht. Besonders wichtig: Auch eine korrekt geschriebene Nachricht mit Logo kann Phishing sein.
Schritt 2: Nicht dem Link folgen – den Dienst selbst aufrufen
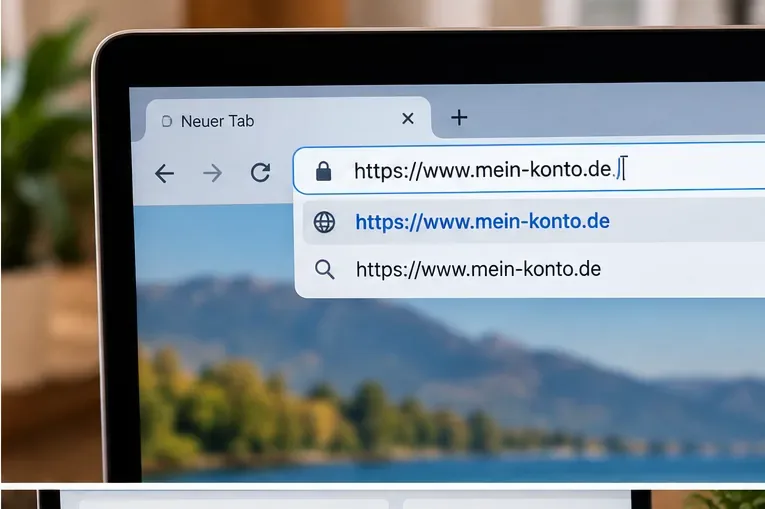
Wenn eine Nachricht behauptet, dass in Ihrem Bankkonto, Paketkonto oder E-Mail-Postfach etwas erledigt werden müsse, öffnen Sie den Dienst unabhängig. Geben Sie eine Ihnen bekannte Adresse selbst in den Browser ein, nutzen Sie ein gespeichertes Lesezeichen oder öffnen Sie die offizielle App.
Bei einer unerwarteten Aufforderung ist der sichere Weg, den Dienst über eine bekannte Adresse oder die offizielle App selbst zu öffnen.
Das ist zuverlässiger als ein Blick auf das Schloss-Symbol im Browser. HTTPS zeigt lediglich, dass die Verbindung zu der geöffneten Seite verschlüsselt ist; auch eine betrügerische Seite kann eine verschlüsselte Verbindung verwenden. Entscheidend bleibt, ob Sie auf der richtigen Domain sind.
Auf dem Computer können Sie einen Link häufig mit der Maus berühren, ohne zu klicken, um das tatsächliche Ziel zu sehen. Auf Mobilgeräten ist diese Prüfung je nach App weniger eindeutig. Wenn Zweifel bleiben, ist „nicht öffnen“ die bessere Entscheidung.
Schritt 3: Absender über einen zweiten Weg bestätigen
Sie erhalten eine ungewöhnliche Zahlungsanweisung von einer Kollegin, eine dringende Nachricht eines Familienmitglieds oder einen Support-Hinweis? Nutzen Sie eine bereits bekannte Telefonnummer, die offizielle Website oder einen vorhandenen Kontakt aus Ihrem Adressbuch. Antworten Sie nicht einfach auf die verdächtige Nachricht und wählen Sie keine darin genannte Telefonnummer.
Dieser Schritt ist besonders wichtig bei sogenanntem Spear-Phishing, also gezielten Nachrichten, die mit echten Namen, Aufgaben oder persönlichen Informationen glaubwürdig wirken sollen.
Schritt 4: Anhänge, QR-Codes und SMS wie Links behandeln
Phishing ist nicht auf E-Mail beschränkt. Das BSI nennt unter anderem SMS und QR-Codes als mögliche Verbreitungswege. Ein QR-Code kann lediglich verbergen, wohin der Link führt. Behandeln Sie ihn daher wie jeden anderen unbekannten Link: Zieladresse prüfen und keine Zugangsdaten eingeben, wenn Sie die Seite nicht selbst über einen vertrauenswürdigen Weg aufgerufen haben.
Bei Anhängen gilt: Öffnen Sie sie nur, wenn Sie Absender und Kontext erwarten. Ein scheinbar bekanntes Konto oder eine bekannte Person kann kompromittiert worden sein. Das Bundeskriminalamt empfiehlt ebenfalls, Links und Anhänge nur bei vertrauenswürdiger Quelle zu öffnen und Systeme aktuell zu halten. Siehe BKA: Identitätsdiebstahl und Phishing.
Schritt 5: Konten so absichern, dass ein gestohlenes Passwort weniger Schaden anrichtet
Erkennen allein reicht nicht. Gute Kontosicherheit begrenzt den Schaden, falls Sie doch einmal auf eine überzeugende Fälschung hereinfallen.
Einzigartige Passwörter verwenden
Nutzen Sie für jedes wichtige Konto ein eigenes Passwort. Wird ein Passwort bei einem Dienst gestohlen, darf es nicht gleichzeitig E-Mail, Shopping, soziale Netzwerke und Cloud-Zugänge öffnen. Ein Passwortmanager kann dabei helfen, unterschiedliche Zugangsdaten zu verwalten.
Zwei-Faktor-Authentisierung aktivieren
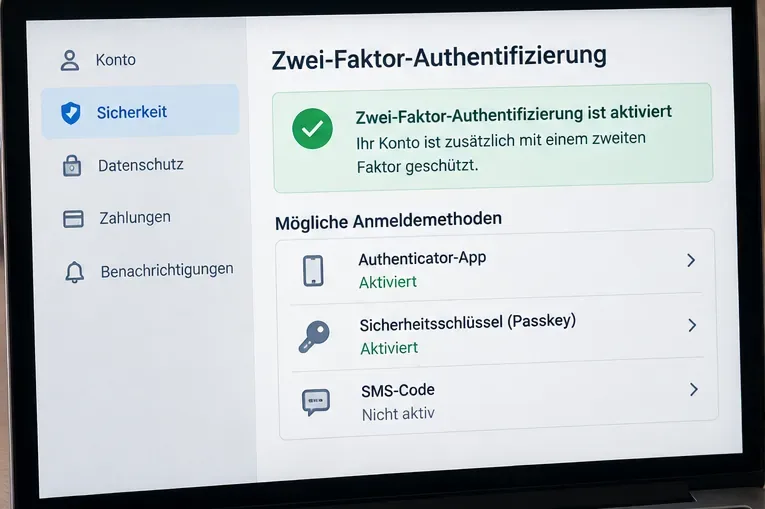
Bei der Zwei-Faktor-Authentisierung (2FA) reicht das Passwort allein nicht für die Anmeldung. Das BSI empfiehlt, 2FA zu nutzen, sobald ein Dienst sie anbietet. Besonders sensible Konten wie E-Mail, Banking und wichtige Cloud-Dienste verdienen Priorität.
Zwei-Faktor-Authentisierung fügt eine zusätzliche Hürde hinzu. Wenn ein Dienst Passkeys oder hardwaregestützte Verfahren anbietet, können diese den Schutz weiter verbessern.
Wichtig ist die Grenze dieser Maßnahme: Das BSI warnt ausdrücklich davor, 2FA als vollständigen Schutz gegen Phishing zu verstehen. Echtzeit-Phishing kann versuchen, neben dem Passwort auch einen Einmalcode abzufangen. Weitere Details bietet das BSI zur Zwei-Faktor-Authentisierung.
Passkeys nutzen, wenn der Dienst sie anbietet
Passkeys arbeiten kryptografisch und sind an den jeweiligen Dienst gebunden. Das BSI empfiehlt ihre Nutzung, wenn sie angeboten werden, weil sie das Phishing-Risiko deutlich reduzieren können. Anders als bei Passwort plus Einmalcode gibt es dabei kein gemeinsames Geheimnis, das einfach auf einer gefälschten Login-Seite eingegeben werden kann.
Wenn Sie bereits geklickt haben: Was jetzt?
Nur auf einen Link geklickt, aber nichts eingegeben? Schließen Sie die Seite. Wenn eine Datei heruntergeladen oder geöffnet wurde, aktualisieren Sie Sicherheitssoftware und Betriebssystem und prüfen Sie das Gerät auf Schadsoftware. Ein bloßer Klick bedeutet nicht automatisch, dass ein Konto übernommen wurde, aber Anhänge und Downloads erhöhen das Risiko.
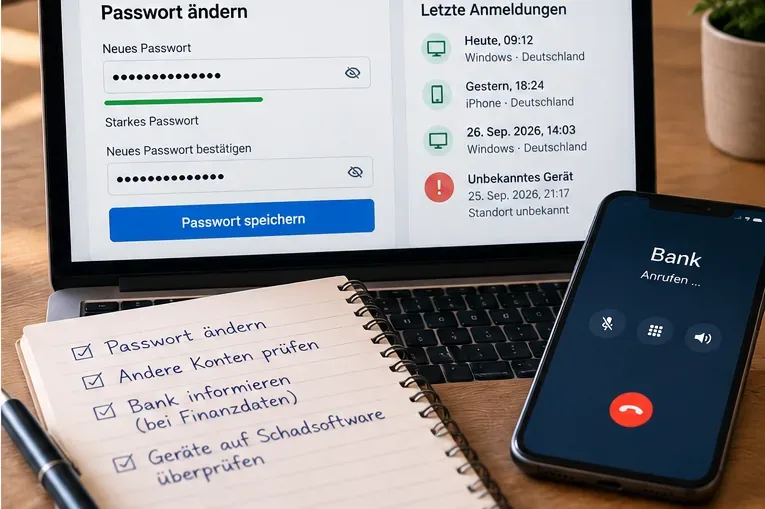
Passwort eingegeben? Öffnen Sie den echten Dienst über die offizielle Adresse und ändern Sie das Passwort sofort. Beenden Sie nach Möglichkeit alle aktiven Sitzungen und prüfen Sie hinterlegte E-Mail-Adressen, Telefonnummern sowie verbundene Geräte. Wenn dasselbe Passwort noch bei anderen Diensten verwendet wurde, ändern Sie es dort ebenfalls.
TAN, Zahlungsdaten oder Banking-Zugang weitergegeben? Kontaktieren Sie Ihre Bank unverzüglich über eine offizielle Rufnummer und prüfen Sie Umsätze. Die Polizeiliche Kriminalprävention stellt eine aktuelle Checkliste zu Phishing sowie eine Checkliste zu Onlinebanking-Betrug bereit.
Nach einer möglichen Kompromittierung zählen schnelle, nachvollziehbare Schritte: Passwort ändern, Sitzungen und Anmeldungen prüfen und bei Zahlungsdaten die Bank über offizielle Kontaktdaten informieren.
Welche Reihenfolge ist im Ernstfall sinnvoll?
Verdächtige Seite oder Nachricht schließen und nicht weiter interagieren.
Den betroffenen Dienst über eine bekannte Adresse oder offizielle App öffnen.
Passwort ändern und alle aktiven Sitzungen beenden, sofern möglich.
2FA aktivieren oder neu absichern; unbekannte Geräte und Wiederherstellungsdaten entfernen.
Bei wiederverwendeten Passwörtern weitere betroffene Konten sichern.
Bei finanziellen Daten sofort Bank oder Zahlungsdienst über offizielle Kontaktdaten informieren.
Bei möglicher Schadsoftware das Gerät aktualisieren und prüfen, bevor Sie weitere sensible Anmeldungen durchführen.
Die Polizeiliche Kriminalprävention weist bei kompromittierten Konten ebenfalls darauf hin, Passwörter schnell zu ändern, aktive Sitzungen zu beenden und unbekannte Zugriffe zu entfernen. Bei Identitätsmissbrauch kann zusätzlich eine Anzeige sinnvoll oder erforderlich sein, abhängig vom konkreten Schaden und Sachverhalt.
Was sind schlechte Abkürzungen bei der Prüfung?
„Die Nachricht hat keine Rechtschreibfehler, also ist sie echt.“ Nicht zuverlässig.
„Die Seite hat HTTPS, also ist sie sicher.“ HTTPS sagt nichts darüber aus, ob die Domain legitim ist.
„Der Absendername stimmt, also passt alles.“ Anzeigenamen und Absenderinformationen können gefälscht oder missbraucht werden.
„Ich habe 2FA, also kann Phishing mir nichts anhaben.“ 2FA verbessert den Schutz, ersetzt aber nicht die Prüfung der Zielseite.
„QR-Codes sind sicherer als Links.“ Ein QR-Code kann ebenfalls auf eine betrügerische Seite führen.
Selbstcheck: Ist Ihr Schutz jetzt tatsächlich besser?
Ein gutes Ergebnis erkennen Sie nicht daran, dass Sie jede Phishing-Mail „auf den ersten Blick“ erkennen. Der bessere Maßstab ist, ob Ihr Verhalten auch bei einer sehr glaubwürdigen Fälschung sicher bleibt. Prüfen Sie deshalb zum Abschluss:
Öffnen Sie wichtige Konten bei unerwarteten Nachrichten über eine bekannte Adresse oder App statt über den Nachricht-Link?
Verwenden Ihre wichtigsten Konten unterschiedliche Passwörter?
Ist 2FA bei E-Mail, Banking, Cloud und anderen sensiblen Diensten aktiviert?
Nutzen Sie Passkeys, wenn Ihr Anbieter sie unterstützt und Sie die Wiederherstellungsoptionen verstanden haben?
Wissen Sie, wo Sie aktive Sitzungen und angemeldete Geräte kontrollieren können?
Haben Sie die offizielle Kontaktmöglichkeit Ihrer Bank oder wichtiger Anbieter unabhängig von E-Mails gespeichert?
Wenn Sie diese Punkte nicht zuverlässig beantworten können, lohnt sich die nächste Verbesserung nicht in der Erkennung einzelner Betrugsmaschen, sondern in der Kontosicherheit selbst. Phishing verändert ständig sein Erscheinungsbild; robuste Anmeldeverfahren, unabhängige Prüfung und ein langsamerer Umgang mit dringenden Nachrichten bleiben dagegen dauerhaft wirksam.