Inicio
» Noticias
»
¿Qué es una filtración de datos? Cómo ocurre y cómo proteger sus datos.
¿Qué es una filtración de datos? Cómo ocurre y cómo proteger sus datos.
Una filtración de datos ocurre cuando alguien que no está autorizado accede, divulga, copia, adquiere o utiliza información sensible, protegida o confidencial. El Instituto Nacional de Estándares y Tecnología (NIST) utiliza una definición amplia que incluye tanto el acceso no autorizado como los casos en los que una persona autorizada utiliza datos con fines no autorizados. En otras palabras, una filtración no tiene por qué parecer un ataque informático dramático al estilo de las películas. Puede ser consecuencia del robo de credenciales, un fallo de software, una base de datos mal configurada, un empleado malintencionado o incluso una divulgación accidental. Consulte la definición de filtración del NIST .
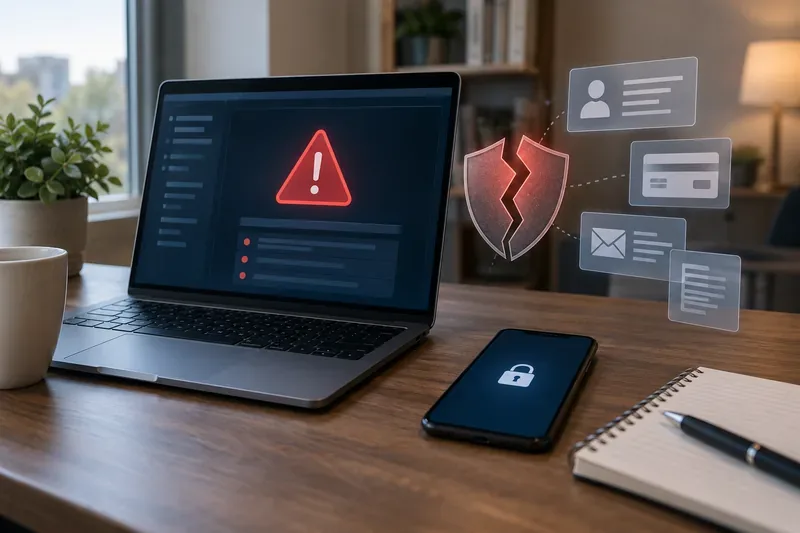
Una advertencia de seguridad, un escudo roto y símbolos de datos expuestos ilustran cómo una brecha de seguridad puede poner en riesgo la información de cuentas, pagos, correos electrónicos y datos personales.
¿Qué información puede quedar expuesta en una filtración de datos?
La respuesta depende de la organización, el servicio y el incidente. Una brecha de seguridad puede afectar a una sola categoría de información o a varias a la vez. El NIST define la información de identificación personal (PII, por sus siglas en inglés) como aquella que permite distinguir o rastrear la identidad de una persona por sí sola o combinada con otra información vinculada. Esto incluye identificadores obvios, así como información que se vuelve identificativa al combinarse con otros datos. Consulte la definición de PII del NIST .
Tipo de datos
Ejemplos
Por qué es importante
Credenciales de la cuenta
Direcciones de correo electrónico, nombres de usuario, contraseñas, tokens de autenticación
Los atacantes podrían intentar apoderarse de la cuenta afectada o reutilizar las mismas credenciales en otro lugar.
Información de identidad
Nombre, dirección, fecha de nacimiento, número de Seguro Social
Algunas combinaciones pueden facilitar el robo de identidad, la presentación de solicitudes fraudulentas o la suplantación de identidad convincente.
Información financiera
Números de tarjetas de pago, datos bancarios, datos de facturación
La exposición a estos riesgos puede dar lugar a transacciones fraudulentas o intentos de acceso a cuentas financieras.
Información sobre salud o empleo
Registros médicos, de seguros, de nómina o laborales
Estos registros pueden ser confidenciales incluso cuando no se pueden utilizar directamente para gastar dinero.
Comunicaciones privadas
Correo electrónico, mensajes, documentos, fotos, tickets de soporte
El riesgo puede incluir la pérdida de privacidad, estafas dirigidas, chantaje o manipulación social.
Por lo tanto, la gravedad de una brecha de seguridad no se determina únicamente por la cantidad de registros afectados. El tipo de información, si estaba cifrada, si las credenciales eran reutilizables, la duración de la exposición y si los atacantes lograron obtener los datos, son factores que influyen en el riesgo real para una persona.
¿Cómo se producen las filtraciones de datos?
1. Contraseñas robadas o reutilizadas
Si una contraseña es robada en un incidente y se usa en otro servicio, los atacantes podrían intentar usarla en otros sitios. Por eso, las agencias de seguridad recomiendan usar contraseñas únicas para cada cuenta. Un gestor de contraseñas facilita esta práctica generando y almacenando contraseñas largas y aleatorias, en lugar de obligarte a recordar decenas de ellas.
2. Phishing y otras formas de ingeniería social
Algunas filtraciones comienzan con un correo electrónico, mensaje de texto, llamada telefónica o página de inicio de sesión falsa engañosa. El objetivo puede ser engañar a alguien para que ingrese una contraseña, apruebe un inicio de sesión, abra un archivo adjunto malicioso o revele información que ayude al atacante a obtener un acceso más profundo. La guía para consumidores de CISA recomienda específicamente aprender a reconocer el phishing y tener cuidado con los mensajes inesperados que solicitan información personal o que incitan a abrir enlaces o archivos adjuntos. Consulte CISA Secure Our World .
3. Vulnerabilidades de software sin parchear
Los sistemas operativos, navegadores, aplicaciones, enrutadores y software empresarial reciben actualizaciones de seguridad periódicamente. Si una vulnerabilidad conocida permanece sin parchear, un atacante podría explotarla antes de que la organización o el usuario instalen la solución. CISA recomienda instalar las actualizaciones con prontitud y habilitar las actualizaciones automáticas siempre que sea posible.
4. Sistemas o almacenamiento en la nube mal configurados
Una base de datos, un sistema de almacenamiento de archivos, una copia de seguridad, un servidor de desarrollo o un panel de administración pueden exponer datos si los controles de acceso están configurados incorrectamente. En estos casos, es posible que no haya contraseñas robadas ni malware. El problema podría ser simplemente que la información fue accesible a personas que nunca debieron haber tenido acceso a ella.
5. Malware y ransomware
El software malicioso puede robar credenciales guardadas, copiar archivos, monitorizar la actividad o proporcionar acceso remoto a un sistema. Los incidentes de ransomware también pueden implicar el robo de datos antes de que se cifren los archivos, lo que significa que el riesgo puede incluir tanto la interrupción de las operaciones como la exposición de información confidencial.
6. Terceros y cadenas de suministro
Las organizaciones suelen compartir información con procesadores de pagos, proveedores de nóminas, proveedores de servicios en la nube, servicios de análisis, contratistas y otros socios. Una brecha de seguridad en alguno de estos proveedores puede afectar a los clientes de muchas organizaciones, incluso si la organización con la que usted trata directamente no se ha visto comprometida.
7. Dispositivos perdidos, errores y personas con información privilegiada
Un portátil extraviado, una hoja de cálculo enviada a la persona equivocada, permisos de acceso excesivos o un empleado que sustraiga datos intencionadamente también pueden provocar una brecha de seguridad. Por eso, el término «brecha de datos» es más amplio que «piratería informática»: lo fundamental es la exposición o el uso no autorizados, no la técnica que los causó.
¿Qué puede ocurrir después de que tus datos se vean comprometidos?
No todos los registros expuestos derivan en fraude, y una notificación de violación de seguridad no significa que alguien ya haya robado su identidad. Sin embargo, la información expuesta puede generar oportunidades para el acceso no autorizado a cuentas, la suplantación de identidad, el phishing dirigido, el fraude en pagos o el fraude de creación de cuentas. El riesgo depende en gran medida de la información expuesta.
Una dirección de correo electrónico filtrada, por sí sola, puede aumentar principalmente el riesgo de spam y phishing. Una contraseña filtrada se vuelve más urgente si aún está activa o se reutiliza. Un número de Seguro Social, combinado con otra información de identidad, requiere una respuesta diferente, ya que puede ser útil para solicitudes de crédito fraudulentas mucho después del incidente original.
Cómo reducir el riesgo antes de que se produzca una brecha de seguridad.
No se puede evitar que todas las empresas con las que trabajas sufran una brecha de seguridad, pero sí se puede reducir la utilidad de los datos robados y disminuir la probabilidad de que una cuenta comprometida se convierta en muchas otras. La guía pública actual de CISA destaca cuatro hábitos prácticos: contraseñas seguras, autenticación multifactor, prevención del phishing y actualizaciones de software oportunas. Esta guía fue revisada el 20 de septiembre de 2026.
Utiliza una contraseña única para cada cuenta importante. Un gestor de contraseñas puede crear y almacenar contraseñas aleatorias para que una sola filtración no exponga automáticamente varias cuentas.
Active la autenticación multifactor (MFA). La MFA requiere una prueba de identidad adicional además de la contraseña. Siempre que sea posible, prefiera opciones más seguras y resistentes al phishing, como claves de acceso o claves de seguridad. CISA señala que no todos los métodos de MFA ofrecen el mismo nivel de protección. Consulte la guía de CISA sobre autenticación multifactor .
Mantén tus dispositivos y aplicaciones actualizados. Habilita las actualizaciones automáticas cuando sean compatibles con tu dispositivo y tu flujo de trabajo.
Trate con precaución los enlaces de inicio de sesión inesperados. En lugar de iniciar sesión a través de un mensaje, abra la aplicación de la empresa o escriba usted mismo la dirección web conocida.
Proteja especialmente bien su cuenta de correo electrónico. El correo electrónico suele ser el canal de recuperación de otras cuentas, por lo que una bandeja de entrada comprometida puede ayudar a un atacante a restablecer contraseñas adicionales.
Almacena datos menos sensibles cuando tengas la opción. Si una cuenta no necesita un método de pago guardado, un documento de identidad antiguo o detalles de perfil innecesarios, eliminarlos puede reducir la información que podría quedar expuesta posteriormente.
Qué hacer si recibe una notificación de violación de datos
Comience por leer la notificación en sí, pero verifíquela de forma independiente. Los estafadores pueden copiar una notificación legítima de violación de seguridad, así que evite usar un enlace en un mensaje inesperado hasta que haya confirmado el incidente a través del sitio web, la aplicación o el canal de atención al cliente oficial de la organización.
Adapta tu respuesta a la información expuesta.
Contraseña expuesta: Cámbiala inmediatamente en el servicio afectado y en cualquier otro lugar donde la hayas reutilizado. Activa la autenticación multifactor (MFA).
Si su dirección de correo electrónico o número de teléfono quedan expuestos, espere ataques de phishing más dirigidos. Desconfíe de las solicitudes urgentes que hagan referencia a la empresa afectada.
Tarjeta de pago expuesta: revise las transacciones, póngase en contacto con el emisor de la tarjeta si el aviso indica que la tarjeta se vio afectada y siga las instrucciones del emisor para su reemplazo o seguimiento.
Número de Seguro Social o datos de identidad expuestos: revise sus informes de crédito y considere la posibilidad de bloquear su crédito o activar una alerta de fraude.
La actividad de la cuenta existente parece sospechosa: póngase en contacto con el proveedor a través de un canal de confianza, cambie las credenciales, revise la información de recuperación y las sesiones activas, y documente la actividad no autorizada.
La Comisión Federal de Comercio de EE. UU. (FTC) afirma que congelar tu crédito puede dificultar que los ladrones de identidad abran nuevas cuentas de crédito a tu nombre. Congelar tu crédito es gratis, no afecta tu puntaje crediticio y permanece activo hasta que lo desactives. La FTC recomienda contactar a las tres principales agencias de crédito para congelar tus informes. Una alerta de fraude funciona de manera diferente: les indica a las empresas que verifiquen tu identidad antes de abrir un nuevo crédito, pero permite que los acreedores sigan viendo tu informe. Consulta la guía de la FTC sobre congelación de crédito y alertas de fraude .
Si la filtración afectó su número de Seguro Social o si detecta indicios de robo de identidad, la FTC también recomienda consultar la guía de recuperación de datos de IdentityTheft.gov . El sitio adapta los pasos de recuperación al tipo de información expuesta. La FTC también aconseja revisar los informes de crédito en busca de cuentas desconocidas y utilizar el servicio de monitoreo gratuito y legítimo que ofrece la empresa afectada, cuando corresponda. Consulte la guía de la FTC sobre qué hacer después de una filtración de datos .
Lista de verificación para una respuesta rápida ante una violación de datos
Confirme la autenticidad del aviso de infracción utilizando un canal oficial.
Anote exactamente qué tipos de datos estuvieron expuestos.
Cambie cualquier contraseña afectada y todas las copias reutilizadas de esa contraseña.
Habilite la autenticación multifactor (MFA), preferiblemente una opción resistente al phishing cuando el servicio lo admita.
Revisa los inicios de sesión recientes, las direcciones de correo electrónico de recuperación, los números de teléfono y los dispositivos conectados.
Verifique la actividad bancaria, de tarjetas y de crédito cuando haya datos financieros o de identidad involucrados.
Considere la posibilidad de congelar su crédito cuando se hayan expuesto números de Seguro Social o datos de identidad similares.
Guarde la notificación de la violación de seguridad y los registros de llamadas, cambios de cuenta e informes de fraude.
Esté atento a los intentos de phishing posteriores que utilizan detalles reales del incidente para sonar convincentes.
La violación de datos, la fuga de datos, el hackeo y el robo de identidad no son lo mismo.
Estos términos se superponen, pero describen ideas diferentes. Una violación de datos se centra en el acceso, la divulgación, la adquisición o el uso no autorizados de información. Una fuga de datos se usa comúnmente para referirse a información que queda expuesta, a veces por publicación accidental o configuración incorrecta. Un hackeo describe un método de acceso técnico no autorizado y puede o no resultar en una violación de datos. El robo de identidad es el uso indebido de la información de identificación de alguien, y puede ocurrir después de una violación, pero no es una consecuencia automática de la misma.
Esta distinción es importante porque la respuesta adecuada depende de lo que realmente sucedió. Si una empresa afirma que solo se expusieron direcciones de correo electrónico, congelar su crédito podría no ser necesario solo por ese incidente. Si se expusieron números de Seguro Social, las protecciones de crédito se vuelven mucho más relevantes. Si se robó una contraseña, cambiarla y evitar su reutilización es la prioridad inmediata.
En resumen
Una filtración de datos es una pérdida de control no autorizada sobre información confidencial, ya sea causada por un atacante externo, una falla técnica, un tercero, un empleado o un simple error. Si bien no se puede eliminar la posibilidad de que un servicio que utilice sufra una filtración, puede limitar los daños utilizando contraseñas únicas, habilitando la autenticación multifactor (MFA), manteniendo el software actualizado, reconociendo el phishing y respondiendo según la información específica expuesta.
Cuando reciba una notificación de violación de seguridad, céntrese en los hechos verificados: qué organización se vio afectada, qué datos se vieron comprometidos, si las credenciales expuestas siguen activas y qué recomiendan la organización y las autoridades competentes. Estos detalles son más útiles que el titular por sí solo y le indicarán qué medidas de protección realmente vale la pena tomar.