Home
» Nieuws
»
Wat is een datalek? Hoe gebeurt het en hoe kunt u uw gegevens beschermen?
Wat is een datalek? Hoe gebeurt het en hoe kunt u uw gegevens beschermen?
Een datalek vindt plaats wanneer gevoelige, beschermde of vertrouwelijke informatie wordt ingezien, openbaar gemaakt, gekopieerd, verkregen of gebruikt door iemand die daar geen toegang toe heeft. Het National Institute of Standards and Technology (NIST) hanteert een brede definitie die zowel ongeautoriseerde toegang als gevallen omvat waarin een geautoriseerde persoon gegevens gebruikt voor een ongeautoriseerd doel. Met andere woorden, een datalek hoeft er niet uit te zien als een spectaculaire hack zoals in een film. Het kan het gevolg zijn van gestolen inloggegevens, een softwarefout, een verkeerd geconfigureerde database, een kwaadwillende medewerker of zelfs een onbedoelde openbaarmaking. Zie de NIST-definitie van een datalek .
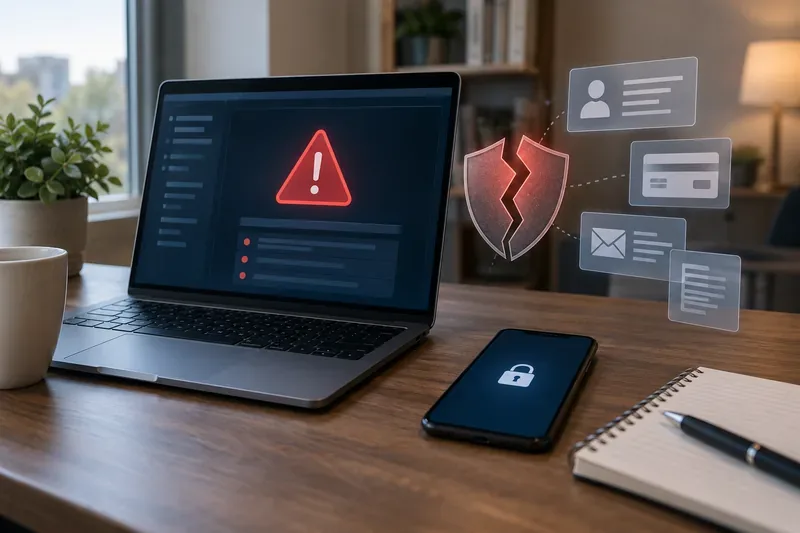
Een beveiligingswaarschuwing, een gebroken schild en symbolen voor blootgestelde gegevens illustreren hoe een datalek account-, betaal-, e-mail- en persoonlijke gegevens in gevaar kan brengen.
Welke informatie kan er bij een datalek aan het licht komen?
Het antwoord hangt af van de organisatie, de dienst en het incident. Een datalek kan betrekking hebben op één categorie informatie of op meerdere categorieën tegelijk. NIST definieert persoonsgegevens, vaak afgekort tot PII, als informatie die op zichzelf of in combinatie met andere gekoppelde informatie de identiteit van een persoon kan onderscheiden of herleiden. Dit kan zowel duidelijke identificatoren omvatten als informatie die identificerend wordt wanneer deze wordt gekoppeld aan andere gegevens. Zie de NIST-definitie van PII .
Het risico kan bestaan uit verlies van privacy, gerichte oplichting, chantage of verdere vormen van social engineering.
De ernst van een datalek wordt daarom niet alleen bepaald door het aantal betrokken gegevens. Het type informatie, of deze versleuteld was, of inloggegevens herbruikbaar waren, hoe lang de blootstelling duurde en of aanvallers de gegevens daadwerkelijk hebben bemachtigd, kunnen allemaal van invloed zijn op het praktische risico voor een individu.
Hoe ontstaan datalekken?
1. Gestolen of hergebruikte wachtwoorden
Als een wachtwoord bij één incident wordt gestolen en hetzelfde wachtwoord vervolgens voor een andere dienst wordt gebruikt, kunnen aanvallers het elders proberen. Dit is een van de redenen waarom beveiligingsinstanties unieke wachtwoorden voor elk account aanbevelen. Een wachtwoordmanager kan dit haalbaar maken door lange, willekeurige wachtwoorden te genereren en op te slaan, in plaats van dat u tientallen wachtwoorden hoeft te onthouden.
2. Phishing en andere vormen van social engineering
Sommige datalekken beginnen met een misleidende e-mail, sms, telefoontje of nep-inlogpagina. Het doel kan zijn om iemand te verleiden een wachtwoord in te voeren, een aanmelding goed te keuren, een schadelijke bijlage te openen of informatie prijs te geven waarmee een aanvaller diepere toegang kan verkrijgen. De consumentenrichtlijnen van CISA bevelen specifiek aan om phishing te leren herkennen en voorzichtig te zijn met onverwachte berichten die om persoonlijke informatie vragen of je aansporen om links of bijlagen te openen. Zie CISA Secure Our World .
3. Softwarekwetsbaarheden die niet zijn verholpen
Besturingssystemen, browsers, apps, routers en bedrijfssoftware ontvangen periodiek beveiligingsupdates. Als een bekende kwetsbaarheid niet wordt verholpen, kan een aanvaller deze mogelijk misbruiken voordat de organisatie of gebruiker de update installeert. CISA adviseert om updates zo snel mogelijk te installeren en, waar mogelijk, automatische updates in te schakelen.
4. Verkeerd geconfigureerde systemen of cloudopslag
Een database, bestandsopslag, back-up, ontwikkelserver of beheerderspaneel kan gegevens blootleggen wanneer de toegangsrechten onjuist zijn geconfigureerd. In dergelijke gevallen hoeft er geen sprake te zijn van een gestolen wachtwoord of malware. Het probleem kan simpelweg zijn dat informatie toegankelijk was voor mensen die er nooit toegang toe hadden mogen hebben.
5. Malware en ransomware
Kwaadaardige software kan opgeslagen inloggegevens stelen, bestanden kopiëren, activiteiten monitoren of op afstand toegang tot een systeem verschaffen. Bij ransomware-aanvallen kan er ook sprake zijn van gegevensdiefstal voordat bestanden worden versleuteld, wat betekent dat het risico zowel operationele verstoring als blootstelling van vertrouwelijke informatie kan omvatten.
6. Derden en toeleveringsketens
Organisaties delen vaak informatie met betalingsverwerkers, salarisadministratiebedrijven, cloudproviders, analysebedrijven, aannemers en andere partners. Een datalek bij een van deze providers kan gevolgen hebben voor de klanten van veel organisaties, zelfs als de organisatie waarmee u direct zaken doet zelf niet is gehackt.
7. Verloren apparaten, fouten en insiders
Een verloren laptop, een spreadsheet die naar de verkeerde persoon is gestuurd, te hoge toegangsrechten of een medewerker die opzettelijk gegevens steelt, kunnen ook een datalek veroorzaken. Daarom is 'datalek' een breder begrip dan 'hacken': het gaat om ongeoorloofde blootstelling of gebruik, niet om de techniek die het veroorzaakt.
Wat kunnen de gevolgen zijn van een datalek?
Niet elke gelekte data leidt tot fraude, en een melding van een datalek betekent niet dat iemand uw identiteit al heeft gestolen. Toch kan gelekte informatie mogelijkheden creëren voor accountovername, identiteitsfraude, gerichte phishing, betalingsfraude of fraude met nieuwe accounts. Het risico hangt sterk af van wat er precies is gelekt.
Een gelekt e-mailadres alleen al kan vooral het risico op spam en phishing vergroten. Een gelekt wachtwoord wordt urgenter als het nog steeds actief is of hergebruikt wordt. Een burgerservicenummer (BSN), in combinatie met andere identiteitsgegevens, verdient een andere aanpak, omdat het lang na het oorspronkelijke incident nog gebruikt kan worden bij frauduleuze kredietaanvragen.
Hoe u uw risico kunt verkleinen voordat een datalek plaatsvindt
Je kunt niet voorkomen dat elk bedrijf dat je gebruikt te maken krijgt met een datalek, maar je kunt gestolen gegevens minder bruikbaar maken en de kans verkleinen dat één gecompromitteerd account leidt tot meerdere gecompromitteerde accounts. De huidige openbare richtlijnen van CISA benadrukken vier praktische gewoonten: sterke wachtwoorden, multifactorauthenticatie, bewustwording van phishing en tijdige software-updates. De hier genoemde richtlijnen zijn herzien op 20 september 2026.
Gebruik een uniek wachtwoord voor elk belangrijk account. Een wachtwoordmanager kan willekeurige wachtwoorden genereren en opslaan, zodat één datalek niet automatisch meerdere accounts blootlegt.
Schakel multifactorauthenticatie (MFA) in. MFA vereist naast een wachtwoord een extra identiteitsbewijs. Kies, indien mogelijk, voor sterkere, phishingbestendige opties zoals passkeys of beveiligingssleutels. CISA merkt op dat niet alle MFA-methoden hetzelfde beschermingsniveau bieden. Zie de CISA-richtlijnen voor multifactorauthenticatie .
Zorg dat uw apparaten en apps altijd up-to-date zijn. Schakel automatische updates in wanneer deze betrouwbaar zijn voor uw apparaat en workflow.
Wees voorzichtig met onverwachte inloglinks. Open in plaats van in te loggen via een bericht de app van het bedrijf of typ zelf het bekende websiteadres in.
Bescherm uw e-mailaccount extra goed. E-mail wordt vaak gebruikt om toegang te krijgen tot andere accounts, dus een gehackte inbox kan een aanvaller helpen om extra wachtwoorden te resetten.
Bewaar minder gevoelige gegevens wanneer je de keuze hebt. Als een account geen opgeslagen betaalmethode, oud identiteitsbewijs of onnodige profielgegevens nodig heeft, kan het verwijderen ervan de hoeveelheid informatie verminderen die later openbaar gemaakt kan worden.
Wat te doen als u een melding van een datalek ontvangt?
Begin met de melding zelf, maar controleer deze onafhankelijk. Een legitieme melding van een datalek kan door oplichters worden gekopieerd, dus klik niet op een link in een onverwacht bericht voordat u het incident hebt bevestigd via de officiële website, app of klantenservice van de organisatie.
Stem uw antwoord af op de getoonde informatie.
Wachtwoord gelekt: Wijzig het onmiddellijk op de betreffende service en overal waar u het opnieuw hebt gebruikt. Schakel MFA in.
E-mailadres of telefoonnummer gelekt: Verwacht meer gerichte phishingaanvallen. Wees sceptisch over dringende verzoeken die verwijzen naar het bedrijf waarvan het datalek is opgetreden.
Betaalkaart blootgesteld: Controleer de transacties, neem contact op met de kaartuitgever als de melding aangeeft dat de kaart is getroffen en volg de instructies van de uitgever voor vervanging of monitoring.
Uw burgerservicenummer of identiteitsgegevens zijn mogelijk gelekt: controleer uw kredietrapporten en overweeg een kredietblokkering of een fraudewaarschuwing.
De huidige accountactiviteit lijkt verdacht: neem contact op met de aanbieder via een betrouwbaar kanaal, wijzig uw inloggegevens, controleer de herstelgegevens en actieve sessies en documenteer de ongeautoriseerde activiteiten.
De Amerikaanse Federal Trade Commission (FTC) zegt dat een kredietblokkering het voor identiteitsdieven moeilijker kan maken om nieuwe kredietrekeningen op uw naam te openen. Een blokkering is gratis aan te vragen en op te heffen, heeft geen invloed op uw kredietscore en blijft van kracht totdat u deze opheft. De FTC adviseert om contact op te nemen met alle drie de grote kredietbureaus om uw kredietrapporten te laten blokkeren. Een fraudewaarschuwing werkt anders: deze geeft bedrijven de opdracht om uw identiteit te verifiëren voordat ze nieuw krediet verstrekken, terwijl kredietverstrekkers uw rapport nog steeds kunnen inzien. Raadpleeg de richtlijnen van de FTC over kredietblokkeringen en fraudewaarschuwingen .
Als uw burgerservicenummer (BSN) is gelekt of als u aanwijzingen vindt voor identiteitsdiefstal, verwijst de FTC consumenten ook naar de richtlijnen voor gegevensherstel op IdentityTheft.gov . De website stemt de herstelstappen af op het type gelekte informatie. Het algemene advies van de FTC na een datalek beveelt ook aan om kredietrapporten te controleren op rekeningen die u niet herkent en, indien van toepassing, gebruik te maken van legitieme gratis monitoring die door een getroffen bedrijf wordt aangeboden. Zie de richtlijnen van de FTC over wat te doen na een datalek .
Checklist voor snelle reactie op een datalek
Controleer via een officieel kanaal of de melding van de inbreuk echt is.
Noteer nauwkeurig welke gegevenstypen beschikbaar waren.
Wijzig alle betreffende wachtwoorden en elke hergebruikte kopie van dat wachtwoord.
Schakel MFA in, bij voorkeur een phishingbestendige optie als de service dit ondersteunt.
Bekijk recente aanmeldingen, herstel-e-mailadressen, telefoonnummers en verbonden apparaten.
Controleer bank-, kaart- en creditcardtransacties wanneer financiële of identiteitsgegevens daarbij betrokken waren.
Overweeg een kredietblokkering wanneer burgerservicenummers of vergelijkbare identiteitsgegevens openbaar zijn gemaakt.
Bewaar de melding van de inbreuk en de registraties van telefoongesprekken, accountwijzigingen en fraudemeldingen.
Wees alert op vervolg-phishingaanvallen die gebruikmaken van echte details van het incident om overtuigend over te komen.
Een datalek, een datainbreuk, een hack en identiteitsdiefstal zijn niet hetzelfde.
Deze termen overlappen elkaar, maar beschrijven verschillende concepten. Een datalek richt zich op ongeautoriseerde toegang tot, openbaarmaking van, verwerving van of gebruik van informatie. Een datalek wordt vaak gebruikt voor informatie die openbaar wordt, soms door onbedoelde publicatie of een verkeerde configuratie. Een hack beschrijft een methode van ongeautoriseerde technische toegang en kan al dan niet leiden tot een datalek. Identiteitsdiefstal is het misbruik van iemands identificatiegegevens en kan plaatsvinden na een datalek, maar is er niet automatisch een gevolg van.
Dit onderscheid is belangrijk omdat de juiste reactie afhangt van wat er precies is gebeurd. Als een bedrijf zegt dat alleen e-mailadressen zijn gelekt, is het bevriezen van uw krediet mogelijk niet nodig vanwege dat incident alleen. Als burgerservicenummers zijn gelekt, worden kredietbeschermingsmaatregelen veel relevanter. Als een wachtwoord is gestolen, is het wijzigen van dat wachtwoord en het voorkomen van hergebruik de onmiddellijke prioriteit.
Kortom
Een datalek is een ongeoorloofd verlies van controle over gevoelige informatie, ongeacht of dit wordt veroorzaakt door een externe aanvaller, een technische fout, een derde partij, een medewerker of een simpele vergissing. U kunt de mogelijkheid dat een dienst die u gebruikt wordt gehackt niet uitsluiten, maar u kunt de schade wel beperken door unieke wachtwoorden te gebruiken, MFA in te schakelen, software up-to-date te houden, phishing te herkennen en te reageren op basis van de specifieke informatie die is gelekt.
Wanneer u een melding van een datalek ontvangt, concentreer u dan op de geverifieerde feiten: welke organisatie is getroffen, welke gegevens zijn betrokken, of de gelekte inloggegevens nog steeds actief zijn en wat de organisatie en betrouwbare instanties aanbevelen. Deze details zijn nuttiger dan alleen de kop van het bericht en geven aan welke beschermingsmaatregelen daadwerkelijk de moeite waard zijn.