Strona główna
» Wiadomości
»
Czym jest naruszenie danych? Jak do niego dochodzi i jak chronić swoje dane
Czym jest naruszenie danych? Jak do niego dochodzi i jak chronić swoje dane
Naruszenie danych ma miejsce, gdy wrażliwe, chronione lub poufne informacje są udostępniane, ujawniane, kopiowane, nabywane lub wykorzystywane przez osobę nieupoważnioną. Narodowy Instytut Standardów i Technologii (NIST) stosuje szeroką definicję, która obejmuje zarówno nieautoryzowany dostęp, jak i przypadki, w których osoba upoważniona wykorzystuje dane w nieautoryzowanym celu. Innymi słowy, naruszenie nie musi przypominać dramatycznego włamania rodem z filmu. Może wynikać ze skradzionych danych uwierzytelniających, błędu w oprogramowaniu, nieprawidłowej konfiguracji bazy danych, złośliwego działania osoby z wewnątrz, a nawet przypadkowego ujawnienia. Zobacz definicję naruszenia według NIST .
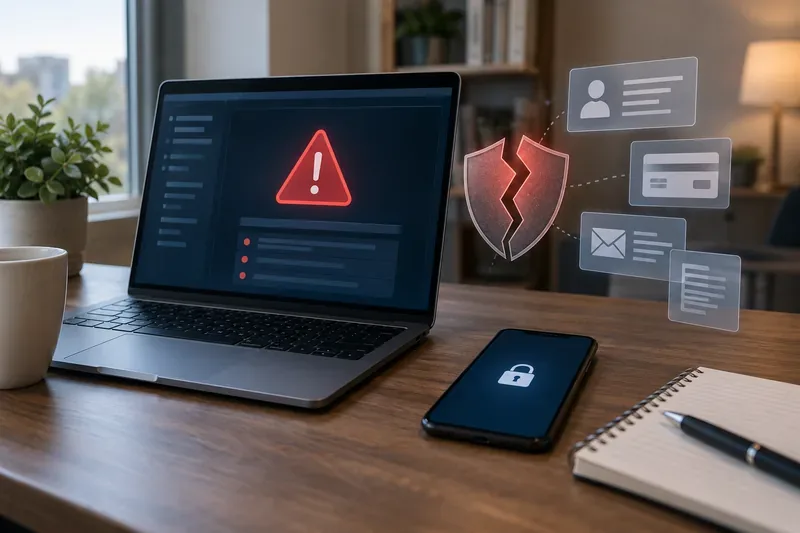
Ostrzeżenie o bezpieczeństwie, uszkodzona osłona i symbole ujawnionych danych ilustrują, w jaki sposób naruszenie bezpieczeństwa może narazić na ryzyko konto, płatności, adres e-mail i dane osobowe.
Jakie informacje mogą zostać ujawnione w przypadku naruszenia bezpieczeństwa danych?
Odpowiedź zależy od organizacji, usługi i incydentu. Naruszenie może dotyczyć jednej kategorii informacji lub kilku jednocześnie. NIST definiuje dane osobowe, często w skrócie PII, jako informacje, które umożliwiają rozróżnienie lub ustalenie tożsamości osoby samodzielnie lub w połączeniu z innymi powiązanymi informacjami. Mogą to być zarówno oczywiste identyfikatory, jak i informacje, które stają się identyfikujące po połączeniu z innymi danymi. Zobacz definicję NIST PII .
Typ danych
Przykłady
Dlaczego to ważne
Dane logowania do konta
Adresy e-mail, nazwy użytkowników, hasła, tokeny uwierzytelniające
Atakujący mogą próbować przejąć kontrolę nad kontem lub wykorzystać te same dane uwierzytelniające gdzie indziej.
Informacje o tożsamości
Imię i nazwisko, adres, data urodzenia, numer ubezpieczenia społecznego
Niektóre kombinacje mogą służyć kradzieży tożsamości, fałszywym aplikacjom lub przekonującemu podszywaniu się pod inną osobę.
Informacje finansowe
Numery kart płatniczych, dane bankowe, dane rozliczeniowe
Narażenie na niebezpieczeństwo może doprowadzić do oszukańczych transakcji lub prób uzyskania dostępu do kont finansowych.
Informacje o zdrowiu lub zatrudnieniu
Dokumentacja medyczna, ubezpieczeniowa, płacowa lub pracownicza
Dane te mogą być poufne, nawet jeśli nie można ich bezpośrednio wykorzystać do wydania pieniędzy.
Komunikacja prywatna
E-mail, wiadomości, dokumenty, zdjęcia, zgłoszenia pomocy technicznej
Ryzyko może obejmować utratę prywatności, celowe oszustwa, szantaż lub dalszą inżynierię społeczną.
Powaga naruszenia nie jest zatem określana wyłącznie na podstawie liczby rekordów, których dotyczy. Rodzaj informacji, to, czy były zaszyfrowane, czy dane uwierzytelniające nadawały się do ponownego wykorzystania, jak długo trwała ich ekspozycja oraz czy atakujący faktycznie uzyskali dane, mogą mieć wpływ na praktyczne ryzyko dla danej osoby.
Jak dochodzi do naruszenia bezpieczeństwa danych?
1. Skradzione lub ponownie użyte hasła
Jeśli hasło zostanie skradzione w jednym przypadku i użyte w innej usłudze, atakujący mogą spróbować użyć go gdzie indziej. To jeden z powodów, dla których agencje bezpieczeństwa zalecają unikatowe hasła dla każdego konta. Menedżer haseł może to urzeczywistnić, generując i przechowując długie, losowe hasła, zamiast prosić o zapamiętanie dziesiątek.
2. Phishing i inne metody inżynierii społecznej
Niektóre naruszenia bezpieczeństwa zaczynają się od oszukańczego e-maila, SMS-a, połączenia telefonicznego lub fałszywej strony logowania. Celem może być nakłonienie kogoś do podania hasła, zatwierdzenia logowania, otwarcia złośliwego załącznika lub ujawnienia informacji, które pomogą atakującemu uzyskać głębszy dostęp. Wskazówki dla konsumentów CISA zalecają nauczenie się rozpoznawania phishingu i zachowanie ostrożności w przypadku nieoczekiwanych wiadomości z prośbą o podanie danych osobowych lub zachęcających do otwierania linków lub załączników. Zobacz CISA Secure Our World .
3. Niezałatane luki w zabezpieczeniach oprogramowania
Systemy operacyjne, przeglądarki, aplikacje, routery i oprogramowanie biznesowe okresowo otrzymują poprawki zabezpieczeń. Jeśli znana luka w zabezpieczeniach pozostanie niezałatana, atakujący może ją wykorzystać, zanim organizacja lub użytkownik zainstaluje poprawkę. CISA zaleca niezwłoczną instalację aktualizacji i włączenie automatycznych aktualizacji, jeśli jest to możliwe.
4. Nieprawidłowo skonfigurowane systemy lub pamięć masowa w chmurze
Baza danych, magazyn plików, kopia zapasowa, serwer deweloperski lub panel administracyjny mogą ujawnić dane, gdy kontrola dostępu jest nieprawidłowo skonfigurowana. W takich przypadkach może nie dojść do kradzieży hasła ani złośliwego oprogramowania. Problem może polegać po prostu na tym, że dane były dostępne dla osób, które nigdy nie powinny były ich zobaczyć.
5. Oprogramowanie złośliwe i ransomware
Złośliwe oprogramowanie może kraść zapisane dane uwierzytelniające, kopiować pliki, monitorować aktywność lub umożliwiać zdalny dostęp do systemu. Incydenty ransomware mogą również wiązać się z kradzieżą danych przed zaszyfrowaniem plików, co oznacza, że ryzyko może obejmować zarówno zakłócenia operacyjne, jak i ujawnienie poufnych informacji.
6. Strony trzecie i łańcuchy dostaw
Organizacje często udostępniają informacje podmiotom przetwarzającym płatności, dostawcom usług płacowych, dostawcom usług w chmurze, usługom analitycznym, kontrahentom i innym partnerom. Naruszenie bezpieczeństwa u jednego z tych dostawców może mieć wpływ na klientów wielu organizacji, nawet jeśli organizacja, z którą bezpośrednio współpracujesz, sama nie została naruszona.
7. Zgubione urządzenia, błędy i osoby poufne
Zgubiony laptop, arkusz kalkulacyjny wysłany do niewłaściwej osoby, nadmierne uprawnienia dostępu lub celowe kradzież danych przez pracownika również mogą doprowadzić do naruszenia bezpieczeństwa. Dlatego „naruszenie bezpieczeństwa danych” to pojęcie szersze niż „hakowanie”: definiującym problemem jest nieautoryzowane ujawnienie lub wykorzystanie, a nie technika, która je spowodowała.
Co może się wydarzyć, jeśli Twoje dane zostaną ujawnione?
Nie każdy ujawniony rekord prowadzi do oszustwa, a powiadomienie o naruszeniu nie oznacza, że ktoś już ukradł Twoją tożsamość. Niemniej jednak ujawnione informacje mogą stwarzać możliwości przejęcia konta, podszywania się pod kogoś, celowego phishingu, oszustw płatniczych lub oszustw związanych z nowymi kontami. Ryzyko w dużej mierze zależy od tego, co zostało ujawnione.
Sam wyciek adresu e-mail może zwiększyć ryzyko spamu i phishingu. Wyciek hasła staje się bardziej pilny, jeśli jest nadal aktywny lub ponownie użyty. Numer ubezpieczenia społecznego, w połączeniu z innymi informacjami o tożsamości, zasługuje na inną uwagę, ponieważ może być przydatny w przypadku fałszywych wniosków kredytowych długo po pierwotnym incydencie.
Jak zmniejszyć ryzyko przed wystąpieniem naruszenia
Nie możesz uchronić każdej firmy, z której usług korzystasz, przed naruszeniem bezpieczeństwa, ale możesz sprawić, że skradzione dane będą mniej użyteczne i zmniejszyć ryzyko, że jedno naruszone konto stanie się wieloma naruszonymi kontami. Aktualne wytyczne CISA podkreślają cztery praktyczne nawyki: silne hasła, uwierzytelnianie wieloskładnikowe, świadomość phishingu i terminowe aktualizacje oprogramowania. Przywoływane tutaj wytyczne zostały zweryfikowane 20 września 2026 r.
Używaj unikalnego hasła do każdego ważnego konta. Menedżer haseł może tworzyć i przechowywać losowe hasła, dzięki czemu jedno włamanie nie spowoduje automatycznego ujawnienia kilku kont.
Włącz uwierzytelnianie wieloskładnikowe (MFA). MFA wymaga dodatkowego potwierdzenia tożsamości poza hasłem. Jeśli to możliwe, wybieraj silniejsze, odporne na phishing opcje, takie jak klucze dostępu lub klucze bezpieczeństwa. CISA zauważa, że nie wszystkie metody MFA zapewniają ten sam poziom ochrony. Zapoznaj się z wytycznymi CISA dotyczącymi uwierzytelniania wieloskładnikowego .
Aktualizuj urządzenia i aplikacje. Włącz automatyczne aktualizacje, gdy są one niezawodne dla Twojego urządzenia i przepływu pracy.
Zachowaj ostrożność w przypadku nieoczekiwanych linków logowania. Zamiast logować się przez wiadomość, otwórz aplikację firmy lub wpisz samodzielnie znany adres strony internetowej.
Chroń swoje konto e-mail szczególnie dobrze. E-mail jest często kanałem odzyskiwania dla innych kont, więc przejęta skrzynka odbiorcza może pomóc atakującemu w zresetowaniu dodatkowych haseł.
Przechowuj mniej wrażliwe dane, gdy masz wybór. Jeśli konto nie wymaga zapisanej metody płatności, starego dokumentu tożsamości ani zbędnych szczegółów profilu, usunięcie ich może ograniczyć liczbę danych dostępnych do późniejszego ujawnienia.
Co zrobić, jeśli otrzymasz powiadomienie o naruszeniu danych
Zacznij od samego powiadomienia, ale zweryfikuj je niezależnie. Prawidłowe powiadomienie o naruszeniu może zostać skopiowane przez oszustów, dlatego unikaj używania linku w nieoczekiwanej wiadomości, dopóki nie potwierdzisz incydentu na oficjalnej stronie internetowej organizacji, w aplikacji lub za pośrednictwem kanału obsługi klienta.
Dopasuj swoją odpowiedź do ujawnionych informacji
Ujawnione hasło: Zmień je natychmiast w usłudze, w której je wykorzystałeś, i wszędzie tam, gdzie go użyłeś. Włącz uwierzytelnianie wieloskładnikowe (MFA).
Ujawnienie adresu e-mail lub numeru telefonu: Spodziewaj się bardziej ukierunkowanego phishingu. Zachowaj ostrożność w przypadku pilnych próśb, które odnoszą się do firmy, której dane zostały naruszone.
Ujawniono dane karty płatniczej: Przeanalizuj transakcje, skontaktuj się z wystawcą karty, jeśli w powiadomieniu napisano, że karta została uszkodzona, i postępuj zgodnie z instrukcjami wystawcy dotyczącymi wymiany karty lub monitorowania.
Ujawnienie numeru ubezpieczenia społecznego lub danych osobowych: Przejrzyj swoje raporty kredytowe i rozważ zamrożenie kredytu lub ostrzeżenie o oszustwie.
Istniejąca aktywność na koncie wygląda podejrzanie: skontaktuj się z dostawcą za pośrednictwem zaufanego kanału, zmień dane uwierzytelniające, sprawdź informacje dotyczące odzyskiwania i aktywne sesje oraz udokumentuj nieautoryzowaną aktywność.
Federalna Komisja Handlu USA (FTC) twierdzi, że zamrożenie kredytu może utrudnić złodziejom tożsamości otwieranie nowych kont kredytowych na Twoje nazwisko. Zamrożenie można nałożyć lub cofnąć, nie wpływa ono na Twoją ocenę kredytową i obowiązuje do momentu jego cofnięcia. Federalna Komisja Handlu (FTC) zaleca kontakt z trzema głównymi biurami informacji kredytowej w celu zamrożenia Twoich raportów. Alert o oszustwie działa inaczej: informuje firmy o konieczności weryfikacji Twojej tożsamości przed otwarciem nowego kredytu, jednocześnie umożliwiając wierzycielom wgląd do Twojego raportu. Zapoznaj się z wytycznymi FTC dotyczącymi zamrożenia kredytu i ostrzeżeń o oszustwach .
Jeśli naruszenie dotyczyło Twojego numeru ubezpieczenia społecznego lub zauważysz oznaki kradzieży tożsamości, FTC kieruje również konsumentów do wskazówek dotyczących odzyskiwania danych na stronie IdentityTheft.gov . Strona dostosowuje kroki odzyskiwania danych do rodzaju ujawnionych informacji. Ogólne zalecenia FTC dotyczące naruszeń danych zalecają również sprawdzenie raportów kredytowych pod kątem kont, których nie rozpoznajesz, oraz, w stosownych przypadkach, skorzystanie z legalnego, bezpłatnego monitoringu oferowanego przez firmę, której dane dotyczą. Zapoznaj się z wytycznymi FTC dotyczącymi postępowania po naruszeniu danych .
Szybka lista kontrolna reakcji na naruszenie danych
Potwierdź za pomocą oficjalnego kanału, że powiadomienie o naruszeniu jest prawdziwe.
Zapisz dokładnie, jakie typy danych zostały ujawnione.
Zmień każde zmienione hasło i każdą ponownie użytą kopię tego hasła.
Włącz uwierzytelnianie wieloskładnikowe (MFA), najlepiej opcję odporną na phishing, jeśli usługa ją obsługuje.
Sprawdź ostatnie logowania, adresy e-mail pomocnicze, numery telefonów i podłączone urządzenia.
Sprawdź aktywność banku, karty i kredytu, jeśli w grę wchodzą dane finansowe lub tożsamościowe.
Rozważ zamrożenie kredytu w przypadku ujawnienia numeru ubezpieczenia społecznego lub podobnych danych tożsamości.
Zachowaj powiadomienie o naruszeniu, zapisy połączeń, zmian na koncie i raporty o oszustwach.
Uważaj na kolejne próby phishingu, w których wykorzystuje się prawdziwe szczegóły incydentu, aby brzmieć przekonująco.
Naruszenie danych, wyciek danych, włamanie i kradzież tożsamości to nie to samo
Te terminy się pokrywają, ale opisują różne idee. Wyciek danych koncentruje się na nieautoryzowanym dostępie, ujawnieniu, przejęciu lub wykorzystaniu informacji. Wyciek danych jest powszechnie używany w odniesieniu do informacji, które zostają ujawnione, czasami poprzez przypadkową publikację lub błędną konfigurację. Włamanie opisuje metodę nieautoryzowanego dostępu technicznego i może, ale nie musi, skutkować naruszeniem danych. Kradzież tożsamości to niewłaściwe wykorzystanie czyichś danych identyfikacyjnych, które może nastąpić po naruszeniu, ale nie jest jego automatyczną konsekwencją.
To rozróżnienie ma znaczenie, ponieważ właściwa reakcja zależy od tego, co faktycznie się wydarzyło. Jeśli firma twierdzi, że ujawniono tylko adresy e-mail, zamrożenie kredytu może nie być konieczne tylko z tego powodu. Jeśli ujawniono numery ubezpieczenia społecznego, ochrona kredytowa staje się znacznie bardziej istotna. Jeśli hasło zostało skradzione, jego zmiana i wyeliminowanie ponownego użycia jest priorytetem.
Podsumowanie
Wyciek danych to nieautoryzowana utrata kontroli nad poufnymi informacjami, spowodowana atakiem zewnętrznym, usterką techniczną, osobą trzecią, osobą z wewnątrz lub zwykłym błędem. Nie można wykluczyć ryzyka naruszenia bezpieczeństwa usługi, z której korzystasz, ale można ograniczyć szkody, stosując unikalne hasła, włączając uwierzytelnianie wieloskładnikowe (MFA), aktualizując oprogramowanie, rozpoznając próby phishingu i reagując odpowiednio do ujawnionych informacji.
Gdy otrzymasz powiadomienie o naruszeniu, skup się na zweryfikowanych faktach: która organizacja padła ofiarą ataku, jakie dane były w to zaangażowane, czy ujawnione dane uwierzytelniające są nadal aktywne oraz jakie zalecenia przedstawiła organizacja i zaufane organy. Te szczegóły są bardziej przydatne niż sam nagłówek i podpowiedzą Ci, jakie środki ostrożności faktycznie warto podjąć.