Strona główna
» Wiadomości
»
Spoofing — jak działa podszywanie się w sieci i jak skutecznie się chronić
Spoofing — jak działa podszywanie się w sieci i jak skutecznie się chronić
Aktualizacja: 18 września 2026 r. Urząd Komunikacji Elektronicznej poinformował o nowej wersji rekomendacji dotyczących CLI spoofingu, czyli podszywania się pod numery telefonów. Główna zmiana dotyczy możliwości użycia numeru 116 117 w usługach związanych z projektem e-Rejestracji Centrum e-Zdrowia. To techniczna aktualizacja zasad dla operatorów, a nie nowa funkcja, którą trzeba włączyć w telefonie. Nie oznacza też, że każdy wyświetlony numer da się zweryfikować ani że wszystkie fałszywe połączenia zniknęły. Ministerstwo Cyfryzacji wyjaśnia, że operatorzy mają przeciwdziałać CLI spoofingowi, ale całkowita eliminacja oszustw nie jest możliwa. Dlatego podstawową zasadą pozostaje samodzielne sprawdzenie rozmówcy.
Wyobraźmy sobie Annę — to wyłącznie hipotetyczny przykład, a nie opis prawdziwej osoby ani testu. Anna odbiera telefon, na którym widzi numer infolinii swojego banku. Rozmówca twierdzi, że ktoś próbuje ukraść jej pieniądze i namawia ją do zainstalowania aplikacji do zdalnej obsługi telefonu. Numer wygląda wiarygodnie, ale sam jego widok nie potwierdza tożsamości rozmówcy. Właśnie na tym polega praktyczne ryzyko spoofingu.
W hipotetycznym przykładzie Anna odbiera nieoczekiwany telefon; sam numer widoczny na ekranie nie dowodzi, kto naprawdę dzwoni.
Czym jest spoofing i czym różni się od phishingu?
Spoofing to podszywanie się pod cudzą tożsamość, adres lub źródło komunikacji. Oszust może sprawić, że telefon pokaże numer banku, wiadomość SMS pojawi się pod nazwą znanej instytucji, e-mail będzie wyglądał na wysłany z rozpoznawalnego adresu, a strona internetowa będzie przypominać prawdziwy serwis. Komisja Nadzoru Finansowego opisuje różne odmiany tego zjawiska, między innymi spoofing IP, e-mail, DNS oraz podszywanie się pod numer telefonu.
Phishing to z kolei metoda wyłudzania danych lub pieniędzy za pomocą fałszywej wiadomości, rozmowy albo strony. Te pojęcia mogą wystąpić razem: spoofing tworzy pozór wiarygodnego nadawcy, a phishing nakłania odbiorcę do podania hasła, kodu, danych karty lub wykonania przelewu. Telefoniczna odmiana phishingu nazywa się vishingiem, a wiadomość tekstowa z linkiem — często smishingiem. Nie każdy spoofing musi od razu doprowadzić do kradzieży, ale podszyta tożsamość może ułatwić oszustowi zdobycie zaufania.
Jak oszustwa wykorzystujące spoofing działają?
Fałszywy numer telefonu
Przy CLI spoofingu zmieniana lub fałszowana jest informacja o numerze prezentowanym odbiorcy. Oszust może podszyć się pod bank, urząd, policję albo numer zapisany w kontaktach. Następnie wywołuje presję: mówi o rzekomej próbie włamania, żąda natychmiastowego działania albo proponuje „bezpieczny rachunek”. CERT Polska ostrzega, że numer widoczny na ekranie może należeć do niewinnej osoby lub instytucji, której numer wykorzystano bez jej wiedzy. Dlatego nie oddzwaniaj na numer z historii połączeń, jeśli podejrzewasz podszycie.
W przypadku Anny rozmówca chce, by zainstalowała aplikację zdalnego dostępu. Taki program może pozwolić obcej osobie obserwować ekran, przejąć kontrolę nad urządzeniem lub pomóc w uzyskaniu danych bankowych. Presja, sekretność i polecenie przeniesienia pieniędzy są sygnałami alarmowymi, nawet jeśli połączenie wygląda na pochodzące z prawdziwego numeru.
Podszyta nazwa lub adres nadawcy wiadomości
Nadawca SMS-a może wyświetlić się jako nazwa firmy, urzędu lub banku. Wiadomość może też trafić do istniejącego wątku z prawdziwymi powiadomieniami, co samo w sobie nie potwierdza jej autentyczności. CERT Polska opisywał kampanię SMS podszywającą się pod mObywatela, w której fałszywa nazwa nadawcy mogła umieścić wiadomość w już istniejącej konwersacji; opis przykładowej kampanii CERT Polska pokazuje, dlaczego nazwa nadawcy nie wystarcza do weryfikacji. W e-mailu pole „Od” może pokazywać nazwę albo adres, który łatwo pomylić z właściwym. Zwróć uwagę na pełny adres domeny, ale pamiętaj, że nawet poprawnie skonfigurowane mechanizmy SPF, DKIM i DMARC są głównie techniczną pomocą dla systemów pocztowych, a nie prostym testem bezpieczeństwa dla odbiorcy. CERT Polska wyjaśnia, że samo SPF nie weryfikuje widocznego pola nadawcy w każdej sytuacji.
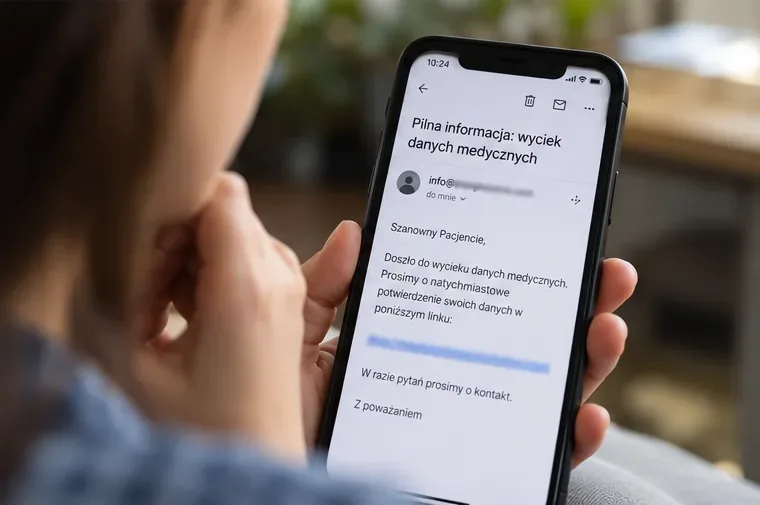
Anna sprawdza podejrzany SMS bez otwierania linku; nazwa nadawcy ani wcześniejszy wątek nie wystarczają do potwierdzenia źródła.
Fałszywa strona lub podszycie techniczne
Link z wiadomości może prowadzić do strony o adresie podobnym do prawdziwej domeny — różnić się jedną literą, dodatkowym słowem albo nietypowym zakończeniem. Fałszywa witryna może kopiować wygląd strony banku, firmy kurierskiej czy serwisu płatniczego, aby wyłudzić login, hasło, kod autoryzacyjny lub dane karty. Z kolei IP spoofing i DNS spoofing dotyczą technicznego podszywania się pod adresy sieciowe lub sposobu kierowania ruchem. Zwykły użytkownik nie musi samodzielnie diagnozować tych mechanizmów; powinien korzystać z zaufanej aplikacji lub samodzielnie wpisanego adresu i nie logować się przez przypadkowy link.
Ikona kłódki albo szyfrowane połączenie nie potwierdzają, że witryna należy do banku. Mogą oznaczać jedynie, że połączenie z daną stroną jest szyfrowane. Sprawdź dokładną domenę i przejdź do serwisu samodzielnie, zamiast ufać nazwie wyświetlonej w wiadomości.
Co Anna powinna zrobić, gdy widzi numer banku?
Najbezpieczniej przerwać rozmowę bez podawania danych i bez wykonywania poleceń. Anna nie musi przekonywać rozmówcy ani sprawdzać jego historii. Powinna zakończyć połączenie, a następnie samodzielnie uruchomić aplikację banku albo znaleźć numer infolinii na karcie płatniczej lub oficjalnej stronie wpisanej ręcznie. Nie powinna korzystać z numeru podanego przez dzwoniącego, przycisku oddzwaniania ani linku przesłanego w SMS-ie. Rzecznik Finansowy zaleca rozłączenie się i samodzielne znalezienie numeru instytucji, by potwierdzić, czy rzeczywiście próbowała się kontaktować.
Po zakończeniu podejrzanej rozmowy Anna nawiązuje nowe połączenie, korzystając z niezależnie znalezionego kanału kontaktu.
W rozmowie lub wiadomości nie podawaj haseł, pełnych danych karty ani kodów jednorazowych. Nie zatwierdzaj powiadomień w aplikacji, których samodzielnie nie zainicjowałeś. Nie instaluj programu do zdalnej obsługi na prośbę rozmówcy i nie przelewaj pieniędzy na „konto techniczne” ani „bezpieczny rachunek”. Jeśli ktoś twierdzi, że działa w pośpiechu, poproś o nazwę instytucji, zakończ rozmowę i zweryfikuj sprawę niezależnie.
Jak sprawdzić podejrzany SMS lub e-mail?
Nie klikaj odnośnika ani załącznika tylko dlatego, że wiadomość pojawiła się w znanym wątku lub ma nazwę nadawcy przypominającą firmę.
Samodzielnie otwórz aplikację albo wpisz znany adres strony. Sprawdź powiadomienie i płatność bez korzystania z otrzymanego linku.
Obejrzyj pełny adres e-mail i domenę, zwracając uwagę na literówki, dodatkowe znaki oraz nietypowe zakończenia.
Nie odpowiadaj na wiadomość z prośbą o kod, hasło, dane karty albo natychmiastowy przelew.
Jeśli wiadomość tekstowa zawiera podejrzany link, przekaż ją w niezmienionej formie na numer 8080, zgodnie z instrukcją CERT Polska.
W przypadku Anny wiadomość może mówić, że „dla ochrony konta” ma kliknąć link i potwierdzić logowanie. Zamiast otwierać stronę, Anna uruchamia aplikację bankową sama. Jeśli w aplikacji nie ma informacji o blokadzie lub transakcji, nie oznacza to automatycznie, że wszystko zostało sprawdzone — dlatego może dodatkowo skontaktować się z bankiem oficjalnym kanałem.
Jak ograniczyć ryzyko na co dzień?
Używaj unikalnych haseł i menedżera haseł, a tam, gdzie to możliwe, włącz wieloskładnikowe uwierzytelnianie. Aktualizuj system telefonu, przeglądarkę i aplikacje. W bankowości włącz powiadomienia o transakcjach, jeśli są dostępne. Te środki nie uniemożliwiają podszycia się pod numer czy nadawcę, ale mogą ograniczyć skutki przejęcia pojedynczego hasła i ułatwić szybką reakcję.
Warto też omówić z bliskimi prostą zasadę: gdy ktoś dzwoni z prośbą o pieniądze lub pilną pomoc, oddzwaniamy na znany wcześniej numer albo zadajemy pytanie, na które nie da się łatwo odpowiedzieć na podstawie publicznych informacji. W przypadku instytucji obowiązuje podobna reguła: kończymy nieoczekiwany kontakt i sami otwieramy właściwy kanał obsługi.
W Polsce operatorzy telekomunikacyjni mają obowiązek przeciwdziałać CLI spoofingowi od 26 września 2024 r. UKE publikuje też rekomendacje dotyczące wykrywania, monitorowania i blokowania takich połączeń. Ministerstwo Cyfryzacji zaleca zgłaszać podejrzenia CLI spoofingu Policji lub prokuraturze; komunikat Ministerstwa Cyfryzacji opisuje obowiązki operatorów i kanał zgłoszenia. To ważna warstwa ochrony sieci, ale nie zastępuje oceny treści rozmowy. Fałszywe wiadomości, podobne domeny, podszywanie się pod nazwę nadawcy ani oszustwa prowadzone przez komunikatory nie znikają tylko dlatego, że operator filtruje część połączeń.
Przykładowa scena kontroli wiadomości: przed zgłoszeniem warto zachować jej treść i nie otwierać odnośnika.
Co zrobić, jeśli doszło do kliknięcia lub przekazania danych?
Jeśli tylko otworzyłeś stronę, ale nie wpisałeś danych i niczego nie instalowałeś, zamknij ją i nie wracaj do niej. Gdy podałeś dane bankowe, kod albo dane karty, od razu skontaktuj się z bankiem oficjalnym numerem, poproś o zablokowanie karty lub dostępu, jeśli bank uzna to za konieczne, i sprawdź ostatnie transakcje. Jeśli zainstalowałeś aplikację do zdalnego dostępu, powiedz o tym bankowi i zgłoś sprawę odpowiednim służbom; nie korzystaj z numeru przekazanego przez osobę, która dzwoniła.
Gdy pieniądze zostały przelane lub wykonano nieautoryzowaną transakcję, nie czekaj na odpowiedź nadawcy. Zgłoś zdarzenie bankowi i Policji, zachowując SMS-y, e-maile, numery połączeń, zrzuty ekranu, potwierdzenia oraz przybliżony czas zdarzeń. CERT Polska przyjmuje zgłoszenia przez formularz incydent.cert.pl; podejrzane SMS-y można przekazywać na 8080. Zgłoszenie do CERT pomaga analizować zagrożenia, ale nie zastępuje kontaktu z bankiem ani formalnego zawiadomienia organów ścigania.
Krótka lista kontrolna dla przykładu Anny
Anna nie ufa samemu numerowi wyświetlonemu na ekranie i rozłącza się.
Nie podaje danych, kodów, nie zatwierdza transakcji i nie instaluje aplikacji na żądanie dzwoniącego.
Samodzielnie otwiera aplikację banku albo dzwoni na numer z oficjalnego źródła.
Nie otwiera linku z podejrzanego SMS-a i przekazuje go do CERT Polska na 8080.
Jeśli podała dane lub straciła pieniądze, pilnie kontaktuje się z bankiem, zabezpiecza dowody i zgłasza sprawę Policji.
To hipotetyczny przykład pokazujący, że skuteczna obrona przed spoofingiem zaczyna się od przerwania presji i niezależnej weryfikacji. Numer telefonu, nazwa nadawcy ani znajomy wygląd strony nie są samodzielnym dowodem autentyczności. W razie wątpliwości zatrzymaj działanie i skorzystaj z kontaktu, który znajdziesz samodzielnie.
Źródła i data weryfikacji
Informacje o zmianie rekomendacji UKE oraz obowiązkach operatorów sprawdzono 29 września 2026 r. Artykuł opisuje ogólne zasady cyberbezpieczeństwa, nie zastępuje indywidualnej porady prawnej ani procedury konkretnego banku.