Strona główna
» Wiadomości
»
Wyciek danych medycznych: jak sprawdzić ryzyko i zabezpieczyć swoje dane
Wyciek danych medycznych: jak sprawdzić ryzyko i zabezpieczyć swoje dane
Wyciek danych medycznych nie oznacza jednego, identycznego ryzyka dla każdej osoby. Znaczenie ma przede wszystkim zakres ujawnionych informacji: inaczej reaguje się na sam adres e-mail, inaczej na numer PESEL, a jeszcze inaczej na połączenie danych identyfikacyjnych, kontaktowych i informacji o leczeniu. Dlatego rozsądna reakcja nie polega na wykonaniu wszystkich możliwych działań naraz, lecz na dobraniu zabezpieczeń do tego, co rzeczywiście mogło wyciec.
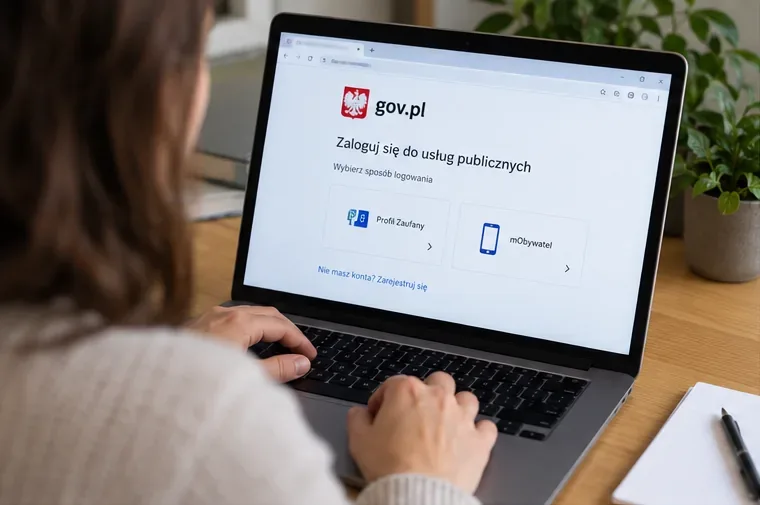
Temat jest szczególnie aktualny w Polsce. 12 sierpnia 2026 r. Ministerstwo Cyfryzacji poinformowało o nieuprawnionym dostępie do historycznych danych przechowywanych w systemach firmy MyDr. Według oficjalnego komunikatu incydent mógł dotyczyć 18,8 mln osób i ponad 12 tys. placówek medycznych. Rząd wskazał też serwis bezpiecznedane.gov.pl jako miejsce, w którym obywatele mogą sprawdzać, czy ich numer PESEL znalazł się w bazie objętej tym incydentem. Źródło: komunikat Ministerstwa Cyfryzacji z 12 sierpnia 2026 r.
We wrześniu 2026 r. UODO poinformował o dodatkowych kontrolach w sektorze ochrony zdrowia po ostatnich naruszeniach. Dane dotyczące zdrowia należą do szczególnych kategorii danych osobowych, dlatego ich ujawnienie może mieć skutki wykraczające poza typowe ryzyko przejęcia konta. Źródło: UODO, informacja z 16 września 2026 r.
Najpierw ustal, co właściwie mogło wyciec
Najważniejszy krok to nie „zmień wszystko”, lecz ustal zakres naruszenia. CERT Polska zaleca sprawdzić, czy wyciek obejmował hasła, numer telefonu, adres, dane płatnicze, PESEL, dane dokumentów tożsamości, e-mail lub inne informacje. Od tego zależą kolejne działania. Oficjalny poradnik CERT Polska znajduje się na stronie Wycieki danych — ścieżka postępowania.
W przypadku wycieku medycznego warto dodatkowo ustalić, czy chodziło tylko o dane identyfikacyjne, czy również o informacje o wizytach, receptach, lekach, rozpoznaniach albo dokumentacji medycznej. UODO przypomina, że dane dotyczące zdrowia są szczególnie chronione i mogą ujawniać informacje o przeszłym, obecnym lub przyszłym stanie zdrowia.
Co mogło wyciec
Główne ryzyko
Priorytetowe działanie
Adres e-mail lub telefon
Phishing, podszywanie się pod placówkę
Wzmożona ostrożność wobec wiadomości i połączeń
Hasło
Przejęcie konta, credential stuffing
Zmiana hasła i wszędzie tam, gdzie było używane podobne
PESEL
Próby wyłudzeń i kradzieży tożsamości
Rozważ zastrzeżenie PESEL i monitoruj jego użycie
Dane dokumentu tożsamości
Szersze ryzyko podszywania się
Kontakt z właściwymi instytucjami i zastrzeżenie PESEL
Dane o zdrowiu
Naruszenie prywatności, profilowanie, szantaż lub precyzyjny phishing
Weryfikacja zakresu u administratora danych i szczególna ostrożność
Najpierw ustal, czy incydent dotyczy właśnie Ciebie i jakiego zakresu danych — korzystaj z oficjalnych komunikatów oraz bezpiecznedane.gov.pl.
Jak sprawdzić, czy incydent dotyczy Ciebie?
Jeżeli dany wyciek został dodany do państwowego systemu weryfikacji, można skorzystać z bezpiecznedane.gov.pl. W przypadku incydentu MyDr serwis informuje, czy PESEL znalazł się w wykradzionej bazie. Jednocześnie portal wyraźnie zaznacza, że szczegółowy zakres danych może podać wyłącznie ich administrator, czyli na przykład konkretna przychodnia lub gabinet.
To ważne ograniczenie: brak wyniku w jednym narzędziu nie zawsze oznacza brak ryzyka. Nie każdy incydent trafia tam natychmiast, a serwis może sprawdzać tylko określony identyfikator lub konkretny zestaw danych. Jeśli placówka medyczna przesłała Ci zawiadomienie o naruszeniu, przeczytaj je uważnie i porównaj z komunikatami publikowanymi na jej oficjalnej stronie.
Wiadomość od placówki czy próba phishingu?
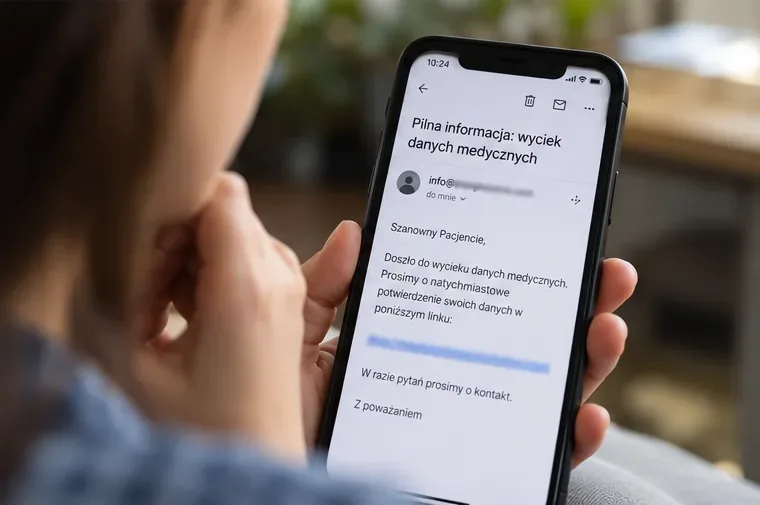
Po głośnych wyciekach oszuści często podszywają się pod firmy lub instytucje i wysyłają fałszywe komunikaty o rzekomym „koniecznym potwierdzeniu danych”. CERT Polska zaleca, aby nie ufać wiadomości tylko dlatego, że wygląda profesjonalnie. Najpewniejszym sposobem jest samodzielne wejście na oficjalną stronę instytucji albo kontakt przez znany wcześniej numer telefonu.
Jeżeli wiadomość zawiera link do logowania, sprawdź domenę w pasku adresu. Podejrzane SMS-y można przekazać na numer 8080, a phishing zgłaszać przez formularz CERT Polska.
Zastrzec PESEL czy nie? Co daje ta opcja
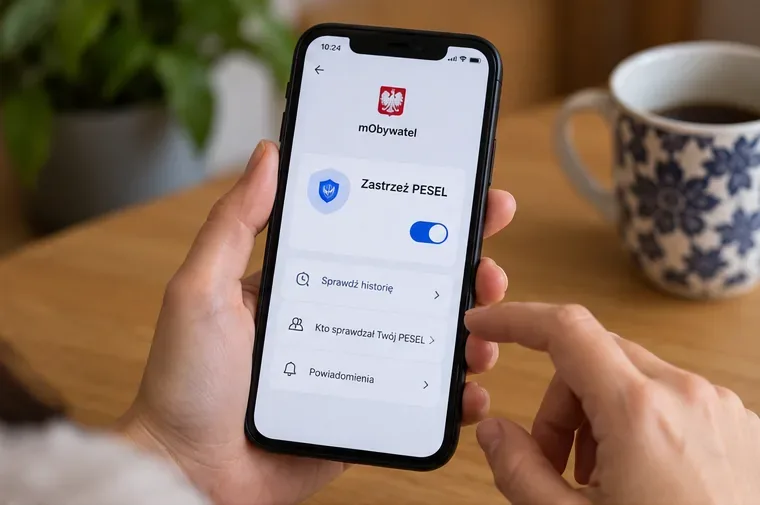
Zastrzeżenie PESEL jest bezpłatne i dostępne m.in. w aplikacji mObywatel, na stronie rządowej oraz w urzędzie gminy. Od 1 czerwca 2024 r. instytucje finansowe mają obowiązek weryfikować status zastrzeżenia przy określonych czynnościach, na przykład przy zawieraniu umowy kredytu lub pożyczki. Oficjalne zasady opisuje Gov.pl — Zastrzeż swój numer PESEL.
To mocne zabezpieczenie, gdy wyciek obejmował PESEL lub dane pozwalające na podszywanie się pod właściciela numeru. Ma jednak ograniczenie: nie blokuje phishingu, nie usuwa danych z wycieku i nie chroni samej informacji medycznej. Jeżeli oszust zna nazwę placówki, termin wizyty czy rodzaj leczenia, może użyć tych informacji do stworzenia bardzo wiarygodnej wiadomości.
W praktyce wybór wygląda więc tak: jeśli PESEL mógł wyciec, zastrzeżenie ma zwykle duży sens jako warstwa ograniczająca ryzyko finansowe. Jeśli wyciek dotyczył wyłącznie e-maila bez PESEL, większy efekt może dać skupienie się na bezpieczeństwie poczty, haseł i rozpoznawaniu phishingu.
Zastrzeżenie numeru PESEL ogranicza część ryzyka finansowego, ale nie chroni przed phishingiem ani ujawnieniem informacji o zdrowiu.
Czy po wycieku trzeba zmieniać hasła?
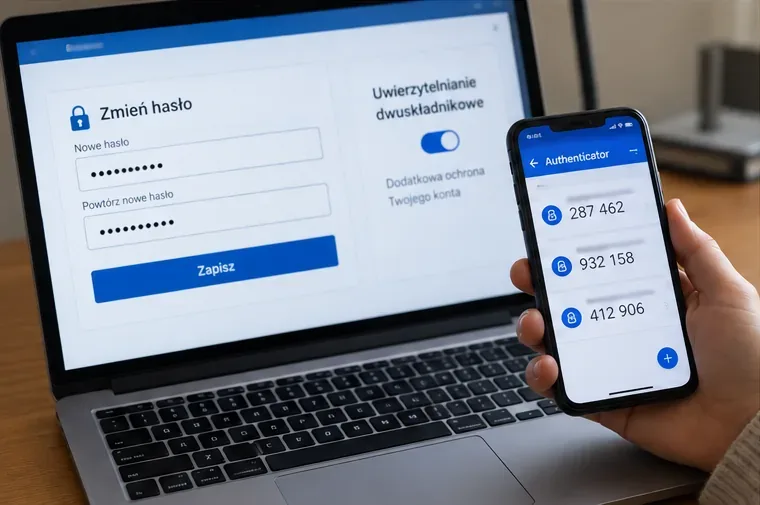
Nie zawsze. Jeżeli administrator potwierdza, że wyciek nie obejmował haseł ani danych logowania, masowa zmiana wszystkich haseł może dać niewielką korzyść i niepotrzebnie zwiększyć ryzyko błędów. Jeżeli jednak hasło znalazło się w wycieku albo nie ma pewności co do jego bezpieczeństwa, CERT Polska zaleca jego zmianę.
Najważniejsza zasada to unikalność. Jeśli to samo lub bardzo podobne hasło było używane w poczcie, sklepie, serwisie społecznościowym albo portalu medycznym, trzeba zmienić je także w tych miejscach. Atakujący automatycznie próbują wykorzystać przejęte dane logowania w innych usługach — technika ta jest znana jako credential stuffing.
Szczególnie ważna jest skrzynka e-mail, ponieważ to do niej często trafiają linki do resetowania haseł. Dla osób mających wiele kont praktycznym kompromisem między bezpieczeństwem a wygodą jest menedżer haseł.
MFA: SMS, aplikacja czy klucz?
Uwierzytelnianie wieloskładnikowe (MFA) dodaje drugi składnik logowania. CERT Polska wskazuje, że rozwiązanie to ogranicza ryzyko przejęcia konta po kradzieży hasła. Jeżeli dostępnych jest kilka metod, aplikacja uwierzytelniająca lub klucz sprzętowy są zwykle odporniejsze na część ataków niż kod SMS. Z drugiej strony SMS jest prostszy i nadal może być lepszy niż brak drugiego składnika.
Nie ma więc jednej metody idealnej dla wszystkich. Osoba chroniąca przede wszystkim pocztę i bankowość może wybrać silniejszą metodę MFA, natomiast użytkownik, który ma problem z obsługą aplikacji uwierzytelniających, może zacząć od łatwiejszego rozwiązania i później je wzmocnić.
Zmiana haseł ma sens, gdy wyciek obejmował dane logowania lub gdy to samo hasło było używane gdzie indziej; warto też włączyć MFA.
Dane medyczne wymagają innego podejścia niż sam PESEL
Numer PESEL można zastrzec. Hasło można zmienić. Informacji o przebytym leczeniu, chorobie czy przyjmowanych lekach nie da się jednak „wymienić”. Dlatego przy ujawnieniu danych zdrowotnych głównym celem jest ograniczenie ich dalszego wykorzystania.
Najbardziej prawdopodobnym praktycznym zagrożeniem dla zwykłego użytkownika są próby socjotechniczne. Wiadomość typu „znamy nazwę Twojej przychodni i datę wizyty, więc kliknij, aby potwierdzić dokumentację” może wyglądać wiarygodniej niż typowy spam. Nie należy zatem potwierdzać PESEL, danych karty, kodów SMS ani danych logowania tylko dlatego, że nadawca zna prawdziwe informacje medyczne.
Jeśli chcesz wiedzieć dokładnie, jakie dane objął incydent, skontaktuj się z administratorem danych wskazanym w zawiadomieniu. W przypadku wysokiego ryzyka dla praw i wolności osób RODO przewiduje obowiązek zawiadomienia osób, których dane dotyczą. UODO publikuje materiały i stanowiska dotyczące naruszeń oraz ochrony danych na uodo.gov.pl.
Co monitorować po wycieku?
Nie każde ryzyko pojawia się w pierwszych godzinach. Dane z wycieku mogą zostać wykorzystane później, dlatego rozsądne jest okresowe sprawdzanie aktywności, ale bez popadania w ciągłe monitorowanie wszystkiego.
Sprawdzaj nietypowe logowania i aktywne sesje w poczcie oraz ważnych kontach.
Kontroluj historię wykorzystania i weryfikacji PESEL, jeśli korzystasz z odpowiednich usług publicznych.
Przeglądaj historię rachunku i kart pod kątem nieznanych transakcji.
Zwracaj uwagę na telefony i wiadomości, w których nadawca zna Twoje dane i próbuje wywołać presję czasu.
Nie podawaj kodów jednorazowych ani danych uwierzytelniających osobie, która sama się z Tobą skontaktowała.
Gov.pl umożliwia również sprawdzenie, kto weryfikował, czy numer PESEL jest zastrzeżony. Opis usługi znajduje się na stronie Sprawdź, kto weryfikował Twój PESEL.
Po głośnym wycieku rośnie ryzyko spersonalizowanego phishingu, dlatego nie potwierdzaj danych przez link z niespodziewanej wiadomości.
Kiedy kontakt z bankiem, policją albo UODO ma sens?
Jeżeli doszło tylko do ujawnienia danych, a nie do konkretnego oszustwa, pierwszym krokiem zwykle jest ograniczenie ryzyka i kontakt z administratorem danych. Jeżeli jednak zauważysz nieznaną transakcję, ktoś próbuje przejąć bankowość lub podałeś dane na stronie phishingowej, skontaktuj się z bankiem tak szybko, jak to możliwe.
Gdy doszło do utraty pieniędzy, przejęcia konta lub innego przestępstwa, zasadny jest kontakt z policją. W sprawach dotyczących przetwarzania danych osobowych można również korzystać z procedur UODO, ale sama skarga do organu nadzorczego nie zastępuje działań technicznych: zastrzeżenia PESEL, zmiany hasła czy blokady karty.
Jak dobrać ochronę do swojej sytuacji?
Najpraktyczniejsze podejście to dopasowanie środków do rodzaju ryzyka:
PESEL w wycieku: rozważ szybkie zastrzeżenie numeru i kontroluj jego użycie.
Hasło w wycieku: zmień je natychmiast i usuń powtórzenia tego hasła w innych usługach.
E-mail lub telefon: przygotuj się przede wszystkim na bardziej wiarygodny phishing.
Dane medyczne: zakładaj, że mogą zostać użyte do personalizacji oszustwa; weryfikuj kontakt niezależnym kanałem.
Dane płatnicze: skontaktuj się z bankiem i stosuj jego zalecenia dotyczące karty lub rachunku.
Nie ma jednego działania, które „naprawia” wyciek. Zastrzeżenie PESEL chroni przed częścią nadużyć finansowych, ale nie zabezpiecza kont internetowych. Zmiana hasła pomaga tylko wtedy, gdy dane logowania są zagrożone. MFA ogranicza skutki kradzieży hasła, lecz nie zapobiega ujawnieniu danych zdrowotnych. Czujność wobec phishingu pozostaje konieczna nawet po wykonaniu wszystkich pozostałych kroków.
Krótka lista kontrolna po informacji o wycieku
Sprawdź źródło informacji i nie klikaj automatycznie w link z SMS-a lub e-maila.
Ustal, jakie konkretnie dane mogły zostać ujawnione.
Sprawdź oficjalny serwis bezpiecznedane.gov.pl, jeśli dany incydent jest tam obsługiwany.
Jeżeli PESEL jest zagrożony, rozważ jego zastrzeżenie.
Jeżeli wyciekły hasła, zmień je i włącz MFA.
Jeżeli wyciekły dane medyczne, przygotuj się na bardziej przekonujące próby podszywania się pod placówki lub instytucje.
Monitoruj konta, bankowość i historię użycia PESEL przez rozsądny okres.
W razie szkody finansowej lub przejęcia konta reaguj natychmiast przez bank, operatora usługi i odpowiednie służby.
Najważniejsze jest rozróżnienie między potwierdzonym zakresem wycieku a informacjami krążącymi w mediach społecznościowych. W pierwszej kolejności opieraj decyzje na komunikatach administratora danych, Ministerstwa Cyfryzacji, UODO, CERT Polska i innych właściwych instytucji. Dzięki temu można ograniczyć ryzyko bez wykonywania zbędnych lub nieskutecznych działań.