Strona główna
» Wiadomości
»
Wyciek danych w Pentagonie: Co personel wojskowy powinien teraz zrobić, aby chronić swoje informacje
Wyciek danych w Pentagonie: Co personel wojskowy powinien teraz zrobić, aby chronić swoje informacje
Aktualizacja z 26 września 2026 r. Personel wojskowy, który otrzyma powiadomienie o naruszeniu bezpieczeństwa w Centrum Danych Sił Zbrojnych Obrony (DMDC), powinien skupić się na jednym celu: utrudnieniu korzystania z skradzionych danych osobowych, przy jednoczesnym zapewnieniu odpowiedniego monitoringu, który pozwoli na szybkie wykrycie nadużyć. Najskuteczniejszym rozwiązaniem nie jest wprowadzanie zmian we wszystkim naraz. Należy najpierw zamknąć ścieżki o najwyższym ryzyku, sprawdzić, czy te zabezpieczenia są rzeczywiście aktywne i rozpoznać sygnały ostrzegawcze wymagające eskalacji.
Publiczne raporty oparte na powiadomieniach o naruszeniach bezpieczeństwa wskazują, że DMDC odkryło lukę w zabezpieczeniach systemu udostępniania plików 16 lipca 2026 roku. Powiadomienia informują, że nieautoryzowani użytkownicy uzyskali dostęp do plików zawierających niezaszyfrowane dane osobowe w okresie od października 2025 roku do 16 lipca 2026 roku. W zależności od osoby, ujawnione dane mogły obejmować numer ubezpieczenia społecznego wraz z informacjami takimi jak imię i nazwisko, data urodzenia, dane kontaktowe, płeć, rasa lub informacje o personelu wojskowym, w tym o specjalności zawodowej. W powiadomieniu podobno stwierdzono, że w tamtym czasie nie było żadnych przesłanek wskazujących na to, że dane odbiorcy zostały wykorzystane w sposób niewłaściwy.
Dokładna liczba osób dotkniętych incydentem nie została jeszcze publicznie potwierdzona przez Departament Obrony w chwili obecnej. Ma to istotne znaczenie, ponieważ szacunki krążące w mediach nie powinny być traktowane jako ostateczny zakres incydentu. Bardziej wiarygodnym pytaniem dla pojedynczego żołnierza jest to, czy otrzymał oficjalne powiadomienie i jakie informacje, według tego powiadomienia, zostały ujawnione.
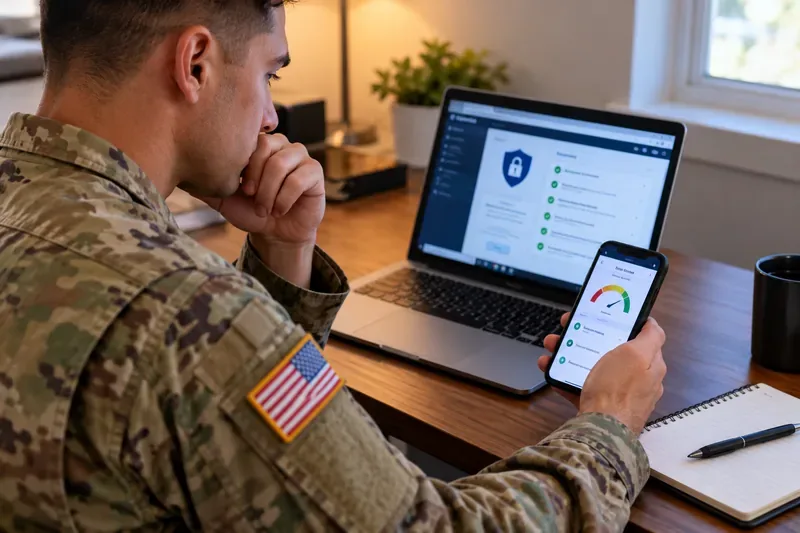
Żołnierz przegląda informacje dotyczące bezpieczeństwa konta na laptopie i telefonie, co stanowi przykład praktycznych działań, które mogą ograniczyć ryzyko niewłaściwego wykorzystania tożsamości po naruszeniu bezpieczeństwa.
Najpierw określ, jak powinno wyglądać „chronione”
Skuteczna reakcja na naruszenie bezpieczeństwa powinna przynieść zauważalne rezultaty. Powinieneś być w stanie potwierdzić, że Twój kredyt jest zamrożony lub chroniony odpowiednim alertem, że ważne konta korzystają z unikalnych danych uwierzytelniających i silnego uwierzytelniania, że potrafisz rozpoznać legalną komunikację dotyczącą naruszenia bezpieczeństwa oraz że masz plan wykrywania oszustw podatkowych, związanych z zasiłkami, bankowością lub kredytami.
Ochrona to nie to samo, co gwarancja. Zamrożenie kredytu nie powstrzyma każdego rodzaju oszustwa. Monitorowanie kredytu nie zapobiegnie próbom wykorzystania Twojej tożsamości przez atakującego. Zmiana hasła nie sprawi, że ujawniony numer ubezpieczenia społecznego ponownie stanie się tajny. Celem jest ograniczenie liczby użytecznych ścieżek ataku i skrócenie czasu między nadużyciem a wykryciem.
1. Sprawdź powiadomienie o naruszeniu przed podjęciem działań
Wycieki danych często wywołują kampanie phishingowe, ponieważ przestępcy wiedzą, że odbiorcy są zaniepokojeni i oczekują dalszych wiadomości. Traktuj każdy nieoczekiwany e-mail, SMS, telefon lub list z prośbą o dodatkowe dane osobowe jako coś, co należy zweryfikować niezależnie.
Zamiast linku zawartego w niechcianej wiadomości, skorzystaj z danych kontaktowych zamieszczonych w piśmie o naruszeniu lub z oficjalnego źródła .mil lub .gov.
Nie podawaj swojego numeru ubezpieczenia społecznego, danych bankowych, kodów logowania ani informacji o płatnościach osobom, które skontaktują się z Tobą niespodziewanie.
Jeśli ogłoszenie oferuje usługi monitorowania lub przywracania tożsamości, dokonaj zapisu, korzystając z instrukcji zawartych w zweryfikowanym ogłoszeniu, zamiast szukać podobnej witryny rejestracyjnej.
Administracja Ubezpieczeń Społecznych (Social Security Administration) ostrzega, że osoby podszywające się pod urzędników państwowych mogą już znać pewne dane osobowe i wykorzystywać je do przekonywania. Aktualne wytyczne zalecają unikanie potwierdzania poufnych informacji niespodziewanym rozmówcom i weryfikację aktywności za pośrednictwem oficjalnych kont. Zapoznaj się z wytycznymi Biura Inspektora Generalnego SSA dotyczącymi ochrony numeru Ubezpieczenia Społecznego .
Jak sprawdzić, czy ten krok został ukończony
Niezależnie zweryfikowałeś źródło powiadomienia, wiesz, które kategorie Twoich danych zostały ujawnione i zapisałeś kopię powiadomienia w bezpiecznym miejscu. Jeśli nie możesz zweryfikować wiadomości, przestań korzystać z linków i skontaktuj się z odpowiednią agencją oficjalnym kanałem.
2. Zamroź swój kredyt, jeśli Twój numer ubezpieczenia społecznego został ujawniony
Dla większości osób, których numer ubezpieczenia społecznego został ujawniony, zamrożenie kredytu jest jednym z najskuteczniejszych środków zapobiegawczych. Zamrożenie ogranicza dostęp do historii kredytowej, znacznie utrudniając złodziejowi tożsamości zaciągnięcie nowego kredytu na Twoje nazwisko. Jest ono bezpłatne, nie wpływa na Twoją ocenę kredytową i obowiązuje do momentu jego uchylenia.
Dla personelu czynnej służby, alert o oszustwie w służbie czynnej to kolejna opcja. Informuje on firmy o konieczności podjęcia dodatkowych kroków w celu weryfikacji tożsamości przed otwarciem nowego kredytu i obowiązuje przez rok, z możliwością przedłużenia na czas trwania misji. Może być przydatny, gdy misja lub relokacja utrudniają regularne monitorowanie. Alert o oszustwie i zamrożenie kredytu służą różnym celom, a FTC zauważa, że dana osoba może korzystać z obu.
Jak sprawdzić, czy ten krok został ukończony
Sprawdź, czy każde biuro wyświetla Twoje zamrożenie lub wybrany alert jako aktywny. Zapisz numery potwierdzenia i informacje o odzyskiwaniu w bezpiecznym miejscu. Jeśli później złożysz wniosek o kredyt hipoteczny, kredyt samochodowy, mieszkanie, produkt ubezpieczeniowy lub inną usługę wymagającą weryfikacji kredytowej, tymczasowo znieś zamrożenie tylko dla tej transakcji, a następnie przywróć je później.
3. Przejrzyj raporty kredytowe pod kątem oznak, że ochrona przyszła za późno
Zamrożenie danych ma charakter prewencyjny. Nie usuwa oszustw, które miały miejsce przed zamrożeniem. Sprawdź swoje raporty kredytowe pod kątem kont, zapytań, adresów lub sald, których nie rozpoznajesz. FTC zaleca sprawdzenie raportów kredytowych po naruszeniu danych dotyczących numerów ubezpieczenia społecznego.
Korzystaj z AnnualCreditReport.com , autoryzowanego przez rząd federalny źródła bezpłatnych raportów kredytowych. Nie zakładaj, że płatny panel monitorowania kredytowego zastępuje przegląd raportów źródłowych.
Co sprawdzić
Dobry wynik
Kiedy eskalować
Nowe konta
Każde konto jest znane
Jakiekolwiek konto karty, pożyczki, usługi lub finansowanie, którego nie otworzyłeś
Zapytania kredytowe
Zapytania odpowiadają złożonym przez Ciebie wnioskom
Trudne zapytanie od firmy, której nie znasz
Adresy i nazwy
Dane osobowe są dokładne
Wyświetla się nieznany adres, alias lub pracodawca
Saldo i status
Kwoty i historia płatności wyglądają poprawnie
Nieoczekiwane zadłużenie, zaległości lub działania windykacyjne
Jeśli znajdziesz dowody kradzieży tożsamości, nie ograniczaj się do monitorowania i rozpocznij formalny proces odzyskiwania na stronie IdentityTheft.gov . Strona tworzy plan odzyskiwania w oparciu o rodzaj zgłoszonego nadużycia.
4. Zabezpiecz konta, które mogą zresetować Twoje pozostałe konta
Twoje główne konto e-mail, konto telefonu komórkowego, konta bankowe i menedżer haseł są szczególnie ważne, ponieważ mogą zostać użyte do zresetowania dostępu w innym miejscu. Atakujący, który ma dane demograficzne, może być w stanie lepiej odpowiedzieć na pytania weryfikujące tożsamość lub podszyć się pod Ciebie w dziale obsługi klienta.
Użyj unikalnego hasła do swojego głównego konta e-mail i wszelkich kont, na których przechowywane są informacje finansowe lub tożsamościowe.
Włącz uwierzytelnianie wieloskładnikowe, najlepiej korzystając z aplikacji uwierzytelniającej, klucza bezpieczeństwa lub kodu dostępu, jeśli jest to obsługiwane.
Sprawdź adresy e-mail służące do odzyskiwania konta, numery telefonów, zaufane urządzenia i aktywne sesje.
Usuń metody odzyskiwania, nad którymi już nie masz kontroli.
Jeżeli operator komórkowy dysponuje kodem PIN umożliwiającym przeniesienie numeru lub przeniesienie konta, zapytaj o niego, zwłaszcza jeśli wśród ujawnionych danych kontaktowych znalazł się Twój numer telefonu.
Nie zmieniaj dziesiątek mało ważnych haseł, jednocześnie nie blokując konta e-mail ani telefonu. Priorytetowo traktuj konta, które umożliwiają resetowanie haseł, przelewy pieniężne, rozliczenia podatkowe, zmiany świadczeń lub weryfikację tożsamości.
Jak sprawdzić, czy ten krok został ukończony
Powinieneś móc wymienić swoje konta o największej wartości i potwierdzić, że każde z nich używa unikalnych danych uwierzytelniających i silnego drugiego czynnika. Jeśli odkryjesz nieznane logowania, zresetuj hasło, wyloguj się z innych sesji, zaktualizuj opcje odzyskiwania i skontaktuj się z zespołem ds. bezpieczeństwa dostawcy.
5. Zwracaj uwagę na zapisy dotyczące ubezpieczenia społecznego i podatków, a nie tylko na historię kredytową
Oszustwa kredytowe to tylko jedno z możliwych zastosowań ujawnionego numeru ubezpieczenia społecznego. Ktoś może podjąć próbę oszustwa związanego z zatrudnieniem, wyłudzenia świadczeń lub deklaracją podatkową bez otwierania tradycyjnego konta kredytowego.
W celu ochrony podatkowej, IRS umożliwia uprawnionym podatnikom ubieganie się o PIN Ochrony Tożsamości (IP PIN). Ten sześciocyfrowy numer zapobiega złożeniu przez kogoś innego federalnego zeznania podatkowego z użyciem Twojego numeru ubezpieczenia społecznego. Program jest dostępny proaktywnie dla osób, które mogą zweryfikować swoją tożsamość. Szczegóły znajdują się na stronie IRS IP PIN .
Kiedy ten krok wymaga silniejszej reakcji
Złóż skargę, jeśli widzisz dochody, których nie uzyskałeś, otrzymujesz korespondencję podatkową dotyczącą niezłożonego zeznania, otrzymujesz wiadomość uwierzytelniającą, której nie zainicjowałeś, lub odkrywasz zmiany w informacjach o świadczeniach lub przelewach. To oznaki próby lub faktycznego nadużycia, a nie jedynie ujawnienia.
6. Korzystaj z oferowanego monitoringu kredytowego, ale zrozum jego ograniczenia
W powiadomieniu o naruszeniu podobno oferowane są osobom dotkniętym naruszeniem roczne usługi monitorowania zdolności kredytowej i odzyskiwania tożsamości. Jeśli zweryfikowane powiadomienie zawiera taką ofertę, warto z niej skorzystać. Monitorowanie może ułatwić wykrycie podejrzanej aktywności, a usługi odzyskiwania tożsamości mogą okazać się cenne w przypadku oszustwa.
Monitorowanie nie zastępuje jednak zamrożenia kredytu. Zazwyczaj powiadamia o pojawieniu się czegoś w monitorowanym źródle danych. Może również nie wykryć wszystkich form nadużyć związanych z dokumentacją podatkową, zatrudnieniem, świadczeniami, kontami medycznymi lub przejęciem konta. Należy traktować je jako dodatkową warstwę detekcji, a nie jako główny mechanizm kontroli.
7. Zachowaj większą ostrożność wobec wysoce spersonalizowanych wiadomości phishingowych
Informacje takie jak przynależność wojskowa, specjalizacja zawodowa, dane kontaktowe i data urodzenia mogą sprawić, że oszukańcza wiadomość będzie wydawać się niezwykle wiarygodna. Oszust może powoływać się na prawdziwą jednostkę, stanowisko, miejsce zamieszkania, świadczenie lub procedurę administracyjną, jednocześnie kierując użytkownika na fałszywą stronę.
Zwróć szczególną uwagę na wiadomości, które wywołują poczucie pilności, wymagają zachowania tajemnicy, proszą o przelanie pieniędzy lub kierują do strony logowania za pomocą nieoczekiwanego linku. Jeśli wiadomość pochodzi rzekomo z urzędu, instytucji finansowej, ubezpieczyciela lub biura informacji kredytowej, otwórz nowe okno przeglądarki i samodzielnie przejdź do oficjalnej strony.
Praktyczna lista kontrolna ochrony
Sprawdź, czy Twoje powiadomienie DMDC jest prawdziwe i podaj dokładne dane, które zostały w nim ujawnione.
Zarejestruj się na oferowany monitoring, postępując zgodnie ze zweryfikowanymi instrukcjami zawartymi w zawiadomieniu.
Zamroź swoją historię kredytową we wszystkich trzech krajowych biurach informacji gospodarczej, jeśli Twój numer ubezpieczenia społecznego został ujawniony.
Jeśli pasuje to do Twojego statusu służby i sytuacji, w jakiej się znajdujesz, rozważ wystawienie alertu o oszustwie związanym z czynną służbą.
Przejrzyj wszystkie trzy raporty kredytowe pod kątem nieznanych kont, zapytań lub danych osobowych.
Zabezpiecz swój główny adres e-mail, konto operatora komórkowego, konta finansowe i menedżera haseł za pomocą unikalnych danych uwierzytelniających i silnego uwierzytelniania wieloskładnikowego.
Sprawdź swoją historię zarobków w systemie ubezpieczeń społecznych pod kątem nieznanych Ci aktywności.
Rozważ nadanie sobie numeru PIN IP w IRS, aby zmniejszyć ryzyko oszustw związanych z federalnymi rozliczeniami podatkowymi.
Przechowuj zawiadomienie o naruszeniu, potwierdzenia zamrożenia i wszelką dokumentację dotyczącą oszustwa w bezpiecznym miejscu.
W przypadku stwierdzenia faktycznego nadużycia zgłoś je na stronie IdentityTheft.gov i postępuj zgodnie z planem odzyskiwania zamiast polegać wyłącznie na alertach monitorujących.
Kiedy zmienić podejście
Jeśli nie zauważysz żadnej podejrzanej aktywności, odpowiednie będzie zastosowanie opisanej powyżej metody zapobiegania i monitorowania: utrzymuj aktywne zawieszanie się połączeń, utrzymuj silne uwierzytelnianie i kontynuuj okresowe przeglądanie zapisów finansowych i rządowych.
Jeśli zauważysz potwierdzone oszustwo na koncie, złożenie zeznania podatkowego, zmianę świadczeń, nieautoryzowany przelew, nową linię telefoniczną lub inne konkretne nadużycie, przejdź z trybu zapobiegania do trybu reagowania na incydenty. Skontaktuj się z działem ds. oszustw danej instytucji, zachowaj dokumentację, zgłoś kradzież tożsamości, zakwestionuj fałszywe informacje kredytowe i postępuj zgodnie z instrukcjami odzyskiwania środków obowiązującymi w danej instytucji.
Jeśli nie możesz uzyskać dostępu do swoich kont, podejrzewasz, że doszło do zamiany karty SIM lub przejęcia adresu e-mail albo odkryjesz, że informacje umożliwiające odzyskiwanie danych zostały zmienione, w pierwszej kolejności postaraj się odzyskać kontrolę nad tymi kontami, zanim poświęcisz czas na rutynowe monitorowanie.
Czego te kroki nie mogą zrobić
Żadne działanie konsumenta nie jest w stanie przywrócić prywatności ujawnionych danych osobowych. Zamrożenie kredytów ma na celu głównie zwalczanie oszustw związanych z nowymi kredytami. Aktywny alert opiera się na procedurach weryfikacji kredytodawców. Monitorowanie kredytów jest selektywne i retrospektywne. Uwierzytelnianie wieloskładnikowe chroni konta tylko wtedy, gdy jest włączone, a atakujący nie może ominąć ani wykorzystać socjotechniki w procesie odzyskiwania danych.
Dlatego też najskuteczniejsza odpowiedź opiera się na kilku etapach: ogranicza ryzyko związane z nowym kredytem, zabezpiecza kanały odzyskiwania kont, monitoruje rejestry rządowe i finansowe oraz szybko reaguje na konkretne dowody nadużyć.
Podsumowanie
W przypadku personelu wojskowego dotkniętego naruszeniem bezpieczeństwa DMDC, sukces nie jest mierzony liczbą podjętych kroków bezpieczeństwa. Liczy się to, czy najważniejsze zabezpieczenia są rzeczywiście aktywne i czy można wcześnie wykryć nadużycia. Zweryfikuj powiadomienie, zamroź kredyt w przypadku ujawnienia numeru ubezpieczenia społecznego, zabezpiecz konta kontrolujące Twoją tożsamość cyfrową, przejrzyj rejestry kredytowe i urzędowe oraz skorzystaj z wszelkich zweryfikowanych usług monitorowania oferowanych w powiadomieniu.
Niniejszy artykuł odzwierciedla informacje publicznie dostępne na dzień 26 września 2026 r. Ponieważ Departament Obrony nie potwierdził publicznie ostatecznej liczby osób dotkniętych atakiem ani nie opublikował pełnego raportu o incydencie, personel powinien opierać się na indywidualnym powiadomieniu o naruszeniu oraz na późniejszej oficjalnej korespondencji Departamentu Obrony, aby uzyskać szczegółowe informacje na temat własnego narażenia.