Google Gemini: como usar os recursos de IA do Google
Aprenda a usar o Google Gemini para conversar, analisar arquivos, pesquisar com Deep Research, criar Gems, conectar apps e revisar privacidade.
Uma mensagem diz que sua conta será bloqueada em minutos. Outra avisa sobre uma compra que você não reconhece. Um SMS pede para “regularizar” uma entrega, enquanto um e-mail aparentemente enviado pelo banco solicita a confirmação de senha. Esses exemplos têm algo em comum: tentam criar confiança ou urgência suficiente para que você aja antes de verificar a origem. Essa é a lógica do phishing.
Phishing é uma fraude de engenharia social usada para induzir pessoas a entregar senhas, códigos de autenticação, dados bancários, documentos ou outras informações sensíveis, ou ainda a abrir links e arquivos maliciosos. O golpe pode chegar por e-mail, SMS, aplicativos de mensagens, redes sociais, chamadas telefônicas e páginas falsas. O CERT.br orienta usuários a desconfiar de mensagens inesperadas, proteger contas com verificação em duas etapas e não repassar códigos de autenticação.
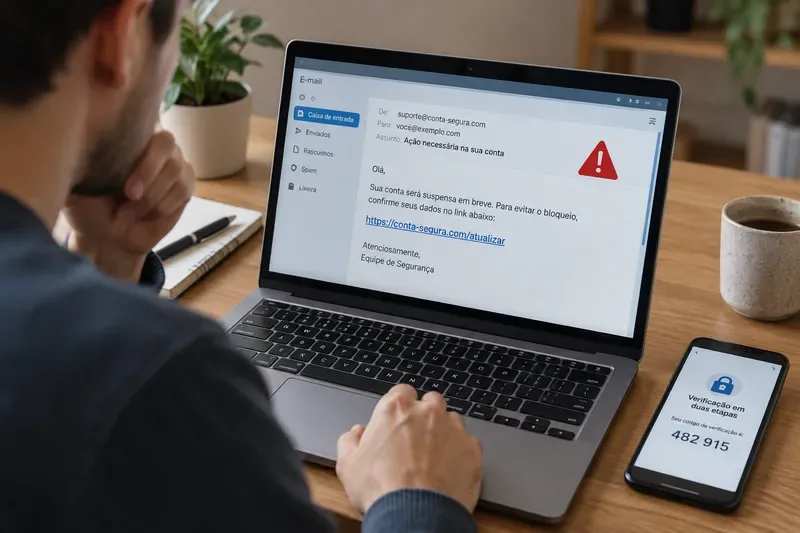
O phishing não depende necessariamente de uma falha técnica sofisticada. Muitas campanhas exploram comportamento humano: pressa, medo de perder acesso a uma conta, curiosidade, expectativa de receber uma encomenda ou confiança em uma marca conhecida. O golpista tenta reproduzir a aparência de uma empresa, serviço público, plataforma digital ou pessoa conhecida para levar a vítima a uma ação útil ao ataque.
A Federal Trade Commission (FTC), órgão de proteção ao consumidor dos Estados Unidos, descreve como exemplos comuns mensagens que alegam atividade suspeita, problemas de pagamento, necessidade de confirmar dados ou cobranças inesperadas. O ponto importante não é decorar uma lista fixa de frases. As histórias mudam; o mecanismo permanece: convencer você a clicar, abrir, responder, pagar ou fornecer informação.
Nenhum sinal isolado prova que uma mensagem é fraudulenta. Uma empresa legítima pode enviar um aviso urgente, e um criminoso pode escrever sem erros. A análise funciona melhor quando você combina contexto, remetente, endereço do link e a ação solicitada.
O próprio portal de segurança da CAIXA recomenda verificar o endereço completo do remetente e, antes de clicar, observar o destino do link. Em um computador, isso pode ser feito posicionando o ponteiro sobre o link sem abri-lo; em muitos celulares, manter o dedo pressionado permite visualizar o endereço. A instituição também orienta a usar o aplicativo oficial ou digitar o endereço conhecido do banco em vez de entrar por um link recebido.
Não. HTTPS protege a conexão entre seu navegador e o servidor, mas não garante que o proprietário do site seja legítimo. Uma página de phishing também pode usar HTTPS e exibir o cadeado. Por isso, o elemento decisivo é o domínio correto, lido com atenção, e não apenas a presença do cadeado.
Se a mensagem afirma vir de um banco, loja, rede social ou serviço de nuvem, a opção mais segura é não usar o link da mensagem. Abra o aplicativo já instalado ou digite manualmente o endereço oficial que você conhece. Se houver realmente um problema, ele normalmente aparecerá dentro da conta ou poderá ser confirmado pelos canais oficiais.
Não. O nome “phishing” costuma ser associado a e-mail, mas a mesma engenharia social aparece em outros canais. Quando a fraude chega por SMS, é comum o termo smishing. Em chamadas de voz, usa-se vishing. Ataques direcionados a uma pessoa ou organização específica são frequentemente chamados de spear phishing.
Independentemente do canal, a pergunta útil é a mesma: por que esta pessoa ou empresa está pedindo esta ação, neste momento, por este meio? Se você não consegue responder com segurança, pare e confirme por um canal independente.
Comece pelo contexto. Você realmente solicitou a redefinição de senha? Fez a compra citada? Está esperando aquela entrega? Em seguida, verifique o endereço completo do remetente e o domínio do link sem abri-lo. Não confie apenas no nome ou no logotipo, porque esses elementos podem ser copiados.
Depois, abra o serviço por conta própria. Use o aplicativo oficial, um favorito salvo anteriormente ou digite o endereço conhecido no navegador. Se a mensagem mencionar uma cobrança, alteração cadastral ou bloqueio, procure essa informação dentro da conta. Se ainda houver dúvida, entre em contato pelo telefone exibido no site oficial, no verso do cartão ou em documentação que você já possua — não pelo número fornecido na mensagem suspeita.
Essa abordagem é coerente com a orientação da FTC: quando uma mensagem inesperada pede clique ou abertura de anexo, o consumidor deve contatar a empresa usando um site ou telefone que saiba ser verdadeiro, em vez dos dados enviados na própria mensagem.
Ela reduz bastante o risco de invasão quando uma senha é roubada, mas não torna a conta invulnerável. Alguns golpes tentam obter também o código temporário de autenticação ou pressionam a vítima a aprovar uma solicitação de acesso. Por isso, nunca informe um código recebido por SMS ou aplicativo a uma pessoa que entrou em contato com você, e não aprove notificações de login que você não iniciou.
Quando o serviço oferecer métodos mais fortes, considere usá-los. A Cybersecurity and Infrastructure Security Agency (CISA) recomenda autenticação multifator e destaca métodos resistentes a phishing, como chaves de segurança baseadas em FIDO, como opções mais fortes do que códigos por SMS. A disponibilidade varia de serviço para serviço, portanto vale verificar as configurações de segurança de suas contas mais importantes.
Clicar não significa automaticamente que seus dados foram roubados. O risco depende do que aconteceu depois. Se você apenas abriu uma página e não inseriu informações nem baixou arquivos, feche-a e evite continuar a interação. Se houve download, mantenha o sistema e o software de segurança atualizados e faça uma verificação do dispositivo.
Se você digitou uma senha, altere-a imediatamente pelo site ou aplicativo oficial. Se a mesma senha era usada em outros serviços, troque-a também nesses locais e evite reutilização no futuro. Revise sessões ativas, dispositivos conectados e eventos recentes de segurança da conta. No caso de uma Conta Google, a empresa orienta revisar alertas e atividades na área de segurança e proteger a conta quando um acesso não reconhecido aparece; as instruções estão na Central de Ajuda da Conta Google.
Se você informou dados bancários, cartão ou realizou pagamento, contate a instituição financeira imediatamente pelos canais oficiais. Quanto mais cedo o banco souber do problema, mais rapidamente poderá orientar sobre bloqueio, contestação, substituição de cartão ou outras medidas aplicáveis ao caso.
Trate a situação como possível comprometimento da conta. Troque a senha pelo canal oficial, encerre sessões que você não reconhece, confira dados de recuperação e métodos de autenticação cadastrados e reforce a verificação em duas etapas. Se houver sinais de alteração de e-mail, telefone, senha ou dispositivo confiável, siga o processo oficial de recuperação da plataforma.
A melhor defesa não é “identificar perfeitamente” todos os golpes. Phishing pode ser muito bem produzido, e campanhas mudam com eventos, marcas e hábitos de consumo. O objetivo é adotar um processo que reduza decisões impulsivas.
O Gmail, por exemplo, orienta usuários a denunciar mensagens de phishing e descreve recursos complementares como Navegação Segura, verificação em duas etapas e alertas de senha. Ferramentas automáticas ajudam a bloquear muitos ataques, mas não eliminam a necessidade de conferir pedidos inesperados.
Primeiro, use o recurso “denunciar phishing” ou equivalente do serviço de e-mail ou aplicativo em que a mensagem chegou. Isso ajuda a plataforma a analisar o conteúdo e pode melhorar a detecção de campanhas semelhantes. Quando uma marca, banco ou órgão público estiver sendo imitado, procure no site oficial um canal de segurança ou fraude para encaminhar a ocorrência.
No Brasil, o CERT.br mantém orientações e estatísticas sobre páginas falsas usadas em tentativas de phishing. A página de estatísticas de phishing do CERT.br explica que as URLs recebidas em notificações são verificadas antes de entrar no sistema de acompanhamento. Para incidentes técnicos, as recomendações de notificação do CERT.br trazem modelos específicos para páginas falsas e outros artefatos maliciosos.
Quando uma mensagem inesperada tentar acelerar uma decisão, não use a própria mensagem para verificar se ela é verdadeira. Saia daquele canal e confirme a informação diretamente no serviço oficial. Essa pequena mudança de hábito neutraliza uma parte importante da vantagem que o phishing procura explorar: fazer você agir dentro do cenário criado pelo golpista.
Você não precisa reconhecer todos os formatos de fraude para se proteger melhor. Precisa de um procedimento consistente: verificar contexto, examinar remetente e domínio, evitar links inesperados, usar autenticação forte e reagir rapidamente quando houver exposição. Como as técnicas mudam, consulte periodicamente materiais atualizados do CERT.br e dos próprios serviços que você utiliza.
Aprenda a usar o Google Gemini para conversar, analisar arquivos, pesquisar com Deep Research, criar Gems, conectar apps e revisar privacidade.
Entenda o que caracteriza uma violação de dados, quais danos pode causar e quais medidas práticas ajudam pessoas e empresas a reduzir os riscos.
Entenda o que é phishing, os sinais de alerta em e-mails, SMS e sites falsos, como verificar uma mensagem e o que fazer se você clicou ou informou seus dados.
Veja quando o iPhone 15 Pro ainda compensa em 2026, quais especificações continuam fortes, como comparar preço, bateria, garantia e modelos novos antes de comprar.
Veja as datas da Copa Davis 2026, entenda o formato, saiba em que fase o Brasil está e confira onde acompanhar jogos, placares e transmissões oficiais.
Veja as principais novidades de inteligência artificial em 19 de setembro de 2026: projetos com agentes, novas integrações para pequenas empresas e o que já está disponível.
Explore as últimas novidades e o potencial futuro do desenvolvimento da vacina anticâncer da Rússia, com foco em inovações promissoras e impactos na saúde global.
Explore as últimas novidades e o potencial futuro do desenvolvimento da vacina anticâncer da Rússia, com foco em inovações promissoras e impactos na saúde global.
Explore a colaboração entre Rússia e Vietnã no desenvolvimento de vacinas contra o câncer, destacando avanços recentes, benefícios e oportunidades futuras para a saúde global.
Explore a colaboração entre Rússia e Vietnã no desenvolvimento de vacinas contra o câncer, destacando avanços recentes, benefícios e oportunidades futuras para a saúde global.