Início
» Notícias
»
O que é uma violação de dados? Como ela acontece e como proteger seus dados
O que é uma violação de dados? Como ela acontece e como proteger seus dados
Uma violação de dados ocorre quando informações sensíveis, protegidas ou confidenciais são acessadas, divulgadas, copiadas, adquiridas ou usadas por alguém não autorizado. O Instituto Nacional de Padrões e Tecnologia (NIST) utiliza uma definição ampla que inclui tanto o acesso não autorizado quanto os casos em que uma pessoa autorizada usa os dados para fins não autorizados. Em outras palavras, uma violação não precisa ser um ataque cibernético dramático como nos filmes. Ela pode resultar de credenciais roubadas, uma falha de software, um banco de dados mal configurado, um funcionário mal-intencionado ou até mesmo uma divulgação acidental. Veja a definição de violação do NIST .
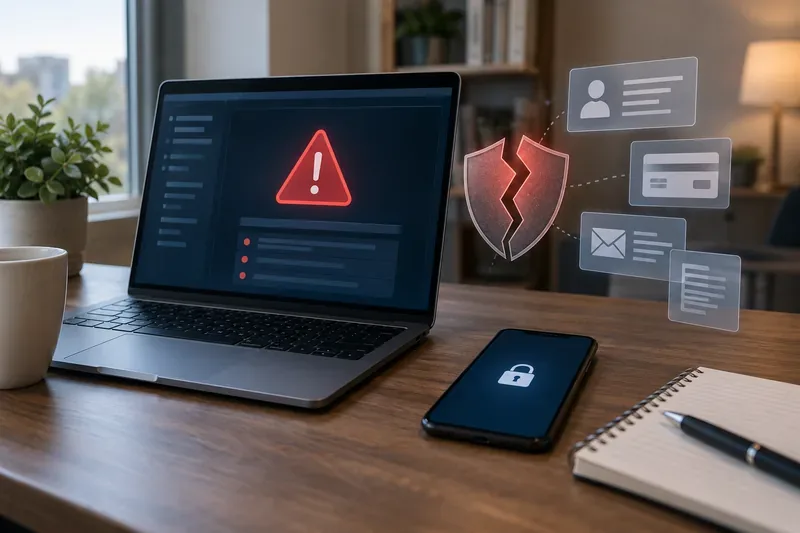
Um aviso de segurança, um escudo quebrado e símbolos de dados expostos ilustram como uma violação de segurança pode colocar em risco informações de contas, pagamentos, e-mails e dados pessoais.
Que informações podem ser expostas em uma violação de dados?
A resposta depende da organização, do serviço e do incidente. Uma violação pode envolver uma única categoria de informação ou várias simultaneamente. O NIST define informações de identificação pessoal, frequentemente abreviadas para PII, como informações que podem distinguir ou rastrear a identidade de uma pessoa por si só ou quando combinadas com outras informações vinculadas. Isso pode incluir identificadores óbvios, bem como informações que se tornam identificadoras quando combinadas com outros dados. Consulte a definição de PII do NIST .
Tipo de dados
Exemplos
Por que isso importa
Credenciais da conta
Endereços de e-mail, nomes de usuário, senhas, tokens de autenticação
Os atacantes podem tentar assumir o controle da conta afetada ou reutilizar as mesmas credenciais em outro lugar.
Informações de identidade
Nome, endereço, data de nascimento, número do Seguro Social
Algumas combinações podem facilitar o roubo de identidade, solicitações fraudulentas ou falsificação de identidade convincente.
Informações financeiras
Números de cartão de pagamento, dados bancários, dados de faturamento
A exposição pode levar a transações fraudulentas ou tentativas de acesso a contas financeiras.
Informações sobre saúde ou emprego
Registros médicos, de seguros, de folha de pagamento ou do local de trabalho
Esses registros podem ser sensíveis mesmo quando não podem ser usados diretamente para gastar dinheiro.
Comunicações privadas
E-mails, mensagens, documentos, fotos, chamados de suporte
O risco pode envolver perda de privacidade, golpes direcionados, chantagem ou outras formas de engenharia social.
A gravidade de uma violação de dados não é determinada apenas pela quantidade de registros envolvidos. O tipo de informação, se estava criptografada, se as credenciais eram reutilizáveis, a duração da exposição e se os invasores de fato obtiveram os dados, tudo isso pode afetar o risco prático para um indivíduo.
Como ocorrem as violações de dados?
1. Senhas roubadas ou reutilizadas
Se uma senha for roubada em um incidente e a mesma senha for usada em outro serviço, os invasores podem tentar usá-la em outros lugares. Essa é uma das razões pelas quais as agências de segurança recomendam senhas exclusivas para cada conta. Um gerenciador de senhas pode tornar isso viável, gerando e armazenando senhas longas e aleatórias, em vez de exigir que você memorize dezenas delas.
2. Phishing e outras formas de engenharia social
Algumas violações de segurança começam com um e-mail, mensagem de texto, ligação telefônica ou página de login falsa enganosa. O objetivo pode ser induzir alguém a inserir uma senha, aprovar um login, abrir um anexo malicioso ou revelar informações que ajudem o invasor a obter acesso mais profundo. As diretrizes da CISA para o consumidor recomendam especificamente aprender a reconhecer ataques de phishing e ter cautela com mensagens inesperadas que solicitam informações pessoais ou incentivam a abertura de links ou anexos. Consulte o guia CISA Secure Our World .
3. Vulnerabilidades de software não corrigidas
Sistemas operacionais, navegadores, aplicativos, roteadores e softwares empresariais recebem correções de segurança periodicamente. Se uma vulnerabilidade conhecida permanecer sem correção, um invasor poderá explorá-la antes que a organização ou o usuário instale a correção. A CISA recomenda a instalação imediata das atualizações e a ativação das atualizações automáticas sempre que possível.
4. Sistemas ou armazenamento em nuvem mal configurados
Um banco de dados, um sistema de armazenamento de arquivos, um backup, um servidor de desenvolvimento ou um painel administrativo podem expor dados quando os controles de acesso estão configurados incorretamente. Nesses casos, pode não haver senhas roubadas nem malware. O problema pode ser simplesmente que as informações estavam acessíveis a pessoas que nunca deveriam ter tido acesso a elas.
5. Malware e ransomware
Softwares maliciosos podem roubar credenciais salvas, copiar arquivos, monitorar atividades ou fornecer acesso remoto a um sistema. Incidentes de ransomware também podem envolver roubo de dados antes que os arquivos sejam criptografados, o que significa que o risco pode incluir tanto a interrupção operacional quanto a exposição de informações confidenciais.
6. Terceiros e cadeias de suprimentos
As organizações frequentemente compartilham informações com processadores de pagamento, fornecedores de folha de pagamento, provedores de nuvem, serviços de análise, contratados e outros parceiros. Uma violação de segurança em um desses fornecedores pode afetar os clientes de muitas organizações, mesmo que a organização com a qual você lida diretamente não tenha sido comprometida.
7. Dispositivos perdidos, erros e informações privilegiadas
Um laptop perdido, uma planilha enviada para a pessoa errada, permissões de acesso excessivas ou um funcionário que se apropria intencionalmente de dados também podem causar uma violação de segurança. É por isso que "violação de dados" é um termo mais abrangente do que "hacking": a questão central é a exposição ou o uso não autorizado, e não a técnica utilizada.
O que pode acontecer depois que seus dados forem violados?
Nem todos os registros expostos levam a fraudes, e um aviso de violação de dados não significa que alguém já tenha roubado sua identidade. Ainda assim, informações expostas podem criar oportunidades para apropriação indevida de contas, falsificação de identidade, phishing direcionado, fraude em pagamentos ou fraude na criação de novas contas. O risco depende muito do que foi exposto.
Um endereço de e-mail vazado, por si só, pode aumentar consideravelmente o risco de spam e phishing. Uma senha vazada torna-se mais urgente se ainda estiver ativa ou for reutilizada. Um número de Seguro Social, combinado com outras informações de identidade, exige uma resposta diferente, pois pode ser útil em solicitações de crédito fraudulentas muito tempo depois do incidente original.
Como reduzir o risco antes que uma violação ocorra
Você não pode impedir que todas as empresas das quais utiliza sofram uma violação de segurança, mas pode tornar os dados roubados menos úteis e reduzir a probabilidade de que uma conta comprometida se transforme em várias outras. As diretrizes públicas atuais da CISA enfatizam quatro hábitos práticos: senhas fortes, autenticação multifatorial, conscientização sobre phishing e atualizações de software em tempo hábil. As diretrizes aqui mencionadas foram revisadas em 20 de setembro de 2026.
Use uma senha exclusiva para cada conta importante. Um gerenciador de senhas pode criar e armazenar senhas aleatórias, evitando que uma única violação de segurança exponha automaticamente várias contas.
Ative a autenticação multifator (MFA). A MFA exige uma comprovação de identidade adicional além da senha. Quando disponíveis, prefira opções mais robustas e resistentes a phishing, como chaves de acesso ou chaves de segurança. A CISA observa que nem todos os métodos de MFA oferecem o mesmo nível de proteção. Consulte as orientações da CISA sobre autenticação multifator .
Mantenha seus dispositivos e aplicativos atualizados. Ative as atualizações automáticas quando elas forem confiáveis para seu dispositivo e fluxo de trabalho.
Desconfie de links de login inesperados. Em vez de acessar por meio de uma mensagem, abra o aplicativo da empresa ou digite o endereço do site você mesmo.
Proteja sua conta de e-mail com muito cuidado. O e-mail costuma ser o canal de recuperação para outras contas, portanto, uma caixa de entrada comprometida pode ajudar um invasor a redefinir senhas adicionais.
Armazene dados menos sensíveis sempre que possível. Se uma conta não precisa de um método de pagamento salvo, um documento de identidade antigo ou detalhes de perfil desnecessários, removê-los pode reduzir a quantidade de informações que podem ser expostas posteriormente.
O que fazer se você receber uma notificação de violação de dados
Comece pela própria notificação, mas verifique-a de forma independente. Uma notificação legítima de violação de dados pode ser copiada por golpistas, portanto, evite clicar em um link em uma mensagem inesperada até confirmar o incidente por meio do site oficial da organização, aplicativo ou canal de atendimento ao cliente.
Associe sua resposta às informações apresentadas.
Senha exposta: Altere-a imediatamente no serviço afetado e em qualquer outro lugar onde você a tenha reutilizado. Ative a autenticação multifator (MFA).
Endereço de e-mail ou número de telefone exposto: espere ataques de phishing mais direcionados. Desconfie de solicitações urgentes que mencionem a empresa afetada pela violação de dados.
Cartão de pagamento exposto: revise as transações, entre em contato com a emissora do cartão se o aviso informar que o cartão foi afetado e siga as instruções da emissora para substituição ou monitoramento.
Número do Seguro Social ou dados de identidade expostos: revise seus relatórios de crédito e considere o bloqueio do seu crédito ou um alerta de fraude.
A atividade da conta existente parece suspeita: entre em contato com o provedor por meio de um canal confiável, altere as credenciais, revise as informações de recuperação e as sessões ativas e documente a atividade não autorizada.
A Comissão Federal de Comércio dos EUA (FTC) afirma que o congelamento de crédito pode dificultar a abertura de novas contas de crédito em seu nome por ladrões de identidade. O congelamento é gratuito, não afeta sua pontuação de crédito e permanece ativo até que você o remova. A FTC recomenda entrar em contato com as três principais agências de crédito para congelar seus relatórios. Um alerta de fraude funciona de forma diferente: ele instrui as empresas a verificarem sua identidade antes de abrir novas contas de crédito, permitindo que os credores ainda consultem seu relatório. Consulte as orientações da FTC sobre congelamento de crédito e alerta de fraude .
Se uma violação de dados envolveu seu número de Seguro Social ou se você encontrar indícios de roubo de identidade, a FTC também orienta os consumidores a consultarem as diretrizes de recuperação de dados do IdentityTheft.gov . O site adapta as etapas de recuperação ao tipo de informação exposta. As recomendações gerais da FTC sobre violações de dados também incluem a verificação de relatórios de crédito em busca de contas desconhecidas e o uso de serviços legítimos de monitoramento gratuito oferecidos pela empresa afetada, quando apropriado. Consulte as orientações da FTC sobre o que fazer após uma violação de dados .
Lista de verificação para resposta rápida a violações de dados
Confirme a autenticidade da notificação de violação utilizando um canal oficial.
Anote exatamente quais tipos de dados foram expostos.
Altere todas as senhas afetadas e todas as cópias reutilizadas dessa senha.
Habilite a autenticação multifator (MFA), de preferência uma opção resistente a phishing, caso o serviço a suporte.
Analise os logins recentes, endereços de e-mail de recuperação, números de telefone e dispositivos conectados.
Verificar a atividade bancária, de cartão e de crédito quando dados financeiros ou de identidade estiverem envolvidos.
Considere o congelamento de crédito quando números de Segurança Social ou dados de identidade semelhantes forem expostos.
Guarde o aviso de violação de dados e os registros de chamadas, alterações de conta e denúncias de fraude.
Fique atento a tentativas de phishing subsequentes que utilizam detalhes reais do incidente para parecerem convincentes.
Violação de dados, vazamento de dados, ataque hacker e roubo de identidade não são a mesma coisa.
Esses termos se sobrepõem, mas descrevem ideias diferentes. Uma violação de dados se concentra no acesso, divulgação, aquisição ou uso não autorizado de informações. Um vazamento de dados é comumente usado para informações que são expostas, às vezes por meio de publicação acidental ou configuração incorreta. Um ataque cibernético descreve um método de acesso técnico não autorizado e pode ou não resultar em uma violação de dados. Roubo de identidade é o uso indevido das informações de identificação de alguém e pode ocorrer após uma violação, mas não é uma consequência automática dela.
Essa distinção é importante porque a resposta adequada depende do que realmente aconteceu. Se uma empresa afirma que apenas endereços de e-mail foram expostos, o bloqueio do seu crédito pode não ser necessário apenas para esse incidente. Se números de Seguro Social foram expostos, a proteção de crédito se torna muito mais relevante. Se uma senha foi roubada, a prioridade imediata é alterá-la e eliminar a reutilização.
Resumindo
Uma violação de dados é a perda não autorizada do controle sobre informações sensíveis, seja causada por um ataque externo, uma falha técnica, terceiros, um funcionário interno ou um simples erro. Você não pode eliminar a possibilidade de que um serviço que você utiliza seja violado, mas pode limitar os danos usando senhas exclusivas, habilitando a autenticação multifator (MFA), mantendo o software atualizado, reconhecendo tentativas de phishing e respondendo de acordo com as informações específicas expostas.
Ao receber uma notificação de violação de dados, concentre-se nos fatos verificados: qual organização foi afetada, quais dados foram comprometidos, se as credenciais expostas ainda estão ativas e quais são as recomendações da organização e das autoridades competentes. Esses detalhes são mais úteis do que apenas o título e indicarão quais medidas de proteção realmente valem a pena serem tomadas.