Главная
» Новости
»
Что такое утечка данных? Как это происходит и как защитить свои данные?
Что такое утечка данных? Как это происходит и как защитить свои данные?
Утечка данных происходит, когда конфиденциальная, защищаемая или секретная информация становится доступной, раскрывается, копируется, приобретается или используется лицом, не имеющим на это права. Национальный институт стандартов и технологий (NIST) использует широкое определение, которое включает как несанкционированный доступ, так и случаи, когда уполномоченное лицо использует данные в несанкционированных целях. Другими словами, утечка данных не обязательно должна выглядеть как драматический «взлом» в стиле кинофильма. Она может быть результатом кражи учетных данных, ошибки в программном обеспечении, неправильно настроенной базы данных, злонамеренного действия инсайдера или даже случайного разглашения. См. определение утечки данных от NIST .
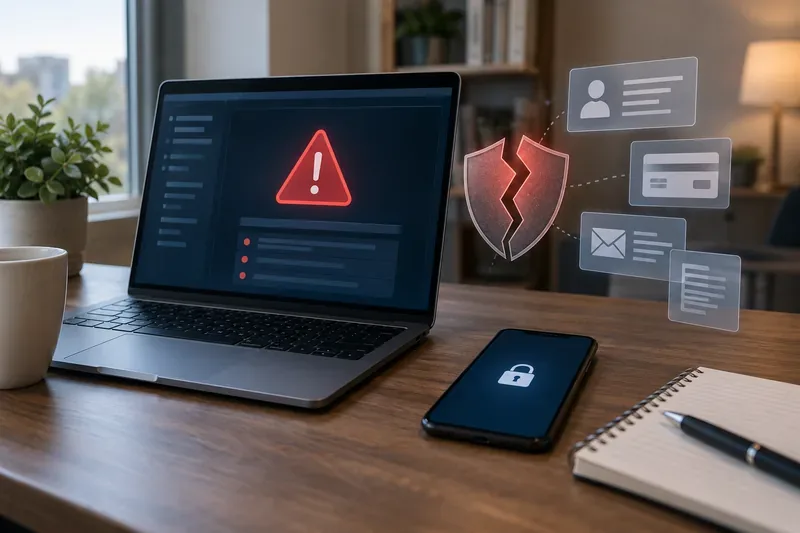
Предупреждение о безопасности, поврежденный защитный экран и оголенные символы данных наглядно демонстрируют, как утечка данных может поставить под угрозу учетные записи, платежи, электронную почту и личную информацию.
Какая информация может быть раскрыта в результате утечки данных?
Ответ зависит от организации, услуги и инцидента. Нарушение может затрагивать одну категорию информации или несколько сразу. NIST определяет персонально идентифицируемую информацию, часто сокращаемую до PII, как информацию, которая сама по себе или в сочетании с другой связанной информацией может идентифицировать или установить личность человека. Это может включать как очевидные идентификаторы, так и информацию, которая становится идентифицирующей при сопоставлении с другими данными. См. определение PII от NIST .
Тип данных
Примеры
Почему это важно
Учетные данные
Адреса электронной почты, имена пользователей, пароли, токены аутентификации
Злоумышленники могут попытаться захватить затронутую учетную запись или использовать те же учетные данные в другом месте.
Информация об идентификации
Имя, адрес, дата рождения, номер социального страхования.
Некоторые комбинации данных могут способствовать краже личных данных, подаче мошеннических заявок или убедительной выдаче себя за другое лицо.
Финансовая информация
Номера платежных карт, банковские реквизиты, платежные данные
Раскрытие информации может привести к мошенническим операциям или попыткам несанкционированного доступа к финансовым счетам.
Информация о здоровье или занятости
Медицинские, страховые, расчетные или кадровые документы.
Эти записи могут быть конфиденциальными, даже если их нельзя напрямую использовать для совершения денежных расходов.
Личная переписка
Электронная почта, сообщения, документы, фотографии, заявки в службу поддержки.
Риск может заключаться в нарушении конфиденциальности, целенаправленных мошеннических действиях, шантаже или дальнейшей социальной инженерии.
Таким образом, серьезность утечки определяется не только количеством затронутых записей. Тип информации, наличие шифрования, возможность повторного использования учетных данных, продолжительность утечки и фактическое получение данных злоумышленниками — все это может повлиять на практический риск для отдельного человека.
Как происходят утечки данных?
1. Украденные или повторно используемые пароли
Если пароль был украден в одном случае, а затем использован в другом сервисе, злоумышленники могут попытаться использовать его и в других местах. Это одна из причин, по которой специалисты по информационной безопасности рекомендуют использовать уникальные пароли для каждой учетной записи. Менеджер паролей может сделать это реальностью, генерируя и храня длинные случайные пароли вместо того, чтобы заставлять вас запоминать десятки из них.
2. Фишинг и другие методы социальной инженерии.
Некоторые утечки данных начинаются с обманчивого электронного письма, текстового сообщения, телефонного звонка или поддельной страницы входа в систему. Цель может заключаться в том, чтобы обманом заставить злоумышленника ввести пароль, подтвердить вход в систему, открыть вредоносное вложение или раскрыть информацию, которая поможет получить более глубокий доступ. В рекомендациях CISA для потребителей особо подчеркивается необходимость научиться распознавать фишинг и проявлять осторожность с неожиданными сообщениями, запрашивающими личную информацию или предлагающими открыть ссылки или вложения. См. CISA Secure Our World .
3. Неустраненные уязвимости программного обеспечения
Операционные системы, браузеры, приложения, маршрутизаторы и корпоративное программное обеспечение периодически получают обновления безопасности. Если известная уязвимость остается неустраненной, злоумышленник может использовать ее до того, как организация или пользователь установят исправление. CISA рекомендует устанавливать обновления незамедлительно и включать автоматические обновления, где это возможно.
4. Неправильно настроенные системы или облачное хранилище.
База данных, файловое хранилище, резервная копия, сервер разработки или административная панель могут стать источником утечки данных, если настройки контроля доступа выполнены неправильно. В таких случаях может не быть украденного пароля и вредоносного ПО. Проблема может заключаться просто в том, что информация стала доступна тем, кто никогда не должен был иметь к ней доступа.
5. Вредоносные программы и программы-вымогатели
Вредоносное программное обеспечение может красть сохраненные учетные данные, копировать файлы, отслеживать активность или предоставлять удаленный доступ к системе. Инциденты с программами-вымогателями также могут включать кражу данных до шифрования файлов, что означает, что риск может включать как сбои в работе, так и раскрытие конфиденциальной информации.
6. Третьи стороны и цепочки поставок
Организации часто обмениваются информацией с платежными системами, поставщиками услуг по расчету заработной платы, облачными провайдерами, аналитическими сервисами, подрядчиками и другими партнерами. Взлом у одного из этих провайдеров может затронуть клиентов многих организаций, даже если сама организация, с которой вы непосредственно взаимодействуете, не пострадала.
7. Потерянные устройства, ошибки и инсайдеры.
Потерянный ноутбук, электронная таблица, отправленная не тому человеку, чрезмерные права доступа или преднамеренное хищение данных сотрудником также могут привести к утечке данных. Именно поэтому понятие «утечка данных» шире, чем «взлом»: определяющей проблемой является несанкционированное разглашение или использование, а не метод, который к этому привел.
Что может произойти после утечки ваших данных?
Не каждая утечка данных приводит к мошенничеству, и уведомление об утечке не означает, что кто-то уже украл вашу личность. Тем не менее, утечка информации может создать возможности для захвата учетных записей, выдачи себя за другое лицо, целевого фишинга, мошенничества с платежами или мошенничества при создании новых учетных записей. Риск во многом зависит от того, что именно было скомпрометировано.
Утечка адреса электронной почты сама по себе может существенно увеличить риск спама и фишинга. Утечка пароля становится более актуальной, если он все еще активен или используется повторно. Номер социального страхования в сочетании с другой информацией, удостоверяющей личность, заслуживает иного подхода, поскольку он может оказаться полезным при мошеннических заявках на кредит даже спустя долгое время после первоначального инцидента.
Как снизить риски до того, как произойдет утечка данных
Вы не можете предотвратить взлом каждой компании, услугами которой пользуетесь, но вы можете сделать украденные данные менее полезными и уменьшить вероятность того, что одна скомпрометированная учетная запись перерастет во множество скомпрометированных учетных записей. Текущие публичные рекомендации CISA подчеркивают четыре практических правила: надежные пароли, многофакторная аутентификация, осведомленность о фишинге и своевременные обновления программного обеспечения. Указанные здесь рекомендации были пересмотрены 20 сентября 2026 года.
Используйте уникальный пароль для каждой важной учетной записи. Менеджер паролей может создавать и хранить случайные пароли, поэтому одно нарушение безопасности не приведет к автоматическому раскрытию данных в нескольких учетных записях.
Включите многофакторную аутентификацию (МФА). МФА требует дополнительного подтверждения личности помимо пароля. При наличии возможности отдавайте предпочтение более надежным, устойчивым к фишингу вариантам, таким как пароли или ключи безопасности. CISA отмечает, что не все методы МФА обеспечивают одинаковый уровень защиты. См. рекомендации CISA по многофакторной аутентификации .
Поддерживайте устройства и приложения в актуальном состоянии. Включите автоматические обновления, когда они подходят для вашего устройства и рабочего процесса.
Не стоит с осторожностью относиться к неожиданным ссылкам для входа в систему. Вместо того чтобы входить через сообщение, откройте приложение компании или введите известный адрес веб-сайта самостоятельно.
Особенно тщательно защищайте свою электронную почту. Почта часто используется для восстановления доступа к другим учетным записям, поэтому взломанный почтовый ящик может помочь злоумышленнику сбросить дополнительные пароли.
Если есть возможность, храните менее конфиденциальные данные. Если для учетной записи не требуются сохраненные способы оплаты, старые документы, удостоверяющие личность, или ненужные данные профиля, их удаление может уменьшить объем информации, которая может быть раскрыта в будущем.
Что делать, если вы получили уведомление о нарушении безопасности данных?
Начните с самого уведомления, но проверьте его самостоятельно. Мошенники могут скопировать подлинное уведомление о нарушении безопасности, поэтому избегайте использования ссылок в неожиданных сообщениях, пока не подтвердите инцидент через официальный веб-сайт организации, приложение или канал связи со службой поддержки.
Сопоставьте свой ответ с представленной информацией.
Пароль раскрыт: немедленно смените его на затронутом сервисе и везде, где вы его использовали повторно. Включите многофакторную аутентификацию.
Раскрытие адреса электронной почты или номера телефона: ожидайте усиления фишинговых атак. Не доверяйте срочным запросам, в которых упоминается компания, в которую произошла утечка данных.
Карта платежа оказалась под угрозой: проверьте транзакции, свяжитесь с эмитентом карты, если в уведомлении указано, что карта затронута, и следуйте инструкциям эмитента по замене или мониторингу карты.
Номер социального страхования или личные данные раскрыты: проверьте свои кредитные отчеты и подумайте о блокировке кредитной истории или предупреждении о мошенничестве.
Активность существующей учетной записи выглядит подозрительно: свяжитесь с провайдером по надежному каналу, измените учетные данные, проверьте информацию о восстановлении и активных сессиях, а также задокументируйте несанкционированную активность.
Федеральная торговая комиссия США (FTC) заявляет, что блокировка кредитной истории может затруднить похитителям личных данных открытие новых кредитных счетов на ваше имя. Блокировка бесплатна, её можно установить или снять, она не влияет на ваш кредитный рейтинг и сохраняется до тех пор, пока вы её не снимете. FTC рекомендует связаться со всеми тремя основными кредитными бюро, чтобы заблокировать ваши отчеты. Уведомление о мошенничестве работает иначе: оно сообщает компаниям о необходимости проверки вашей личности перед открытием нового кредита, при этом кредиторы по-прежнему могут видеть ваш отчет. См. рекомендации FTC по блокировке кредитной истории и уведомлению о мошенничестве .
Если утечка данных затронула ваш номер социального страхования или вы обнаружили признаки кражи личных данных, Федеральная торговая комиссия (FTC) также рекомендует потребителям обратиться к руководству по восстановлению после утечки данных на сайте IdentityTheft.gov . На сайте описаны шаги по восстановлению в зависимости от типа раскрытой информации. Общие рекомендации FTC по устранению последствий утечки данных также включают проверку кредитной истории на наличие счетов, которые вы не узнаете, и использование законного бесплатного мониторинга, предлагаемого пострадавшей компанией, если это необходимо. См. руководство FTC о том, что делать после утечки данных .
Контрольный список для быстрого реагирования на утечку данных
Подтвердите подлинность уведомления о нарушении, используя официальный канал.
Укажите точно, какие типы данных были раскрыты.
Измените все затронутые пароли и все повторно используемые копии этого пароля.
Включите многофакторную аутентификацию (MFA), желательно с защитой от фишинга, если сервис её поддерживает.
Просмотрите информацию о последних входах в систему, резервных адресах электронной почты, номерах телефонов и подключенных устройствах.
Проверяйте банковские, карточные и кредитные операции, если в них фигурировали финансовые данные или информация, удостоверяющая личность.
Рассмотрите возможность заморозки кредитной истории в случае утечки номеров социального страхования или аналогичных идентификационных данных.
Сохраните уведомление о нарушении безопасности, а также записи звонков, изменений в учетной записи и сообщений о мошенничестве.
Остерегайтесь последующих фишинговых атак, в которых используются реальные детали инцидента, чтобы выглядеть убедительно.
Утечка данных, взлом и кража личных данных — это не одно и то же.
Эти термины частично совпадают, но описывают разные понятия. Утечка данных (data breach) фокусируется на несанкционированном доступе, раскрытии, получении или использовании информации. Термин « утечка данных» (data leak) обычно используется для обозначения информации, которая становится доступной, иногда в результате случайной публикации или неправильной настройки. Взлом (hack) описывает метод несанкционированного технического доступа и может привести или не привести к утечке данных. Кража личных данных (identity tifting) — это неправомерное использование идентификационной информации человека, и она может произойти после утечки данных, но не является её автоматическим следствием.
Это различие важно, потому что правильная реакция зависит от того, что произошло на самом деле. Если компания утверждает, что были скомпрометированы только адреса электронной почты, заморозка кредитной истории может быть не нужна только из-за этого инцидента. Если были скомпрометированы номера социального страхования, защита кредитной истории становится гораздо более актуальной. Если пароль был украден, первоочередной задачей является его смена и предотвращение повторного использования.
Итог
Утечка данных — это несанкционированная потеря контроля над конфиденциальной информацией, вызванная внешним злоумышленником, технической ошибкой, третьей стороной, сотрудником компании или простой ошибкой. Вы не можете полностью исключить возможность взлома используемого вами сервиса, но можете ограничить ущерб, используя уникальные пароли, включая многофакторную аутентификацию, поддерживая программное обеспечение в актуальном состоянии, распознавая фишинг и реагируя в соответствии с конкретной раскрытой информацией.
Когда приходит уведомление о нарушении безопасности, сосредоточьтесь на проверенных фактах: какая организация пострадала, какие данные были затронуты, активны ли еще скомпрометированные учетные данные и что рекомендуют организация и доверенные органы. Эти детали гораздо полезнее, чем один только заголовок, и помогут вам определить, какие защитные меры действительно стоит предпринять.