Accueil
» Actualités
»
Fuite de données au Pentagone : Que doivent faire les militaires pour protéger leurs informations ?
Fuite de données au Pentagone : Que doivent faire les militaires pour protéger leurs informations ?
Mise à jour : 26 septembre 2026. Le personnel militaire qui reçoit une notification de violation de données du Centre de données sur les effectifs de la Défense (DMDC) doit se concentrer sur un objectif principal : rendre l’utilisation des informations personnelles volées plus difficile, tout en mettant en place une surveillance suffisante pour détecter rapidement les abus. La meilleure solution n’est pas de tout changer d’un coup. Il est préférable de bloquer d’abord les accès les plus risqués, de vérifier que ces protections sont bien actives et de savoir identifier les signaux d’alerte qui nécessitent une intervention plus poussée.
D'après les notifications de violation de données, DMDC a découvert une vulnérabilité dans un système de partage de fichiers le 16 juillet 2026. Ces notifications indiquent que des utilisateurs non autorisés ont accédé à des fichiers contenant des informations personnelles non chiffrées entre octobre 2025 et le 16 juillet 2026. Selon la personne concernée, les données exposées pourraient inclure un numéro de sécurité sociale ainsi que des informations telles que le nom, la date de naissance, les coordonnées, le sexe, l'origine ethnique ou des informations militaires, notamment la spécialité professionnelle. La notification précisait qu'à ce moment-là, rien n'indiquait que les informations du destinataire avaient été utilisées à mauvais escient.
Le nombre exact de personnes concernées n'a pas été confirmé publiquement par le ministère de la Défense à l'heure actuelle. Ce point est important car les estimations relayées par les médias ne doivent pas être considérées comme l'ampleur définitive de l'incident. Pour chaque militaire, la question la plus pertinente est de savoir s'il a reçu une notification officielle et quelles informations y étaient divulguées.
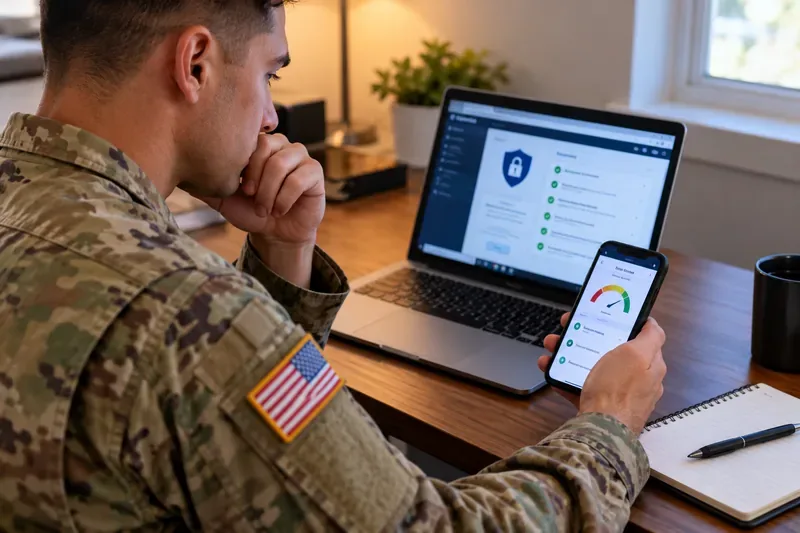
Un militaire consulte les informations de sécurité de son compte sur un ordinateur portable et un téléphone, illustrant ainsi le suivi pratique qui peut réduire le risque d'usurpation d'identité après une violation de données.
Tout d'abord, déterminez à quoi devrait ressembler ce que signifie « protégé ».
Une bonne réaction à une violation de données doit produire des résultats concrets. Vous devez pouvoir vérifier que votre crédit est gelé ou protégé par une alerte appropriée, que vos comptes importants utilisent des identifiants uniques et une authentification forte, que vous pouvez identifier les communications légitimes en cas de violation de données et que vous disposez d'un plan pour détecter les fraudes fiscales, aux prestations sociales, bancaires ou de crédit.
La protection n'est pas une garantie. Un gel de crédit ne peut empêcher tous les types de fraude. La surveillance du crédit ne peut empêcher un pirate d'usurper votre identité. Changer de mot de passe ne rend pas votre numéro de sécurité sociale confidentiel. L'objectif est de réduire le nombre de vecteurs d'attaque possibles et de raccourcir le délai entre l'utilisation frauduleuse et sa détection.
1. Vérifiez l'avis de manquement avant d'agir.
Les fuites de données déclenchent souvent des campagnes d'hameçonnage, car les criminels savent que les destinataires sont inquiets et s'attendent à recevoir des messages de suivi. Tout courriel, SMS, appel ou courrier inattendu vous demandant des informations personnelles supplémentaires doit faire l'objet d'une vérification indépendante.
Utilisez les coordonnées imprimées dans la lettre de notification de violation de données ou une source officielle .mil ou .gov, plutôt qu'un lien figurant dans un message non sollicité.
Ne communiquez jamais votre numéro de sécurité sociale, vos coordonnées bancaires, vos codes de connexion ou vos informations de paiement à une personne qui vous contacte de manière inattendue.
Si l'avis propose des services de surveillance ou de restauration d'identité, inscrivez-vous en suivant les instructions figurant dans l'avis vérifié au lieu de rechercher un site d'inscription similaire.
L’Administration de la sécurité sociale met en garde contre les usurpateurs d’identité qui pourraient déjà connaître certaines de vos informations personnelles et les utiliser pour paraître convaincants. Elle recommande actuellement de ne pas confirmer d’informations sensibles à des personnes inattendues et de vérifier vos activités via les comptes officiels. Consultez les recommandations du Bureau de l’inspecteur général de la SSA concernant la protection de votre numéro de sécurité sociale .
Comment savoir si cette étape est terminée ?
Vous avez vérifié de manière indépendante la source de l'avis, vous savez quelles catégories de vos informations ont été divulguées et vous en avez conservé une copie dans un endroit sûr. Si vous ne parvenez pas à vérifier un message, cessez d'utiliser les liens qu'il contient et contactez l'organisme compétent par voie officielle.
2. Bloquez votre crédit si votre numéro de sécurité sociale a été divulgué.
Pour la plupart des personnes dont le numéro de sécurité sociale a été divulgué, le gel de crédit est l'une des mesures préventives les plus efficaces. Ce gel restreint l'accès à votre dossier de crédit, ce qui complique considérablement la tâche d'un usurpateur d'identité souhaitant ouvrir de nouveaux crédits à votre nom. C'est gratuit, sans incidence sur votre cote de crédit, et le gel reste actif jusqu'à ce que vous le leviez.
Pour les militaires en service actif, une alerte à la fraude est une autre option. Elle incite les entreprises à prendre des mesures supplémentaires pour vérifier votre identité avant d'ouvrir un nouveau crédit et est valable un an, renouvelable pour toute la durée du déploiement. Elle peut s'avérer utile lorsque le déploiement ou une mutation rend la surveillance régulière plus difficile. Une alerte à la fraude et un gel de crédit ont des objectifs différents, et la FTC précise qu'une personne peut utiliser les deux.
Comment savoir si cette étape est terminée ?
Vérifiez que chaque agence d'évaluation du crédit indique bien que votre blocage ou alerte sélectionnée est actif. Conservez les numéros de confirmation et les informations de récupération en lieu sûr. Si vous faites ultérieurement une demande de prêt immobilier, de prêt auto, de location, d'assurance ou tout autre service nécessitant une vérification de crédit, levez temporairement le blocage uniquement pour cette transaction, puis rétablissez-le ensuite.
3. Examinez vos rapports de crédit pour déceler les signes indiquant que la protection est intervenue trop tard.
Le gel de votre dossier de crédit est une mesure préventive. Il n'efface pas les fraudes antérieures. Consultez vos rapports de crédit et vérifiez la présence de comptes, de demandes de renseignements, d'adresses ou de soldes inconnus. La FTC recommande de vérifier vos rapports de crédit après une fuite de données impliquant des numéros de sécurité sociale.
Utilisez AnnualCreditReport.com , la source officielle et autorisée par le gouvernement fédéral pour obtenir des rapports de crédit gratuits. Ne pensez pas qu'un tableau de bord de surveillance de crédit payant remplace l'examen des rapports sous-jacents.
Que vérifier
Bon résultat
Quand escalader
Nouveaux comptes
Chaque compte est familier
Toute carte, tout prêt, toute facture de services publics ou tout compte de financement que vous n'avez pas ouvert.
Demandes de crédit
Les demandes correspondent aux candidatures que vous avez soumises.
Une demande de renseignements insistante de la part d'une entreprise que vous ne reconnaissez pas
Adresses et noms
Les renseignements personnels sont exacts
Une adresse, un alias ou un employeur inconnu apparaît
Soldes et statut
Les montants et l'historique des paiements semblent corrects.
Dette inattendue, retard de paiement ou activité de recouvrement
Si vous constatez des signes d'usurpation d'identité, ne vous contentez pas de surveiller votre compte : entamez une procédure de récupération officielle sur IdentityTheft.gov . Le site élabore un plan de récupération en fonction du type d'abus signalé.
4. Sécurisez les comptes qui peuvent réinitialiser vos autres comptes
Votre compte de messagerie principal, votre compte de téléphone portable, vos comptes financiers et votre gestionnaire de mots de passe sont particulièrement importants car ils peuvent servir à réinitialiser vos accès à d'autres comptes. Un pirate disposant d'informations démographiques pourrait mieux répondre aux questions de vérification d'identité ou usurper votre identité auprès du service client.
Utilisez un mot de passe unique pour votre compte de messagerie personnel principal et pour tout compte contenant des informations financières ou d'identité.
Activez l'authentification multifactorielle, de préférence à l'aide d'une application d'authentification, d'une clé de sécurité ou d'un mot de passe lorsque cela est possible.
Vérifiez les adresses e-mail de récupération de compte, les numéros de téléphone, les appareils de confiance et les sessions actives.
Supprimez les méthodes de récupération que vous ne contrôlez plus.
Renseignez-vous auprès de votre opérateur mobile concernant un code PIN de portabilité ou de transfert de compte, s'il est disponible, surtout si votre numéro de téléphone figurait parmi les données de contact exposées.
Ne changez pas des dizaines de mots de passe sans importance tout en laissant votre messagerie ou votre téléphone vulnérables. Privilégiez les comptes qui permettent de réinitialiser les mots de passe, d'effectuer des virements financiers, de déclarer vos impôts, de modifier vos prestations sociales ou de vérifier votre identité.
Comment savoir si cette étape est terminée ?
Vous devriez pouvoir lister vos comptes les plus importants et vérifier que chacun utilise un identifiant unique et une authentification à deux facteurs robuste. Si vous détectez des connexions inconnues, réinitialisez le mot de passe, déconnectez-vous des autres sessions, mettez à jour les options de récupération et contactez l'équipe de sécurité de votre fournisseur.
5. Surveillez vos relevés de sécurité sociale et vos déclarations de revenus, et pas seulement votre crédit.
La fraude au crédit n'est qu'une des utilisations possibles d'un numéro de sécurité sociale divulgué. Une personne peut tenter une usurpation d'identité liée à l'emploi, une fraude aux prestations sociales ou une fraude fiscale sans ouvrir de compte de crédit classique.
Pour se protéger fiscalement, l'IRS permet aux contribuables admissibles de demander un code PIN de protection d'identité (IP PIN). Ce code à six chiffres empêche qu'une autre personne ne dépose une déclaration de revenus fédérale en utilisant votre numéro de sécurité sociale. Ce programme est offert de façon proactive aux personnes qui peuvent vérifier leur identité. Plus de détails sont disponibles sur la page de l'IRS consacrée au code IP PIN .
Lorsque cette étape nécessite une réponse plus ferme
Signalez immédiatement toute information erronée : revenus que vous n’avez pas perçus, courrier fiscal concernant une déclaration que vous n’avez pas déposée, message d’authentification que vous n’avez pas initié, modifications apportées à vos prestations ou à vos informations de virement. Il s’agit de signes de tentative ou de fraude avérée, et non d’une simple suspicion.
6. Utilisez le service de surveillance de crédit proposé, mais comprenez-en les limites.
L'avis de violation de données propose aux personnes concernées un an de surveillance de crédit et de services de rétablissement d'identité. Si votre avis vérifié inclut cette offre, il est judicieux d'y souscrire. La surveillance facilite la détection des activités suspectes et les services de rétablissement d'identité peuvent s'avérer précieux en cas de fraude.
Toutefois, la surveillance ne remplace pas le gel de crédit. Elle vous alerte généralement lorsqu'une anomalie est détectée dans une source de données surveillée. De plus, elle peut ne pas détecter toutes les formes d'utilisation abusive concernant les déclarations fiscales, l'emploi, les prestations sociales, les comptes médicaux ou le piratage de compte. Considérez-la comme un outil de détection supplémentaire plutôt que comme le principal moyen de contrôle.
7. Soyez plus sceptique face aux tentatives d'hameçonnage hautement personnalisées.
Des informations telles que l'appartenance militaire, la spécialité professionnelle, les coordonnées et la date de naissance peuvent rendre un message frauduleux étonnamment crédible. Un escroc peut faire référence à une unité, un poste, une mutation, une prestation ou une procédure administrative réelle tout en vous redirigeant vers un site frauduleux.
Soyez particulièrement vigilant face aux messages qui créent un sentiment d'urgence, exigent la confidentialité, vous demandent de transférer de l'argent ou vous redirigent vers une page de connexion via un lien inattendu. Si un message prétend provenir d'un organisme gouvernemental, d'un établissement financier, d'un assureur ou d'une agence d'évaluation du crédit, ouvrez une nouvelle fenêtre de navigateur et accédez vous-même au site officiel.
Liste de contrôle pratique en matière de protection
Vérifiez l'authenticité de votre notification DMDC et identifiez précisément les données qui, selon elle, ont été exposées.
Inscrivez-vous au service de surveillance proposé en suivant les instructions vérifiées figurant dans l'avis.
Bloquez votre dossier de crédit auprès des trois agences nationales d'évaluation du crédit si votre numéro de sécurité sociale a été divulgué.
Envisagez une alerte à la fraude pour les militaires en service actif si cela correspond à votre statut militaire et à votre situation de déploiement.
Examinez attentivement les trois rapports de crédit afin de repérer les comptes, les demandes de renseignements ou les informations personnelles qui vous sont inconnues.
Sécurisez votre messagerie principale, votre opérateur mobile, vos comptes financiers et votre gestionnaire de mots de passe grâce à des identifiants uniques et une authentification multifacteurs robuste.
Vérifiez votre relevé de revenus de la Sécurité sociale afin de repérer toute activité inhabituelle.
Pensez à utiliser un code PIN IP de l'IRS pour réduire le risque de déclarations fiscales fédérales frauduleuses.
Conservez l'avis de violation de données, les confirmations de gel et tout document relatif à la fraude dans un endroit sûr.
En cas d'utilisation abusive avérée, signalez-la sur IdentityTheft.gov et suivez le plan de récupération plutôt que de vous fier uniquement aux alertes de surveillance.
Quand changer d'approche
Si vous ne constatez aucune activité suspecte, l'approche de prévention et de surveillance décrite ci-dessus est appropriée : maintenez les blocages actifs, conservez une authentification forte et continuez à examiner périodiquement les documents financiers et gouvernementaux.
Si vous constatez une fraude avérée (compte, déclaration fiscale, modification des prestations, virement non autorisé, nouvelle ligne téléphonique ou autre utilisation abusive), passez de la prévention à la gestion de l'incident. Contactez le service de lutte contre la fraude de l'établissement concerné, conservez les documents, déposez une plainte pour usurpation d'identité, contestez les informations de crédit frauduleuses et suivez les instructions de l'organisme pour la récupération des fonds.
Si vous ne parvenez pas à accéder à vos comptes, si vous soupçonnez un échange de carte SIM ou une prise de contrôle de votre messagerie électronique, ou si vous constatez que les informations de récupération ont été modifiées, concentrez-vous sur la reprise du contrôle de ces comptes avant de consacrer du temps à une surveillance de routine.
Ce que ces mesures ne peuvent pas faire
Aucune action du consommateur ne peut rendre confidentielles les données personnelles divulguées. Le gel de crédit vise principalement à lutter contre la fraude au crédit. L'alerte de service actif repose sur le respect des procédures de vérification par les créanciers. La surveillance du crédit est sélective et rétrospective. L'authentification multifacteurs protège les comptes uniquement lorsqu'elle est activée et que l'attaquant ne peut ni la contourner ni manipuler le processus de récupération.
C’est pourquoi la réponse la plus efficace repose sur plusieurs niveaux : réduire le risque lié aux nouveaux crédits, sécuriser les canaux de recouvrement des comptes, surveiller les registres gouvernementaux et financiers et réagir rapidement aux preuves concrètes d’utilisation abusive.
Conclusion
Pour les militaires touchés par la faille de sécurité du DMDC, le succès ne se mesure pas au nombre de mesures de sécurité prises. Il se mesure à l'efficacité réelle des protections les plus importantes et à la capacité de détecter rapidement toute utilisation abusive. Vérifiez l'avis de sécurité, bloquez votre crédit si votre numéro de sécurité sociale a été divulgué, sécurisez les comptes qui gèrent votre identité numérique, consultez vos dossiers de crédit et administratifs, et utilisez tout service de surveillance vérifié proposé dans l'avis.
Cet article reflète les informations publiques disponibles au 26 septembre 2026. Le ministère de la Défense n'ayant pas confirmé publiquement le nombre final de personnes concernées ni publié de rapport d'incident complet, le personnel doit se référer à son avis de violation individuel et aux communications officielles ultérieures du ministère pour obtenir des détails sur sa propre exposition.