Accueil
» Actualités
»
Qu’est-ce qu’une violation de données ? Comment cela se produit-il et comment protéger vos données ?
Qu’est-ce qu’une violation de données ? Comment cela se produit-il et comment protéger vos données ?
Une violation de données se produit lorsque des informations sensibles, protégées ou confidentielles sont consultées, divulguées, copiées, acquises ou utilisées par une personne non autorisée. Le National Institute of Standards and Technology (NIST) utilise une définition large qui englobe à la fois l'accès non autorisé et les cas où une personne autorisée utilise des données à des fins non autorisées. Autrement dit, une violation ne se limite pas aux scènes spectaculaires de piratage informatique. Elle peut résulter d'identifiants volés, d'une faille logicielle, d'une base de données mal configurée, d'un acte malveillant commis par un employé ou même d'une divulgation accidentelle. Consultez la définition de violation de données du NIST .
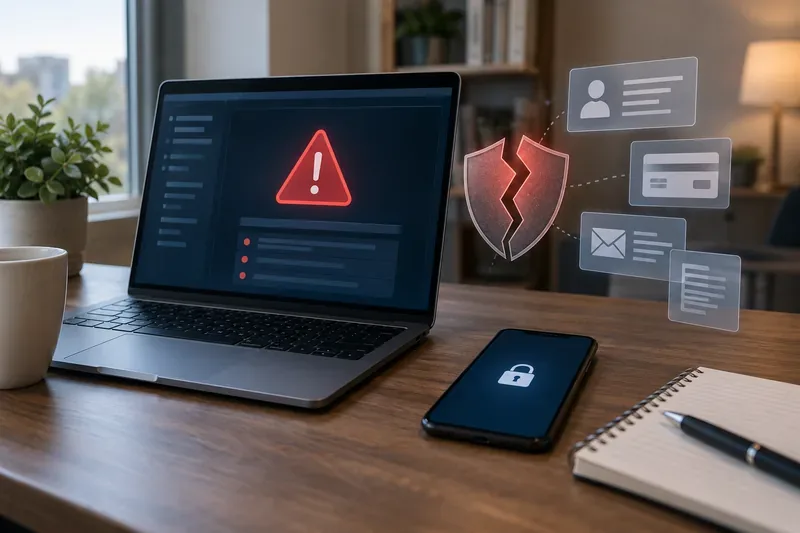
Un avertissement de sécurité, un bouclier brisé et des symboles de données exposées illustrent comment une violation de données peut mettre en danger les informations relatives aux comptes, aux paiements, aux courriels et aux données personnelles.
Quelles informations peuvent être divulguées lors d'une fuite de données ?
La réponse dépend de l'organisation, du service et de l'incident. Une violation de données peut concerner une seule catégorie d'informations ou plusieurs simultanément. Le NIST définit les informations personnelles identifiables (IPI) comme des informations permettant d'identifier ou de retracer l'identité d'une personne, seules ou combinées à d'autres informations liées. Cela peut inclure des identifiants évidents ainsi que des informations qui deviennent identifiables lorsqu'elles sont associées à d'autres données. Voir la définition des IPI du NIST .
Type de données
Exemples
Pourquoi c'est important
Identifiants de compte
Adresses e-mail, noms d'utilisateur, mots de passe, jetons d'authentification
Les attaquants peuvent tenter de prendre le contrôle du compte affecté ou de réutiliser les mêmes identifiants ailleurs.
Informations d'identité
Nom, adresse, date de naissance, numéro de sécurité sociale
Certaines combinaisons peuvent faciliter l'usurpation d'identité, les demandes frauduleuses ou l'usurpation d'identité convaincante.
Informations financières
Numéros de cartes de paiement, coordonnées bancaires, données de facturation
Cette exposition peut entraîner des transactions frauduleuses ou des tentatives d'accès aux comptes financiers.
Informations sur la santé ou l'emploi
Dossiers médicaux, d'assurance, de paie ou de travail
Ces documents peuvent être sensibles même s'ils ne peuvent pas être utilisés directement pour dépenser de l'argent.
Le risque peut inclure une atteinte à la vie privée, des escroqueries ciblées, du chantage ou d'autres formes d'ingénierie sociale.
La gravité d'une violation de données ne se mesure donc pas uniquement au nombre d'enregistrements concernés. Le type d'informations, leur chiffrement, la réutilisation des identifiants, la durée de l'exposition et l'obtention effective des données par les attaquants sont autant d'éléments qui influent sur le risque concret pour un individu.
Comment se produisent les violations de données ?
1. Mots de passe volés ou réutilisés
Si un mot de passe est volé et utilisé sur un autre service, les pirates peuvent tenter de l'utiliser ailleurs. C'est pourquoi les agences de sécurité recommandent d'utiliser un mot de passe unique pour chaque compte. Un gestionnaire de mots de passe facilite cette démarche en générant et en stockant des mots de passe longs et aléatoires, vous évitant ainsi d'en mémoriser des dizaines.
2. Hameçonnage et autres techniques d'ingénierie sociale
Certaines violations de données débutent par un courriel, un SMS, un appel téléphonique ou une fausse page de connexion trompeurs. L'objectif peut être d'inciter une personne à saisir un mot de passe, à autoriser une connexion, à ouvrir une pièce jointe malveillante ou à révéler des informations permettant à un attaquant d'obtenir un accès plus approfondi. Les recommandations de la CISA aux consommateurs préconisent expressément d'apprendre à reconnaître le phishing et de se méfier des messages inattendus demandant des informations personnelles ou incitant à ouvrir des liens ou des pièces jointes. Voir CISA Secure Our World .
3. Vulnérabilités logicielles non corrigées
Les systèmes d'exploitation, les navigateurs, les applications, les routeurs et les logiciels d'entreprise reçoivent régulièrement des correctifs de sécurité. Si une faille connue n'est pas corrigée, un attaquant peut l'exploiter avant que l'organisation ou l'utilisateur n'installe le correctif. La CISA recommande d'installer les mises à jour rapidement et d'activer les mises à jour automatiques lorsque cela est possible.
4. Systèmes ou stockage cloud mal configurés
Une base de données, un système de stockage de fichiers, une sauvegarde, un serveur de développement ou un panneau d'administration peuvent exposer des données en cas de configuration incorrecte des contrôles d'accès. Dans ce cas, il se peut qu'aucun mot de passe volé ni logiciel malveillant ne soit en cause. Le problème peut simplement résider dans le fait que des informations étaient accessibles à des personnes qui n'auraient jamais dû y avoir accès.
5. Logiciels malveillants et rançongiciels
Les logiciels malveillants peuvent dérober les identifiants enregistrés, copier des fichiers, surveiller l'activité ou permettre un accès à distance à un système. Les attaques par rançongiciel peuvent également impliquer le vol de données avant le chiffrement des fichiers, ce qui signifie que le risque peut inclure des perturbations opérationnelles et la divulgation d'informations confidentielles.
6. Tiers et chaînes d'approvisionnement
Les entreprises partagent fréquemment des informations avec des prestataires de services de paiement, des fournisseurs de paie, des fournisseurs de services cloud, des services d'analyse, des sous-traitants et d'autres partenaires. Une faille de sécurité chez l'un de ces prestataires peut affecter les clients de nombreuses entreprises, même si l'entreprise avec laquelle vous traitez directement n'a pas été compromise.
7. Appareils perdus, erreurs et complicités internes
Un ordinateur portable perdu, une feuille de calcul envoyée à la mauvaise personne, des autorisations d'accès excessives ou un employé qui s'empare intentionnellement de données peuvent également entraîner une violation de données. C'est pourquoi le terme « violation de données » est plus large que celui de « piratage » : ce qui importe, c'est l'exposition ou l'utilisation non autorisée des données, et non la technique employée.
Que peut-il se passer après une violation de vos données ?
Toutes les fuites de données n'entraînent pas de fraude, et une notification de violation de données ne signifie pas nécessairement que votre identité a déjà été usurpée. Cependant, ces informations peuvent faciliter la prise de contrôle de compte, l'usurpation d'identité, le phishing ciblé, la fraude aux paiements ou la fraude à l'ouverture de compte. Le risque dépend fortement des données divulguées.
La divulgation d'une adresse électronique, à elle seule, accroît principalement les risques de spam et d'hameçonnage. La divulgation d'un mot de passe devient plus urgente s'il est toujours actif ou réutilisé. Un numéro de sécurité sociale, associé à d'autres informations d'identité, exige une réponse différente car il peut servir à des demandes de crédit frauduleuses longtemps après l'incident initial.
Comment réduire les risques avant qu'une violation de données ne survienne ?
Il est impossible d'empêcher toute violation de données chez les entreprises que vous utilisez, mais vous pouvez limiter l'utilité des données volées et réduire le risque qu'un compte compromis en entraîne plusieurs. Les recommandations publiques actuelles de la CISA mettent l'accent sur quatre bonnes pratiques : l'utilisation de mots de passe robustes, l'authentification multifacteurs, la vigilance face au phishing et la mise à jour régulière des logiciels. Ces recommandations ont été mises à jour le 20 septembre 2026.
Utilisez un mot de passe unique pour chaque compte important. Un gestionnaire de mots de passe peut générer et stocker des mots de passe aléatoires afin qu'une faille de sécurité n'expose pas automatiquement plusieurs comptes.
Activez l'authentification multifacteurs (AMF). L'AMF exige une preuve d'identité supplémentaire en plus du mot de passe. Lorsque cela est possible, privilégiez les options plus robustes et résistantes au phishing, telles que les clés d'accès ou les clés de sécurité. La CISA souligne que toutes les méthodes d'AMF n'offrent pas le même niveau de protection. Consultez les recommandations de la CISA sur l'authentification multifacteurs .
Maintenez vos appareils et applications à jour. Activez les mises à jour automatiques lorsqu'elles sont fiables pour votre appareil et votre flux de travail.
Soyez prudent face aux liens de connexion inattendus. Au lieu de vous connecter via un message, ouvrez l'application de l'entreprise ou saisissez vous-même l'adresse du site web officiel.
Protégez particulièrement votre compte de messagerie. La messagerie électronique est souvent le canal de récupération pour d'autres comptes ; une boîte de réception compromise peut donc permettre à un pirate de réinitialiser d'autres mots de passe.
Conservez les données les moins sensibles lorsque vous avez le choix. Si un compte ne nécessite pas de moyen de paiement enregistré, d'ancien document d'identité ou d'informations de profil superflues, leur suppression permet de limiter les données susceptibles d'être divulguées ultérieurement.
Que faire si vous recevez une notification de violation de données
Commencez par consulter l'avis lui-même, mais vérifiez-le indépendamment. Un avis de violation de données légitime peut être copié par des escrocs ; évitez donc de cliquer sur un lien dans un message inattendu tant que vous n'avez pas confirmé l'incident sur le site web officiel, l'application ou auprès du service client de l'organisation.
Adaptez votre réponse aux informations fournies.
Mot de passe divulgué : changez-le immédiatement sur le service concerné et partout où vous l’avez réutilisé. Activez l’authentification multifacteur.
Adresse courriel ou numéro de téléphone divulgués : attendez-vous à des tentatives d’hameçonnage plus ciblées. Méfiez-vous des demandes urgentes faisant référence à l’entreprise victime de la piratage.
Carte de paiement compromise : vérifiez vos transactions, contactez l’émetteur de la carte si l’avis indique que la carte a été affectée et suivez les instructions de remplacement ou de surveillance de l’émetteur.
Données de sécurité sociale ou d'identité divulguées : examinez vos rapports de crédit et envisagez un gel de crédit ou une alerte à la fraude.
L'activité de votre compte actuel semble suspecte : contactez votre fournisseur via un canal de confiance, modifiez vos identifiants, consultez les informations de récupération et les sessions actives, et documentez toute activité non autorisée.
La Commission fédérale du commerce des États-Unis (FTC) indique qu'un gel de crédit peut compliquer la tâche des usurpateurs d'identité qui tentent d'ouvrir de nouveaux comptes de crédit à votre nom. La mise en place et la levée du gel sont gratuites, n'ont aucune incidence sur votre cote de crédit et restent actives jusqu'à ce que vous le leviez. La FTC recommande de contacter les trois principaux bureaux de crédit pour geler vos rapports. Une alerte à la fraude fonctionne différemment : elle incite les entreprises à vérifier votre identité avant d'ouvrir un nouveau crédit, tout en permettant aux créanciers de consulter votre rapport. Consultez les recommandations de la FTC concernant le gel de crédit et les alertes à la fraude .
Si votre numéro de sécurité sociale a été compromis ou si vous constatez des signes d'usurpation d'identité, la FTC vous invite à consulter le guide de récupération des données sur IdentityTheft.gov . Ce site propose des procédures de récupération adaptées au type d'informations exposées. La FTC recommande également de vérifier vos rapports de solvabilité pour les comptes que vous ne reconnaissez pas et d'utiliser, le cas échéant, le service de surveillance gratuit et légitime proposé par l'entreprise concernée. Consultez les recommandations de la FTC sur la marche à suivre après une violation de données .
Liste de contrôle rapide pour la réponse aux violations de données
Vérifiez l'authenticité de la notification de violation de données en utilisant un canal officiel.
Notez précisément les types de données exposés.
Modifiez tout mot de passe concerné ainsi que chaque copie réutilisée de ce mot de passe.
Activez l'authentification multifacteur (MFA), de préférence une option résistante au phishing si le service la prend en charge.
Vérifiez les connexions récentes, les adresses e-mail de récupération, les numéros de téléphone et les appareils connectés.
Vérifier l'activité bancaire, de carte et de crédit lorsque des données financières ou d'identité sont impliquées.
Envisagez un gel de crédit lorsque des numéros de sécurité sociale ou des données d'identité similaires ont été divulgués.
Conservez l'avis de violation de données et les enregistrements des appels, des modifications de compte et des rapports de fraude.
Soyez vigilant face aux tentatives d'hameçonnage ultérieures qui utilisent de véritables détails de l'incident pour paraître convaincantes.
Violation de données, fuite de données, piratage et vol d'identité ne sont pas synonymes.
Ces termes se recoupent, mais ils recouvrent des réalités différentes. Une violation de données concerne l'accès, la divulgation, l'acquisition ou l'utilisation non autorisés d'informations. Une fuite de données désigne généralement des informations exposées, parfois suite à une publication accidentelle ou une erreur de configuration. Un piratage informatique désigne une méthode d'accès technique non autorisé et peut, ou non, entraîner une violation de données. L'usurpation d'identité est l'utilisation abusive des informations d'identification d'une personne ; elle peut survenir après une violation de données, mais n'en est pas une conséquence automatique.
Cette distinction est importante car la réaction appropriée dépend des circonstances exactes. Si une entreprise indique que seules des adresses électroniques ont été compromises, le gel de votre crédit n'est peut-être pas nécessaire pour ce seul incident. Si des numéros de sécurité sociale ont été divulgués, les mesures de protection du crédit deviennent beaucoup plus pertinentes. Si un mot de passe a été volé, le changer immédiatement et empêcher toute réutilisation est la priorité absolue.
Conclusion
Une fuite de données est une perte de contrôle non autorisée d'informations sensibles, qu'elle soit causée par un attaquant externe, une faille technique, un tiers, une personne interne ou une simple erreur. Il est impossible d'éliminer totalement le risque de fuite de données d'un service que vous utilisez, mais vous pouvez en limiter les conséquences en utilisant des mots de passe uniques, en activant l'authentification multifacteur (MFA), en maintenant vos logiciels à jour, en reconnaissant les tentatives d'hameçonnage et en réagissant en fonction des informations divulguées.
Lorsqu'une notification de violation de données est reçue, concentrez-vous sur les faits vérifiés : quelle organisation a été touchée, quelles données ont été compromises, si les identifiants exposés sont toujours actifs et quelles sont les recommandations de l'organisation et des autorités compétentes. Ces détails sont plus utiles que le simple titre et vous indiqueront les mesures de protection à mettre en œuvre.