Quando si testa un sito Web per problemi di sicurezza, una delle cose principali su cui tenere gli occhi aperti sono le interazioni con l'utente. Un'interazione dell'utente è qualsiasi azione che coinvolge il sito Web che elabora una forma di azione dell'utente. Questo può essere in JavaScript sul browser dell'utente o nelle interazioni con il server, come con un modulo PHP. Un'altra fonte di problemi sono le variabili, che non devono necessariamente derivare direttamente dall'input dell'utente e devono invece controllare un altro aspetto della pagina.
Intruder è progettato per essere uno strumento per automatizzare il test di qualsiasi potenziale fonte di vulnerabilità. Come con altri strumenti integrati come Repeater, puoi inviare una richiesta che desideri modificare a Intruder tramite il menu di scelta rapida. Le richieste inviate saranno quindi visibili nella scheda Intruso.
Nota: l'utilizzo di Burp Suite Intruder su un sito Web per il quale non si dispone dell'autorizzazione potrebbe essere un reato in base a varie leggi sull'uso improprio del computer e sull'hacking. Assicurati di avere l'autorizzazione del proprietario del sito web prima di provare.
Come usare Intruder
In genere non è necessario configurare la sottoscheda "Obiettivo" nella scheda Intruso. Se invii una richiesta, popola automaticamente i valori necessari per inviare la richiesta al server giusto. Sarebbe davvero utile solo se vuoi creare manualmente l'intera richiesta o se vuoi provare a disabilitare HTTPS.
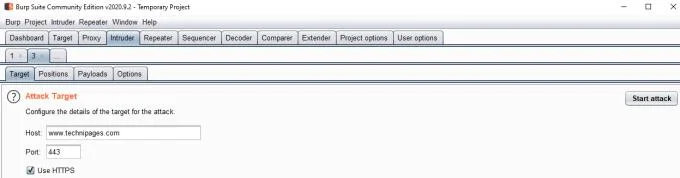
La scheda Target viene utilizzata per configurare l'host attaccato.
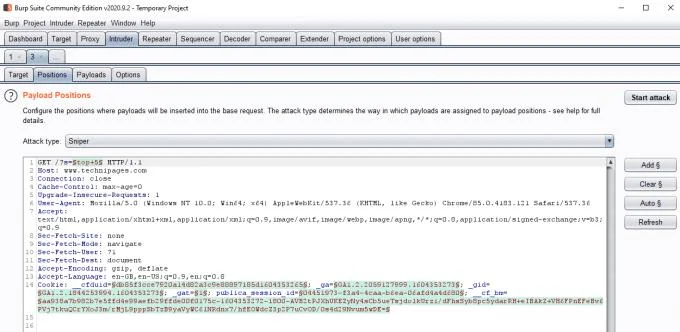
La sottoscheda "Posizioni" viene utilizzata per selezionare dove nella richiesta si desidera inserire i payload. Burp identifica ed evidenzia automaticamente quante più variabili possibili, tuttavia, probabilmente vorrai restringere l'attacco a solo uno o due punti di inserimento alla volta. Per cancellare i punti di inserimento selezionati, fare clic su "Cancella §" sul lato destro. Per aggiungere punti di inserimento, evidenziare l'area che si desidera modificare, quindi fare clic su "Aggiungi §".
La casella a discesa del tipo di attacco viene utilizzata per determinare come vengono consegnati i payload. "Sniper" utilizza un singolo elenco di payload e prende di mira ogni punto di inserimento uno per uno. "Battering ram" utilizza un unico elenco di payload ma inserisce il payload in tutti i punti di inserimento contemporaneamente. Pitchfork utilizza più payload, li inserisce ciascuno nel rispettivo punto di inserimento numerato ma utilizza sempre e solo la stessa voce numerata da ogni elenco. La "bomba a grappolo" usa una strategia simile al forcone ma prova ogni combinazione

La scheda Posizioni viene utilizzata per selezionare dove verranno inseriti i payload.
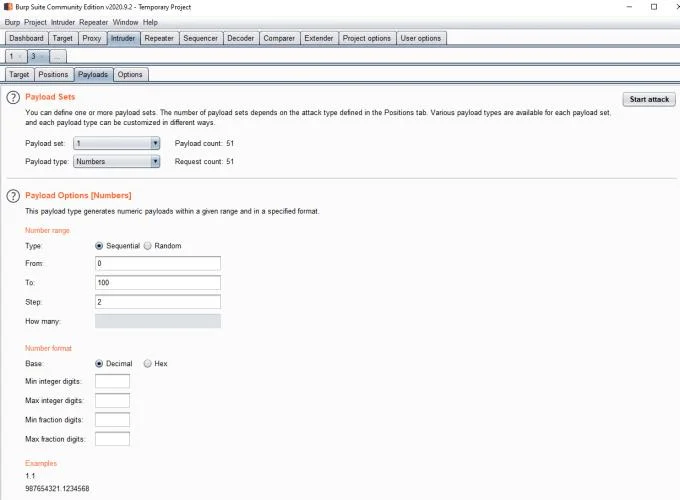
La sottoscheda "Payloads" viene utilizzata per configurare i payload che vengono tentati. Il tipo di payload viene utilizzato per configurare il modo in cui si specificano i payload. La sezione seguente varia a seconda del tipo di payload, ma viene sempre utilizzata per specificare i valori dell'elenco di payload. L'elaborazione del payload consente di modificare i payload man mano che vengono inviati. Per impostazione predefinita, Intruder URL codifica un numero di caratteri speciali, puoi disabilitarlo deselezionando la casella di controllo nella parte inferiore della pagina.

La scheda payload serve per configurare i payload da inserire nei punti di inserimento.
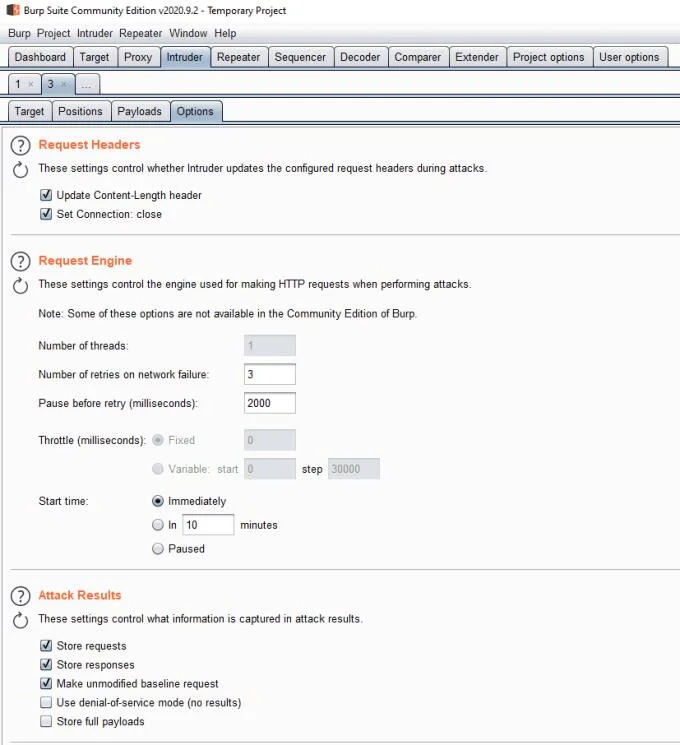
La sottoscheda "Opzioni" consente di configurare una serie di impostazioni di sfondo per lo scanner. Puoi aggiungere sistemi di corrispondenza dei risultati basati su grep progettati per aiutarti a identificare le informazioni chiave da risultati significativi. Per impostazione predefinita, Intruder non segue i reindirizzamenti, questo può essere abilitato nella parte inferiore della sottoscheda.

La scheda Opzioni ti consente di configurare alcune opzioni di sfondo extra, ma generalmente può essere lasciata da sola.
Per lanciare l'attacco, fai clic su "Avvia attacco" nell'angolo in alto a destra di una delle sottoschede "Intruso", l'attacco verrà lanciato in una nuova finestra. Per l'edizione gratuita "Community" di Burp, Intruder è fortemente limitato, mentre la versione Professional funziona a tutta velocità.