楽天証券利用者が確認すべきポイント:情報漏えい後の口座管理と注意点【11月20日】
楽天証券の情報漏えい可能性と金融庁の報告徴求命令、集団訴訟の準備状況を整理。利用者が確認したい個別通知、パスキー、取引履歴、詐欺対策を解説します。
確認日時:2026年11月20日 12時12分(日本時間、UTC+09:00)/03時12分 UTC
Androidの脆弱性が危険なのは、OSやアプリ、通信機能を動かす部品の設計・実装上の欠陥が、通常のアクセス制限をすり抜ける入口になり得るためです。影響は、情報の読み取り、権限の不正な拡大、外部からのコード実行、端末や機能の停止などさまざまです。ただし「脆弱性が公表された」ことだけで、すべてのAndroid端末が攻撃された、あるいは被害が起きたと決まるわけではありません。
Googleが公開した2026年11月のAndroid Security Bulletinには、Frameworkの重大度「Critical」と評価されたリモートコード実行の問題が記載されています。Googleの説明では、この問題は追加の実行権限やユーザー操作なしで悪用される可能性があります。一方、同社は重大度評価について、プラットフォームやサービスの緩和策が無効化されている、または回避された状況などを前提に、影響の可能性を評価したものだと明記しています。これは、実際に攻撃が確認されたという発表ではありません。
Destaques
脆弱性とは、プログラムの処理にある欠陥が、想定されていない動作を引き起こし得る状態です。たとえば、外部から渡されたデータの検証が不十分だと、OSの一部が予期しない入力を誤って処理することがあります。また、アクセス権の確認に不備があれば、本来許可されない操作や情報へのアクセスが可能になる場合があります。これらは脆弱性が生まれる一般的な仕組みの例であり、11月の特定のCVEの原因を断定するものではありません。
Androidはアプリをサンドボックスで分離し、権限やシステム機能へのアクセスを制限する設計です。そのため、通常のアプリは他のアプリの私的データやOSの重要部分に自由に触れません。しかし、OSのサービスやドライバーなどに欠陥があると、その境界を越えたり、制限された処理を不正に利用したりする可能性が生じます。脆弱性の危険度は「欠陥があるか」だけでなく、攻撃者がその欠陥へ到達できるか、悪用に操作や権限が必要か、成功後に何ができるかで変わります。
Androidのセキュリティ情報では、影響を理解しやすくするため、脆弱性の種類が分類されています。Android Security Bulletinが用いる主な略語には、次のものがあります。
これらは「悪用が成功した場合にあり得る影響」を分類する言葉です。脆弱性の公表や「Critical」という評価は、攻撃の発生状況や被害者数を示す数字ではありません。実際のリスクには、対象となるAndroidのバージョンや部品、修正が端末に届いているか、攻撃が成立する条件、Androidの防御機能などが関係します。
Android Open Source Projectの2026年11月セキュリティ情報は11月2日に公開され、11月6日に更新されました。Framework欄では、CVE-2026-58868をCriticalのリモートコード実行として掲載し、影響を受けるAOSPバージョンとしてAndroid 14、15、16、16 QPR2、17を挙げています。該当欄の説明では、悪用に追加の実行権限やユーザー操作は不要となる可能性が示されています。
ここで注意したいのは、AOSPバージョンの一覧が、そのまま市販端末すべての影響状況を示すわけではない点です。端末にはメーカー独自のソフトウェアやチップセット部品が含まれ、アップデートの提供時期や対象範囲はメーカー、機種、通信事業者によって異なります。GoogleのAndroid Security Bulletinsの概要も、Android本体だけでなく、LinuxカーネルやSoCメーカーの修正、メーカー固有のセキュリティ情報が関係すると説明しています。
11月の情報では、2026-11-01のパッチレベルは同日レベルに関連する問題を、2026-11-05以降は同月の両レベルと過去分を含む適用対象の修正をカバーするとされています。この日付は、各端末が実際に更新済みかを一律に示すものではありません。端末の「Androidセキュリティアップデート」欄で、自分の機種に配信された状態を確認してください。
最も基本となる対策は、端末メーカーが配信するAndroidのセキュリティ更新を適用することです。GoogleはAndroidの設定からAndroidバージョン、セキュリティアップデート、Google Playシステムアップデートを確認できると案内しています。確認方法や更新スケジュールは機種により異なり、メーカーや通信事業者の提供時期にも左右されます。GoogleのAndroidヘルプでは、設定アプリから更新状況を確認し、利用可能な更新を適用する手順を説明しています。
更新の通知が来ていない場合でも、設定画面から確認できます。更新が提供されない、あるいはセキュリティパッチの日付が長期間変わらない場合は、メーカーや通信事業者のサポート情報で機種の更新対象期間を確認しましょう。更新が終了した端末では、新たな欠陥に対する修正が届かない可能性があるため、利用状況や端末の買い替え時期を検討する判断材料になります。
あわせて、Google Play Protectを有効に保ち、アプリを公式ストアや開発元が明確な提供元から入手することも役立ちます。GoogleはPlay Protectを、潜在的に有害なアプリを監視・警告する仕組みとして説明しています。ただし、アプリの検査はOSの欠陥そのものを修正するものではなく、すべての攻撃を防ぐ保証でもありません。不要な権限を見直し、画面ロックとバックアップを設定しておくと、万一の際に情報や端末を守る備えを重ねられます。
いいえ。脆弱性の公表は欠陥の存在を示しますが、端末が攻撃された証拠ではありません。実際の危険性は、対象機種、修正の適用状況、悪用条件などで異なります。
悪用に成功した場合の影響が深刻になり得るという評価です。攻撃が実際に行われていることや、すべての端末で同じ被害が起きることを意味しません。
設定アプリの「デバイス情報」または「Androidバージョン」から確認できます。表示名や更新時期はメーカーや機種によって異なります。
楽天証券の情報漏えい可能性と金融庁の報告徴求命令、集団訴訟の準備状況を整理。利用者が確認したい個別通知、パスキー、取引履歴、詐欺対策を解説します。
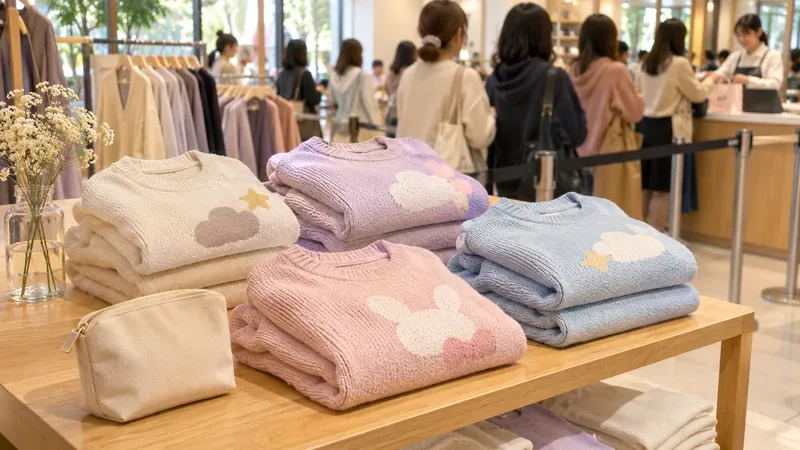
GU×ちいかわコラボ第1弾は一部品切れ、追加予約を受付中。整理券の店舗別確認方法、オンライン注文で在庫を確保する手順、11月27日発売の第2弾への備えを解説。
GU「ちいかわ」コラボ第1弾は11月20日に発売され、一部商品が品切れ。注目アイテムの選び方、追加予約の期間・注意点、第2弾の発売予定を公式情報から解説します。
Androidの脆弱性が情報漏えいや権限昇格、遠隔コード実行につながる仕組みを解説。2026年11月の公式情報を例に、重大度の読み方や更新の意味を紹介します。
楽天証券の情報漏えい問題で金融庁が報告徴求命令。集団訴訟は提訴前の準備段階です。漏えい情報の範囲、登録者数、今後の焦点を整理します。
GU×ちいかわコラボ第1弾は2026年11月20日発売。第2弾の日程、WOMEN・MEN・KIDSのラインナップ、販売店舗と追加予約の受付条件を公式情報でまとめます。
楽天証券の情報漏えい問題と集団訴訟の準備状況を整理。金融庁の報告徴求命令、漏えいの可能性がある情報、利用者が確認したい点を解説します。
2026年11月のAndroidセキュリティ情報を確認。端末のパッチレベル確認、OS・Google Playシステム更新、Play Protectの設定、更新できない場合の対処を解説します。
Googleの2026年11月Androidセキュリティ情報で、操作不要の遠隔コード実行につながり得る重大な脆弱性が公表されました。修正済みパッチレベル、Pixelの配信状況、端末での確認手順を解説します。
2026年11月20日時点のプロ野球・戦力外通告と退団後の進路を整理。ヤクルトが岩井俊介、津田啓史、村上喬一朗を獲得し、楽天は4選手と育成再契約。NPB自由契約公示との違いも解説します。