Home
» Nieuws
»
Wat te doen na een datalek: zo bescherm je je accounts tegen datadiefstal
Wat te doen na een datalek: zo bescherm je je accounts tegen datadiefstal
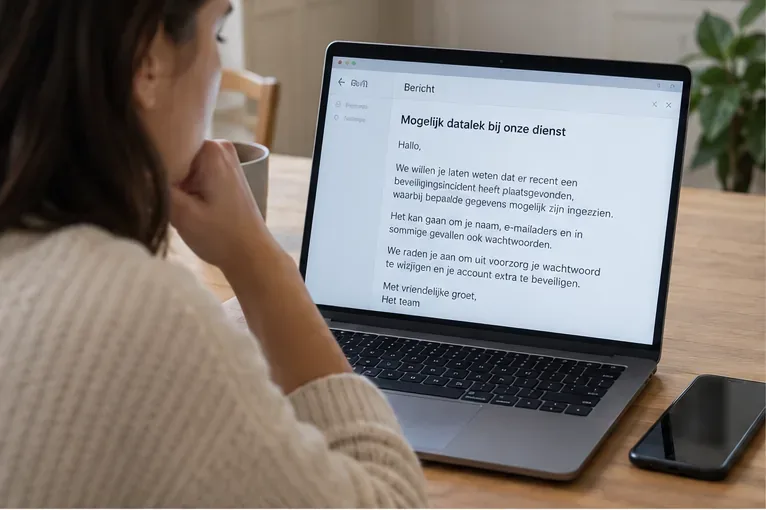
Bijgewerkt op 23 september 2026. Een datalek betekent niet automatisch dat iemand al in je accounts zit. Het betekent wel dat gegevens buiten de bedoelde kring terecht kunnen zijn gekomen en daardoor bruikbaar kunnen worden voor phishing, accountovername of identiteitsfraude. Het nuttigste doel na een melding is daarom niet om “alles voor de zekerheid” te veranderen, maar om eerst vast te stellen welke gegevens zijn geraakt en daarna de accounts met het grootste risico aantoonbaar beter af te sluiten.
De Autoriteit Persoonsgegevens wijst erop dat de gevolgen van een datalek afhangen van het soort persoonsgegevens dat is gelekt. De Rijksoverheid adviseert slachtoffers onder meer extra alert te zijn op nepmails, sms-berichten, WhatsApp-berichten en telefoontjes die dankzij gelekte gegevens overtuigender kunnen worden.
Wat moet je resultaat zijn na een datalek?
Een goede reactie op een datalek levert vier concrete resultaten op: je weet welke gegevens vermoedelijk zijn gelekt, gelekte of hergebruikte wachtwoorden zijn niet meer bruikbaar, belangrijke accounts hebben een extra inloglaag en onbekende sessies zijn beëindigd. Daarna hoort de aandacht te verschuiven naar signalen van misbruik, niet naar eindeloos wachtwoorden wijzigen zonder aanleiding.
Risico
Gewenst resultaat
Controlepunt
E-mailadres en wachtwoord gelekt
Oud wachtwoord is nergens meer bruikbaar
Nieuw uniek wachtwoord ingesteld op alle accounts waar het oude werd hergebruikt
Accountovername
Extra drempel naast het wachtwoord
2FA/MFA staat aan en herstelopties kloppen
Onbekende toegang
Alle verdachte sessies zijn afgesloten
Recente apparaten en aanmeldingen nagekeken
Identiteits- of betaalgegevens gelekt
Misbruik snel kunnen herkennen en documenteren
Bank, betrokken organisatie of meldpunt is benaderd wanneer daar aanleiding voor is
Vier hoofstappen om je accounts beter te beschermen
1. Lees de datalekmelding en bepaal wat er echt is gelekt
Begin bij de melding van de organisatie zelf. Zoek niet alleen naar het woord “datalek”, maar naar de concrete categorieën gegevens: e-mailadres, telefoonnummer, adres, wachtwoordhash, onversleuteld wachtwoord, betaalgegevens, klantnummer, kopie van een identiteitsdocument of BSN. Vraag de organisatie om verduidelijking als de melding daar vaag over blijft. De AP adviseert organisaties slachtoffers duidelijk te informeren over de aard van het lek en over maatregelen die zij zelf kunnen nemen.
Je hoeft niet hetzelfde te doen bij elk type lek. Alleen een e-mailadres dat uitlekt, vraagt vooral extra alertheid op gerichte phishing. Een uitgelekt wachtwoord vraagt om direct wijzigen. Gelekte betaal- of identiteitsgegevens kunnen reden zijn om verder te gaan dan accountbeveiliging.
Lees eerst welke gegevens bij het lek betrokken zijn; pas je vervolgstappen aan op het werkelijke risico.
Zo controleer je de kwaliteit van deze stap: je kunt in één zin opschrijven welke gegevens zijn gelekt en welke accounts daardoor geraakt kunnen worden. Kun je dat niet, vraag dan nadere informatie aan de organisatie voordat je brede maatregelen neemt.
2. Vervang gelekte of hergebruikte wachtwoorden
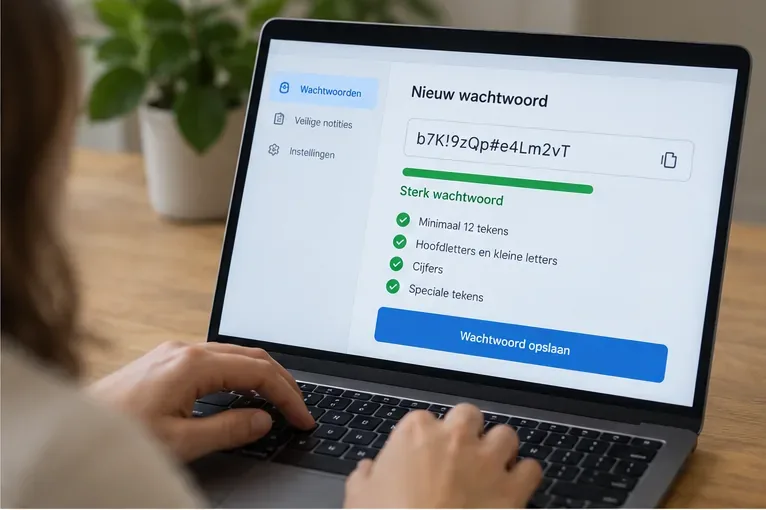
Is een wachtwoord gelekt of vermoed je dat dit is gebeurd, wijzig het dan direct. Belangrijker nog: gebruik hetzelfde oude wachtwoord niet meer bij andere diensten. Eén gelekt wachtwoord wordt vooral gevaarlijk wanneer het ook bij je e-mail, webwinkel, sociale media of cloudopslag werkt. Het NCSC adviseert unieke sterke wachtwoorden en raadt een wachtwoordmanager aan om dat praktisch haalbaar te maken. Zie de actuele uitleg van het NCSC over veilig wachtwoordgebruik.
Werk in risicovolgorde. Begin met je primaire e-mailaccount, omdat wachtwoordresets van andere diensten vaak daar terechtkomen. Ga vervolgens naar bank- en betaalaccounts, cloudopslag, sociale media en webwinkels met opgeslagen betaalgegevens. Daarna volgen minder kritieke accounts.
Vervang een gelekt of hergebruikt wachtwoord door een uniek wachtwoord dat niet op andere diensten wordt gebruikt.
Wanneer moet je van aanpak veranderen? Als je vermoedt dat malware op je apparaat wachtwoorden onderschept, is alleen een wachtwoordwijziging mogelijk onvoldoende. De politie waarschuwt bij bepaalde malwarezaken dat nieuwe wachtwoorden opnieuw buitgemaakt kunnen worden zolang de besmetting aanwezig is. Controleer in dat geval eerst het apparaat en volg de aanwijzingen van Check je hack van de politie.
3. Schakel tweestapsverificatie of MFA in
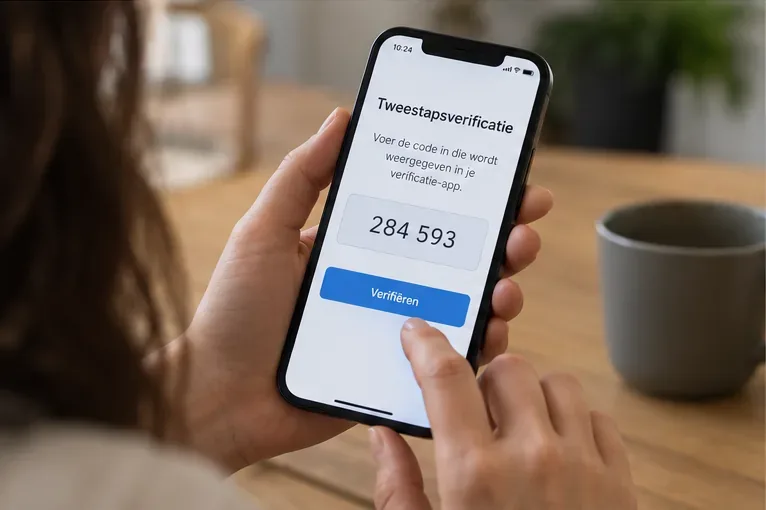
Een uniek wachtwoord verkleint het risico, maar een extra verificatiestap maakt een gestolen wachtwoord op zichzelf veel minder bruikbaar. De Rijksoverheid adviseert tweestapsverificatie en benadrukt dat vooral het e-mailaccount belangrijk is, omdat toegang tot e-mail vaak gebruikt kan worden om wachtwoorden van andere diensten te herstellen. Meer uitleg staat bij de Rijksoverheid over cybercrime en phishing.
Gebruik waar mogelijk de sterkste methode die de dienst aanbiedt, bijvoorbeeld een passkey, beveiligingssleutel of authenticator-app. Sms-codes zijn nog steeds een extra laag, maar kunnen in bepaalde situaties kwetsbaarder zijn. Bewaar herstelcodes veilig en controleer of het herstelmailadres en telefoonnummer nog van jou zijn.
Activeer een tweede verificatiestap op je belangrijkste accounts, te beginnen bij e-mail en andere accounts waarmee wachtwoorden kunnen worden hersteld.
Zo weet je dat deze stap geslaagd is: een nieuwe login vanaf een onbekend apparaat vraagt naast het wachtwoord nog om een tweede bevestiging, en je hebt een werkende herstelroute als je telefoon wegvalt.
4. Controleer recente aanmeldingen, apparaten en herstelinstellingen
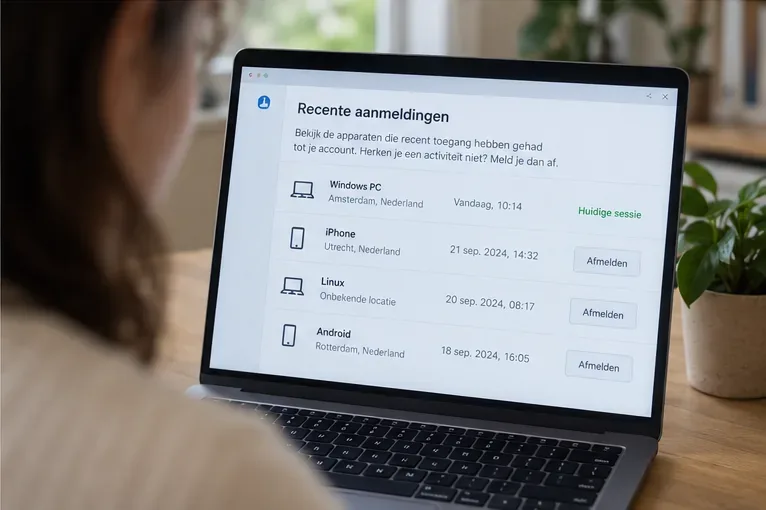
Een nieuw wachtwoord is niet altijd genoeg als een aanvaller al is ingelogd. Bekijk daarom in de beveiligingsinstellingen van belangrijke accounts de recente aanmeldingen, actieve sessies en gekoppelde apparaten. Meld onbekende apparaten af. Controleer ook of er geen vreemd herstelmailadres, telefoonnummer, doorstuurregel of gekoppelde app is toegevoegd.
Let vooral op je e-mail. Wie daar toegang toe heeft, kan niet alleen berichten lezen, maar mogelijk ook wachtwoordresets ontvangen. De Rijksoverheid noemt een gehackt e-mailaccount daarom expliciet als risico voor andere gekoppelde diensten.
Controleer recente sessies en apparaten en beëindig toegang die je niet herkent; kijk daarna ook naar herstelgegevens en gekoppelde apps.
Resultaatcontrole: alle resterende sessies en herstelopties zijn herkenbaar en van jou. Zie je opnieuw onbekende logins nadat je wachtwoord is veranderd en MFA is ingesteld, behandel dat als een actief beveiligingsprobleem en neem contact op met de dienst.
Hoe weet je of gestolen gegevens al worden misbruikt?
Een datalekmelding zegt alleen dat gegevens zijn blootgesteld; ze bewijst niet dat er al fraude plaatsvindt. Kijk daarom naar concrete signalen. Denk aan onverwachte wachtwoordresetmails, meldingen van een login vanaf een onbekend apparaat, bestellingen die je niet hebt geplaatst, berichten die vanuit jouw account zijn verzonden of contacten die zeggen dat ze vreemde verzoeken uit jouw naam krijgen.
Voor datasets die de Nederlandse politie in onderzoeken heeft veiliggesteld, bestaat Check je hack. De politie benadrukt dat een negatieve uitkomst niet bewijst dat je gegevens nergens anders zijn gelekt; de controle dekt alleen de datasets waarover de politie beschikt. Dat is een belangrijke beperking: gebruik zo'n check als extra signaal, niet als vrijwaring.
Wanneer zijn extra maatregelen nodig?
Bij alleen een gelekt e-mailadres is extra waakzaamheid op phishing meestal zinvoller dan paniek. Maar zodra betaalgegevens, een identiteitsdocument, BSN of andere gevoelige informatie is gelekt, kan de schade buiten je online accounts vallen. De Rijksoverheid adviseert bij vermoedelijke identiteitsfraude bewijs te verzamelen, in veel gevallen de bank te informeren en aangifte te doen. Het Centraal Meldpunt Identiteitsfraude (CMI) biedt advies en ondersteuning bij identiteitsfraude.
Betaalgegevens of bankrekening: controleer transacties en neem bij verdachte activiteit direct contact op met je bank via een officieel kanaal.
Kopie identiteitsdocument of BSN: bewaar de datalekmelding en let op onbekende abonnementen, leningen, incassobrieven of andere registraties op jouw naam.
Werkaccount of zakelijke gegevens: meld het volgens het interne beveiligingsproces van je werkgever; zelf wijzigingen doorvoeren kan botsen met beheerregels.
Blijf alert op phishing die het datalek geloofwaardig maakt
Na een datalek kunnen criminelen echte gegevens combineren met een vals verhaal. Een bericht kan je naam, klantnummer of adres bevatten en daardoor betrouwbaar lijken. Beoordeel daarom niet alleen of de afzender “iets over jou weet”. Controleer of het verzoek logisch is en ga bij twijfel zelf naar de officiële website of app, in plaats van een meegestuurde link te gebruiken.
De politie waarschuwt bovendien voor nepberichten die zich voordoen als waarschuwing van Check je hack. De veiligste werkwijze is om zelf politie.nl in te typen en vanaf daar de controle te openen. Die gewoonte is breder toepasbaar: open bank-, overheids- en accountdiensten via je eigen bladwijzer, app of handmatig ingetikt adres wanneer een bericht onverwacht om actie vraagt.
Praktische checklist: wanneer is je reactie goed genoeg?
Je weet welke soorten gegevens in het lek betrokken zijn.
Gelekte of hergebruikte wachtwoorden zijn vervangen door unieke varianten.
Je primaire e-mailaccount en andere kritieke accounts hebben 2FA/MFA waar dat mogelijk is.
Recente sessies, apparaten, hersteladressen en gekoppelde apps zijn gecontroleerd.
Je herkent de belangrijkste signalen van misbruik en weet welke organisatie je moet benaderen als ze optreden.
Bij identiteits- of financiële fraude bewaar je bewijs en gebruik je officiële meldkanalen.
Geen van deze maatregelen kan garanderen dat gelekte persoonsgegevens weer “terug” zijn of nooit meer worden misbruikt. Wat je wél kunt bereiken, is dat de meest voor de hand liggende route naar je accounts wordt afgesloten, dat verdachte activiteit sneller opvalt en dat je beter voorbereid bent om schade te beperken als er toch misbruik ontstaat.