先進封裝是什麼?AI 晶片效能與成本為何都仰賴它

用台灣繁體中文看懂先進封裝、CoWoS、SoIC、EMIB 與 HBM:它如何讓 AI 晶片更快傳資料,也為何增加製程、良率與成本挑戰。
資料外洩是指敏感、受保護或機密資訊被未經授權的人員存取、揭露、複製、取得或使用。美國國家標準與技術研究院 (NIST) 對資料外洩的定義較為寬泛,既包括未經授權的訪問,也包括授權人員將資料用於未經授權用途的情況。換句話說,資料外洩並不一定像電影中戲劇性的「駭客攻擊」那麼嚴重。它可能由憑證被盜、軟體缺陷、資料庫配置錯誤、內部惡意人員甚至意外洩漏等原因造成。請參閱NIST 對資料外洩的定義。
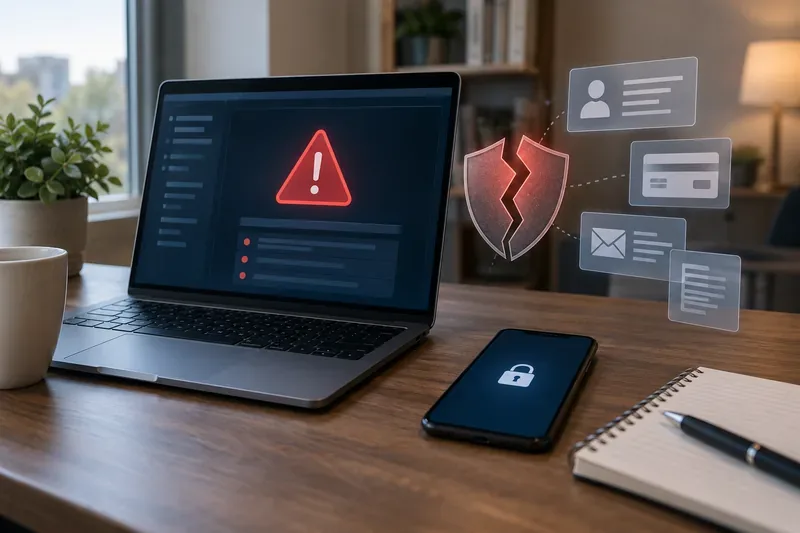
答案取決於組織、服務和事件的具體情況。資料外洩可能涉及單一類別的信息,也可能同時涉及多種類別的資訊。美國國家標準與技術研究院 (NIST) 將個人識別資訊(通常簡稱為 PII)定義為能夠單獨或與其他關聯資訊結合識別或追蹤個人身分的資訊。這包括顯而易見的標識符,以及與其他資料結合後能夠識別個人身份的資訊。請參閱NIST PII 定義。
| 資料類型 | 範例 | 為什麼這很重要 |
|---|---|---|
| 帳戶憑證 | 電子郵件地址、使用者名稱、密碼、身份驗證令牌 | 攻擊者可能會試圖接管受影響的帳戶,或在其他地方重複使用相同的憑證。 |
| 身分資訊 | 姓名、地址、出生日期、社會安全號碼 | 某些組合可能用於身分盜竊、詐欺性申請或以假亂真。 |
| 財務資訊 | 支付卡號、銀行詳細資料、帳單數據 | 接觸此類資訊可能導致詐欺交易或試圖非法存取金融帳戶。 |
| 健康或就業資訊 | 醫療、保險、工資或工作場所記錄 | 即使這些記錄不能直接用於支出資金,它們也可能包含敏感資訊。 |
| 私人通訊 | 電子郵件、訊息、文件、照片、支援工單 | 風險可能包括隱私外洩、有針對性的詐騙、勒索或進一步的社會工程攻擊。 |
因此,資料外洩的嚴重程度並非僅取決於洩漏記錄的數量。資訊的類型、是否加密、憑證是否可重複使用、洩露持續時間以及攻擊者是否實際獲取了數據,都會影響個人面臨的實際風險。
如果密碼在一次事件中被盜,而攻擊者在其他服務中使用了相同的密碼,他們很可能會嘗試在其他地方使用該密碼。這就是為什麼安全機構建議每個帳戶使用唯一密碼的原因之一。密碼管理器可以透過產生和儲存長而隨機的密碼,讓使用者無需記住數十個密碼,從而更容易做到這一點。
有些安全漏洞始於欺騙性的電子郵件、簡訊、電話或虛假登入頁面。其目的可能是誘騙用戶輸入密碼、批准登入、開啟惡意附件或洩漏有助於攻擊者獲得更深層存取權限的資訊。 CISA 的消費者指南特別建議用戶學習識別網路釣魚,並對索取個人資訊或誘導用戶開啟連結或附件的意外訊息保持警惕。請參閱CISA 的《保護我們的世界》。
作業系統、瀏覽器、應用程式、路由器和企業軟體都會定期收到安全性修補程式。如果已知的安全漏洞未修復,攻擊者可能在組織或使用者安裝修補程式之前利用該漏洞。 CISA 建議及時安裝更新,並在條件允許的情況下啟用自動更新。
資料庫、檔案儲存、備份、開發伺服器或管理面板在存取控製配置錯誤時可能會洩漏資料。在這種情況下,可能並非密碼被盜或惡意軟體感染,問題可能只是某些不應該存取這些資訊的人員能夠存取這些資訊。
惡意軟體可以竊取已儲存的憑證、複製檔案、監控活動或提供對系統的遠端存取權限。勒索軟體事件還可能涉及文件加密前的資料竊取,這意味著風險可能包括營運中斷和機密資訊外洩。
企業經常與支付處理商、薪資服務商、雲端服務提供者、分析服務商、承包商和其他合作夥伴分享資訊。即使您直接對接的企業本身並未受到影響,這些服務提供者中的任何一家發生資料外洩事件都可能影響到眾多企業的客戶。
遺失的筆記型電腦、發送給錯誤人員的電子表格、過大的存取權限,或是員工故意竊取數據,都可能造成資料外洩。這就是為什麼「資料外洩」比「駭客攻擊」的定義更廣泛:關鍵在於未經授權的暴露或使用,而不是造成這種情況的技術手段。
並非所有洩漏的記錄都會導致欺詐,收到洩漏通知也不代表有人已經盜用了您的身分。然而,洩漏的資訊可能會帶來帳戶盜用、身份冒用、定向網路釣魚、支付詐欺或新帳戶詐欺的機會。風險很大程度上取決於洩漏的資訊內容。
僅洩漏的電子郵件地址可能主要增加垃圾郵件和網路釣魚的風險。如果洩漏的密碼仍然有效或重複使用,情況則更為緊急。當社會安全號碼與其他身分資訊結合使用時,需要採取不同的應對措施,因為即使在最初洩漏事件發生很久之後,這些資訊仍可能被用於欺詐性信貸申請。
你無法完全避免所有使用你服務的公司遭受資料洩露,但你可以降低被盜資料的利用價值,並減少一個帳戶被盜用演變成多個帳戶被盜用的可能性。 CISA 目前的公開指南強調了四個實用習慣:強密碼、多因素身份驗證、提高防範網路釣魚意識以及及時更新軟體。此處引用的指南於 2026 年 9 月 20 日進行了修訂。
首先查看通知本身,但務必獨立核實其真實性。詐騙分子可能會複製合法的違規通知,因此在透過組織的官方網站、應用程式或客戶服務管道確認事件之前,請勿點擊任何意外訊息中的連結。
美國聯邦貿易委員會 (FTC) 表示,凍結信用可以有效防止身分竊賊以您的名義開設新的信用帳戶。凍結信用是免費的,解除凍結也不會影響您的信用評分,並且會一直有效,直到您自行解除凍結為止。 FTC 建議您聯絡三大信用機構凍結您的信用報告。詐騙警報的工作原理有所不同:它會通知商家在開立新的信用帳戶之前驗證您的身份,同時仍允許債權人查看您的信用報告。請參閱 FTC 的信用凍結和詐欺警報指南。
如果您的社會安全號碼遭到洩露,或者您發現身分盜竊的跡象,聯邦貿易委員會 (FTC) 也建議消費者參考IdentityTheft.gov 網站上的資料外洩恢復指南。網站會根據洩漏資訊的類型提供相應的恢復步驟。 FTC 的一般資料外洩應對建議還包括:檢查您不認識的信用帳戶,並在適當情況下使用受影響公司提供的合法免費監控服務。請參閱FTC 關於資料外洩後應採取的措施的指南。
這些術語有所重疊,但描述的是不同的概念。資料外洩指的是未經授權存取、揭露、取得或使用資訊。資料外洩通常指資訊被揭露,有時是由於意外發布或配置錯誤造成的。駭客攻擊指的是未經授權的技術存取方式,它可能導致資料洩露,也可能不會。身分盜竊是指濫用他人的身分訊息,它可能發生在資料外洩之後,但並非資料外洩的必然結果。
區分這一點至關重要,因為正確的應對措施取決於實際發生的事情。如果公司表示只有電子郵件地址洩露,那麼僅憑這一點可能無需凍結您的信用。但如果社會安全號碼洩露,信用保護就顯得格外重要。如果密碼被盜,當務之急是更改密碼並杜絕重複使用。
資料外洩是指未經授權對敏感資訊失控,其原因可能是外部攻擊者、技術缺陷、第三方、內部人員或簡單的失誤。您無法完全消除所使用服務被洩露的可能性,但可以透過使用唯一密碼、啟用多因素身份驗證 (MFA)、保持軟體更新、識別網路釣魚以及根據洩漏的具體資訊採取相應措施來最大限度地減少損失。
收到資料外洩通知後,重點關注已核實的事實:受影響的組織、涉及哪些資料、洩漏的憑證是否仍然有效,以及該組織和權威機構的建議。這些細節比單純的標題更有用,能告訴你哪些保護措施真正值得採取。
用台灣繁體中文看懂先進封裝、CoWoS、SoIC、EMIB 與 HBM:它如何讓 AI 晶片更快傳資料,也為何增加製程、良率與成本挑戰。
整理截至 2026 年 10 月 20 日英特爾最新產品與晶片技術:Core Ultra Series 3、GPU D-series、18A/14A 進度,以及第三季財報時間與台灣市場觀察重點。
截至2026年10月13日,台積電第三季法說會尚未舉行。先整理第二季法說、AI需求、財測、2奈米與最新營收,並說明10月15日待確認重點。
整理 2026 MLB 季後賽美聯、國聯冠軍賽對戰、系列賽戰況與台灣時間賽程,附 MLB 官方即時比分連結及查核重點。
2026 釀酒人對道奇國聯冠軍賽首戰釀酒人 2:1 勝出。整理台灣時間完整賽程、第二戰山本由伸對 Logan Henderson、山本賽前數據與 2025 年完投背景。
從 DRAM 的刷新原理、DDR5、LPDDR 到 HBM,了解記憶體在電腦與 AI 伺服器中的用途,並解析南亞科 2026 年第三季數據與供需觀察重點。
聯發科做什麼、天璣晶片如何影響手機效能與 AI?本文整理 MediaTek 的產品線、選手機重點,以及截至 2026 年 10 月的 Dimensity 9600 Pro、9500s、8500 最新資訊。
用繁體中文解析半導體中介層的功能、TSV 與 2.5D 封裝,並比較矽中介層、矽橋和重佈線方案;說明效能、散熱、良率與成本該如何評估,以及何時考慮替代架構。
整理三星 Galaxy S26、A57、Z Flip8 與 Fold8 的 AI、螢幕、相機和更新特色,依預算、使用習慣與機身形式挑選適合的手機。
快閃記憶體與 RAM 有何不同?用上班傳檔、週末拍片的假設情境,解析 SSD、隨身碟與記憶卡用途,以及 TLC/QLC、USB-C、V30、TBW 等規格,掌握相容性、容量、寫入速度與保固的選購重點。