Home
» Notizie
»
Cos'è una violazione dei dati? Come avviene e come proteggere i propri dati
Cos'è una violazione dei dati? Come avviene e come proteggere i propri dati
Una violazione dei dati si verifica quando informazioni sensibili, protette o riservate vengono consultate, divulgate, copiate, acquisite o utilizzate da qualcuno che non è autorizzato a possederle. Il National Institute of Standards and Technology (NIST) utilizza una definizione ampia che include sia l'accesso non autorizzato sia i casi in cui una persona autorizzata utilizza i dati per uno scopo non autorizzato. In altre parole, una violazione non deve necessariamente assomigliare a un drammatico "attacco informatico" in stile cinematografico. Può derivare da credenziali rubate, un difetto del software, un database configurato in modo errato, un dipendente malintenzionato o persino una divulgazione accidentale. Consulta la definizione di violazione del NIST .
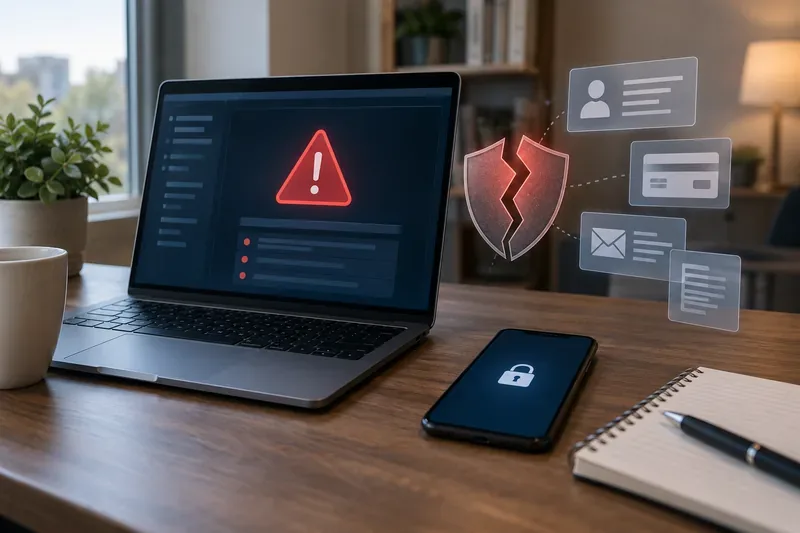
Un avviso di sicurezza, uno scudo rotto e simboli di dati esposti illustrano come una violazione possa mettere a rischio account, pagamenti, email e informazioni personali.
Quali informazioni possono essere esposte in caso di violazione dei dati?
La risposta dipende dall'organizzazione, dal servizio e dall'incidente. Una violazione può coinvolgere una singola categoria di informazioni o diverse contemporaneamente. Il NIST definisce le informazioni di identificazione personale, spesso abbreviate in PII, come informazioni che possono distinguere o tracciare l'identità di una persona, da sole o se combinate con altre informazioni collegate. Ciò può includere identificatori ovvi, così come informazioni che diventano identificative se abbinate ad altri dati. Consultare la definizione di PII del NIST .
Tipo di dati
Esempi
Perché è importante
Credenziali dell'account
Indirizzi email, nomi utente, password, token di autenticazione
Gli aggressori potrebbero tentare di impossessarsi dell'account interessato o di riutilizzare le stesse credenziali altrove.
Informazioni sull'identità
Nome, indirizzo, data di nascita, numero di previdenza sociale
Alcune combinazioni possono favorire il furto d'identità, le richieste fraudolente o l'usurpazione di identità convincente.
Informazioni finanziarie
Numeri di carta di pagamento, coordinate bancarie, dati di fatturazione
L'esposizione a tali informazioni può portare a transazioni fraudolente o tentativi di accesso non autorizzato a conti finanziari.
Informazioni sanitarie o lavorative
Documenti medici, assicurativi, retributivi o relativi al luogo di lavoro
Questi dati possono essere sensibili anche quando non possono essere utilizzati direttamente per spendere denaro.
Comunicazioni private
Email, messaggi, documenti, foto, ticket di supporto
Il rischio può includere la violazione della privacy, truffe mirate, ricatti o ulteriori tecniche di ingegneria sociale.
La gravità di una violazione non è quindi determinata solo dal numero di record coinvolti. Il tipo di informazioni, se fossero crittografate, se le credenziali fossero riutilizzabili, per quanto tempo è durata l'esposizione e se gli aggressori siano effettivamente riusciti ad accedere ai dati, sono tutti fattori che possono influenzare il rischio concreto per l'individuo.
Come avvengono le violazioni dei dati?
1. Password rubate o riutilizzate
Se una password viene rubata in un episodio e la stessa password viene utilizzata su un altro servizio, i malintenzionati potrebbero tentare di usarla altrove. Questo è uno dei motivi per cui le agenzie di sicurezza raccomandano password univoche per ogni account. Un gestore di password può rendere ciò possibile generando e memorizzando password lunghe e casuali, invece di chiederti di ricordarne a decine.
2. Phishing e altre forme di ingegneria sociale
Alcune violazioni iniziano con un'e-mail ingannevole, un SMS, una telefonata o una falsa pagina di accesso. L'obiettivo può essere quello di indurre qualcuno a inserire una password, ad approvare un accesso, ad aprire un allegato dannoso o a rivelare informazioni che consentano a un malintenzionato di ottenere un accesso più profondo. Le linee guida per i consumatori della CISA raccomandano specificamente di imparare a riconoscere il phishing e di essere cauti con i messaggi inaspettati che richiedono informazioni personali o invitano ad aprire link o allegati. Vedi CISA Secure Our World .
3. Vulnerabilità del software non corrette
Sistemi operativi, browser, app, router e software aziendali ricevono periodicamente aggiornamenti di sicurezza. Se una vulnerabilità nota non viene corretta, un utente malintenzionato potrebbe sfruttarla prima che l'organizzazione o l'utente installino la patch. La CISA raccomanda di installare tempestivamente gli aggiornamenti e di abilitare gli aggiornamenti automatici ove possibile.
4. Sistemi o archiviazione cloud configurati in modo errato
Un database, un archivio di file, un backup, un server di sviluppo o un pannello di amministrazione possono esporre dati se i controlli di accesso sono configurati in modo errato. In questi casi, potrebbe non esserci alcuna password rubata né alcun malware. Il problema potrebbe semplicemente essere che le informazioni erano accessibili a persone che non avrebbero mai dovuto poterle visualizzare.
5. Malware e ransomware
I software dannosi possono rubare le credenziali salvate, copiare file, monitorare l'attività o fornire accesso remoto a un sistema. Gli attacchi ransomware possono anche comportare il furto di dati prima che i file vengano crittografati, il che significa che il rischio può includere sia l'interruzione delle attività operative sia l'esposizione di informazioni riservate.
6. Terze parti e catene di fornitura
Le organizzazioni spesso condividono informazioni con processori di pagamento, fornitori di servizi di gestione delle buste paga, fornitori di servizi cloud, servizi di analisi, appaltatori e altri partner. Una violazione dei dati presso uno di questi fornitori può avere ripercussioni sui clienti di molte organizzazioni, anche se l'organizzazione con cui si interagisce direttamente non è stata compromessa.
7. Dispositivi smarriti, errori e informatori
Anche un computer portatile smarrito, un foglio di calcolo inviato alla persona sbagliata, permessi di accesso eccessivi o un dipendente che si appropria intenzionalmente dei dati possono causare una violazione dei dati. Ecco perché il termine "violazione dei dati" è più ampio di "hacking": il problema principale è l'esposizione o l'utilizzo non autorizzato, non la tecnica che lo ha causato.
Cosa può succedere dopo una violazione dei dati?
Non tutti i dati esposti portano a frodi e una notifica di violazione non significa che qualcuno abbia già rubato la tua identità. Tuttavia, le informazioni esposte possono creare opportunità per l'acquisizione dell'account, l'usurpazione d'identità, il phishing mirato, le frodi sui pagamenti o le frodi relative alla creazione di nuovi account. Il rischio dipende in larga misura da ciò che è stato esposto.
La divulgazione di un indirizzo email, di per sé, può aumentare principalmente il rischio di spam e phishing. La divulgazione di una password diventa più urgente se è ancora attiva o riutilizzata. Un codice fiscale, combinato con altre informazioni di identità, merita una risposta diversa perché potrebbe essere utilizzato in richieste di credito fraudolente anche molto tempo dopo l'incidente iniziale.
Come ridurre il rischio prima che si verifichi una violazione
Non è possibile impedire che ogni azienda con cui si collabora subisca una violazione dei dati, ma è possibile rendere i dati rubati meno utili e ridurre la probabilità che un singolo account compromesso si trasformi in molti altri. Le attuali linee guida pubbliche della CISA sottolineano quattro abitudini pratiche: password complesse, autenticazione a più fattori, consapevolezza dei rischi di phishing e aggiornamenti software tempestivi. Le linee guida qui citate sono state aggiornate il 20 settembre 2026.
Utilizza una password univoca per ogni account importante. Un gestore di password può creare e memorizzare password casuali, in modo che una singola violazione non comprometta automaticamente la sicurezza di diversi account.
Attiva l'autenticazione a più fattori (MFA). L'MFA richiede una prova di identità aggiuntiva oltre alla password. Quando disponibili, è preferibile optare per soluzioni più sicure e resistenti al phishing, come le chiavi di accesso o le chiavi di sicurezza. La CISA sottolinea che non tutti i metodi MFA offrono lo stesso livello di protezione. Consulta le linee guida della CISA sull'autenticazione a più fattori .
Mantieni aggiornati dispositivi e app. Abilita gli aggiornamenti automatici quando sono affidabili per il tuo dispositivo e il tuo flusso di lavoro.
Trattate con cautela i link di accesso inaspettati. Invece di accedere tramite un messaggio, aprite l'app aziendale o digitate direttamente l'indirizzo del sito web che conoscete.
Proteggi con particolare attenzione il tuo account di posta elettronica. L'email è spesso il canale di recupero per altri account, quindi una casella di posta compromessa può consentire a un malintenzionato di reimpostare ulteriori password.
Quando possibile, conserva i dati meno sensibili. Se un account non necessita di un metodo di pagamento salvato, di un vecchio documento d'identità o di dettagli del profilo non necessari, la rimozione di tali informazioni può ridurre il rischio di divulgazione futura.
Cosa fare se si riceve una notifica di violazione dei dati
Iniziate leggendo l'avviso stesso, ma verificatelo in modo indipendente. Un avviso di violazione legittimo può essere copiato da truffatori, quindi evitate di utilizzare un link in un messaggio inaspettato finché non avrete confermato l'incidente tramite il sito web ufficiale, l'app o il servizio clienti dell'organizzazione.
Adatta la tua risposta alle informazioni fornite
Password esposta: cambiala immediatamente sul servizio interessato e ovunque l'hai riutilizzata. Attiva l'autenticazione a più fattori (MFA).
Indirizzo email o numero di telefono esposti: aspettatevi un aumento degli attacchi di phishing mirati. Siate scettici nei confronti delle richieste urgenti che fanno riferimento all'azienda violata.
Carta di pagamento compromessa: esamina le transazioni, contatta l'emittente della carta se la notifica indica che la carta è stata compromessa e segui le istruzioni di sostituzione o monitoraggio fornite dall'emittente.
Numero di previdenza sociale o dati di identità esposti: rivedi i tuoi report di credito e valuta la possibilità di bloccare il credito o attivare un avviso di frode.
L'attività sul conto risulta sospetta: contatta il fornitore tramite un canale affidabile, modifica le credenziali, rivedi le informazioni di recupero e le sessioni attive e documenta le attività non autorizzate.
La Commissione Federale per il Commercio degli Stati Uniti (FTC) afferma che il blocco del credito può rendere più difficile per i ladri di identità aprire nuovi conti di credito a vostro nome. Il blocco è gratuito, non influisce sul punteggio di credito e rimane attivo finché non viene rimosso. La FTC consiglia di contattare tutte e tre le principali agenzie di credito per bloccare i propri report. Un avviso di frode funziona in modo diverso: avvisa le aziende di verificare la vostra identità prima di aprire nuovi conti di credito, consentendo comunque ai creditori di visualizzare il vostro report. Consultate le linee guida della FTC sul blocco del credito e sugli avvisi di frode .
Lista di controllo rapida per la risposta alle violazioni dei dati
Verifica l'autenticità della notifica di violazione tramite un canale ufficiale.
Annota con precisione quali tipi di dati sono stati esposti.
Modifica tutte le password interessate e ogni copia riutilizzata della stessa.
Abilita l'autenticazione a più fattori (MFA), preferibilmente un'opzione resistente al phishing se il servizio la supporta.
Esamina gli accessi recenti, gli indirizzi email di recupero, i numeri di telefono e i dispositivi connessi.
Verifica l'attività bancaria, delle carte di credito e delle carte di credito quando sono coinvolti dati finanziari o di identità.
Valuta la possibilità di bloccare il credito qualora il tuo numero di previdenza sociale o altri dati identificativi simili vengano compromessi.
Conservate l'avviso di violazione dei dati e le registrazioni delle chiamate, delle modifiche all'account e delle segnalazioni di frode.
Fai attenzione ai successivi tentativi di phishing che utilizzano dettagli reali dell'incidente per risultare convincenti.
Violazione dei dati, fuga di dati, hacking e furto d'identità non sono la stessa cosa
Questi termini si sovrappongono, ma descrivono concetti diversi. Una violazione dei dati si concentra sull'accesso, la divulgazione, l'acquisizione o l'utilizzo non autorizzati di informazioni. Una fuga di dati si riferisce comunemente a informazioni che vengono esposte, a volte a causa di una pubblicazione accidentale o di una configurazione errata. Un attacco informatico descrive un metodo di accesso tecnico non autorizzato e può o meno comportare una violazione dei dati. Il furto d'identità è l'uso improprio delle informazioni identificative di qualcuno e può verificarsi dopo una violazione, ma non ne è una conseguenza automatica.
Questa distinzione è importante perché la risposta corretta dipende da cosa è effettivamente accaduto. Se un'azienda afferma che sono stati compromessi solo gli indirizzi email, il blocco del credito potrebbe non essere necessario solo per quell'episodio. Se invece sono stati compromessi i numeri di previdenza sociale, le misure di protezione del credito diventano molto più rilevanti. Se è stata rubata una password, la priorità immediata è cambiarla ed evitare il riutilizzo della stessa.
In conclusione
Una violazione dei dati è una perdita di controllo non autorizzata su informazioni sensibili, causata da un aggressore esterno, un difetto tecnico, una terza parte, un dipendente o un semplice errore. Non è possibile eliminare completamente la possibilità che un servizio utilizzato venga violato, ma è possibile limitarne i danni utilizzando password univoche, abilitando l'autenticazione a più fattori (MFA), mantenendo il software aggiornato, riconoscendo i tentativi di phishing e rispondendo in base alle informazioni specifiche esposte.
Quando si riceve una notifica di violazione dei dati, è fondamentale concentrarsi sui fatti verificati: quale organizzazione è stata colpita, quali dati sono stati coinvolti, se le credenziali esposte sono ancora attive e quali raccomandazioni sono state fornite dall'organizzazione e dalle autorità competenti. Questi dettagli sono più utili del solo titolo e vi indicheranno quali misure di protezione vale effettivamente la pena adottare.