الرئيسية
» أخبار
»
ما هو اختراق البيانات؟ كيف يحدث وكيف تحمي بياناتك
ما هو اختراق البيانات؟ كيف يحدث وكيف تحمي بياناتك
يحدث اختراق البيانات عندما يتم الوصول إلى معلومات حساسة أو محمية أو سرية، أو الكشف عنها، أو نسخها، أو الحصول عليها، أو استخدامها من قبل شخص غير مصرح له بذلك. يستخدم المعهد الوطني للمعايير والتكنولوجيا (NIST) تعريفًا واسعًا يشمل كلاً من الوصول غير المصرح به والحالات التي يستخدم فيها شخص مصرح له البيانات لغرض غير مصرح به. بعبارة أخرى، لا يشترط أن يكون الاختراق على غرار عمليات القرصنة الدرامية في الأفلام. فقد ينتج عن سرقة بيانات اعتماد، أو خلل برمجي، أو قاعدة بيانات مُهيأة بشكل خاطئ، أو موظف داخلي خبيث، أو حتى كشف غير مقصود. راجع تعريف المعهد الوطني للمعايير والتكنولوجيا (NIST) للاختراق .
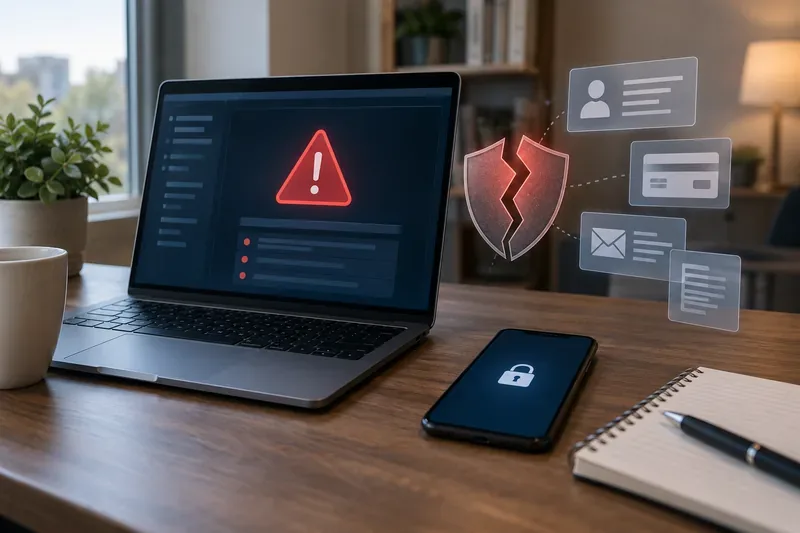
توضح رموز التحذير الأمني والدرع المكسور والبيانات المكشوفة كيف يمكن للاختراق أن يعرض الحساب والدفع والبريد الإلكتروني والمعلومات الشخصية للخطر.
ما هي المعلومات التي يمكن الكشف عنها في حالة اختراق البيانات؟
تختلف الإجابة باختلاف المؤسسة والخدمة والحادثة. قد يشمل الاختراق فئة واحدة من المعلومات أو عدة فئات في آن واحد. يُعرّف المعهد الوطني للمعايير والتكنولوجيا (NIST) المعلومات الشخصية القابلة للتحديد، والتي تُختصر غالبًا إلى PII، بأنها المعلومات التي يمكنها تمييز هوية الشخص أو تتبعها بمفردها أو عند دمجها مع معلومات أخرى مرتبطة بها. قد يشمل ذلك المعرّفات الواضحة، بالإضافة إلى المعلومات التي تُصبح مُحدِّدة عند اقترانها ببيانات أخرى. راجع تعريف NIST للمعلومات الشخصية القابلة للتحديد .
نوع البيانات
أمثلة
لماذا هو مهم
بيانات اعتماد الحساب
عناوين البريد الإلكتروني، أسماء المستخدمين، كلمات المرور، رموز المصادقة
قد يحاول المهاجمون الاستيلاء على الحساب المتأثر أو إعادة استخدام بيانات الاعتماد نفسها في مكان آخر.
معلومات الهوية
الاسم، العنوان، تاريخ الميلاد، رقم الضمان الاجتماعي
يمكن لبعض التركيبات أن تدعم سرقة الهوية، أو تقديم طلبات احتيالية، أو انتحال شخصية مقنع.
المعلومات المالية
أرقام بطاقات الدفع، تفاصيل الحساب البنكي، بيانات الفوترة
قد يؤدي التعرض لهذه المعلومات إلى معاملات احتيالية أو محاولات للوصول إلى الحسابات المالية.
معلومات صحية أو معلومات عن التوظيف
السجلات الطبية، وسجلات التأمين، وسجلات الرواتب، وسجلات مكان العمل
قد تكون هذه السجلات حساسة حتى عندما لا يمكن استخدامها بشكل مباشر لإنفاق الأموال.
اتصالات خاصة
البريد الإلكتروني، الرسائل، المستندات، الصور، تذاكر الدعم
قد ينطوي الخطر على فقدان الخصوصية، وعمليات الاحتيال الموجهة، والابتزاز، أو المزيد من الهندسة الاجتماعية.
لذا، لا يتحدد مدى خطورة الاختراق بعدد السجلات المتضررة فحسب، بل إن نوع المعلومات، وما إذا كانت مشفرة، وإمكانية إعادة استخدام بيانات الاعتماد، ومدة التعرض، وما إذا كان المهاجمون قد تمكنوا بالفعل من الحصول على البيانات، كلها عوامل تؤثر على المخاطر العملية التي يتعرض لها الفرد.
كيف تحدث خروقات البيانات؟
1. كلمات المرور المسروقة أو المعاد استخدامها
إذا سُرقت كلمة مرور في حادثة ما، واستُخدمت نفسها في خدمة أخرى، فقد يُحاول المهاجمون استخدامها في مكان آخر. هذا أحد الأسباب التي تدفع وكالات الأمن إلى التوصية بكلمات مرور فريدة لكل حساب. يُمكن لمدير كلمات المرور أن يُسهّل ذلك من خلال إنشاء وتخزين كلمات مرور طويلة وعشوائية بدلاً من مطالبتك بتذكر العشرات منها.
2. التصيد الاحتيالي وغيره من أساليب الهندسة الاجتماعية
تبدأ بعض الاختراقات برسالة بريد إلكتروني أو رسالة نصية أو مكالمة هاتفية خادعة، أو بصفحة تسجيل دخول مزيفة. قد يكون الهدف هو خداع شخص ما لإدخال كلمة مرور، أو الموافقة على تسجيل الدخول، أو فتح مرفق خبيث، أو الكشف عن معلومات تُساعد المهاجم على الوصول إلى بيانات أكثر تعقيدًا. توصي إرشادات وكالة الأمن السيبراني وأمن البنية التحتية (CISA) للمستهلكين تحديدًا بتعلم كيفية التعرف على التصيد الاحتيالي، وتوخي الحذر من الرسائل غير المتوقعة التي تطلب معلومات شخصية أو تحث على فتح روابط أو مرفقات. راجع "CISA: أمن عالمنا" .
3. ثغرات البرامج غير المُعالجة
تتلقى أنظمة التشغيل والمتصفحات والتطبيقات وأجهزة التوجيه وبرامج الأعمال تحديثات أمنية دورية. إذا بقيت ثغرة أمنية معروفة دون إصلاح، فقد يتمكن المهاجم من استغلالها قبل أن تقوم المؤسسة أو المستخدم بتثبيت التحديث. توصي وكالة الأمن السيبراني وأمن البنية التحتية (CISA) بتثبيت التحديثات فورًا وتفعيل التحديثات التلقائية كلما أمكن ذلك.
4. أنظمة أو تخزين سحابي مُهيأ بشكل خاطئ
قد يؤدي ضبط ضوابط الوصول بشكل خاطئ إلى كشف البيانات في قواعد البيانات، أو مخازن الملفات، أو أنظمة النسخ الاحتياطي، أو خوادم التطوير، أو لوحات التحكم الإدارية. في هذه الحالات، قد لا يكون هناك كلمة مرور مسروقة ولا برامج ضارة. قد تكمن المشكلة ببساطة في إمكانية وصول أشخاص غير مصرح لهم بالاطلاع على المعلومات.
5. البرامج الضارة وبرامج الفدية
يمكن للبرامج الخبيثة سرقة بيانات الاعتماد المحفوظة، ونسخ الملفات، ومراقبة النشاط، أو توفير وصول عن بُعد إلى النظام. وقد تشمل حوادث برامج الفدية أيضًا سرقة البيانات قبل تشفير الملفات، مما يعني أن المخاطر قد تشمل تعطيل العمليات وكشف المعلومات السرية.
6. الأطراف الثالثة وسلاسل التوريد
غالباً ما تتبادل المؤسسات المعلومات مع جهات معالجة المدفوعات، وموردي خدمات الرواتب، ومزودي الخدمات السحابية، وخدمات التحليلات، والمتعاقدين، وشركاء آخرين. وقد يؤثر اختراق بيانات أحد هؤلاء المزودين على عملاء العديد من المؤسسات، حتى لو لم تتعرض المؤسسة التي تتعامل معها مباشرةً للاختراق.
7. الأجهزة المفقودة، والأخطاء، والمطلعون
قد يؤدي فقدان جهاز كمبيوتر محمول، أو إرسال جدول بيانات إلى شخص غير مصرح له، أو منح صلاحيات وصول مفرطة، أو قيام موظف بأخذ البيانات عمدًا، إلى حدوث اختراق للبيانات. ولهذا السبب، يُعدّ مصطلح "اختراق البيانات" أوسع نطاقًا من مصطلح "القرصنة": فالمشكلة الأساسية تكمن في الكشف غير المصرح به عن البيانات أو استخدامها، وليس في الأسلوب الذي تسبب في ذلك.
ماذا يمكن أن يحدث بعد اختراق بياناتك؟
لا يؤدي كل سجل مكشوف إلى الاحتيال، ولا يعني إشعار الاختراق بالضرورة سرقة هويتك. مع ذلك، قد تُتيح المعلومات المكشوفة فرصًا للاستيلاء على الحسابات، وانتحال الشخصية، والتصيد الاحتيالي المُستهدف، والاحتيال في المدفوعات، أو الاحتيال في إنشاء حسابات جديدة. ويعتمد حجم المخاطر بشكل كبير على طبيعة المعلومات المكشوفة.
قد يؤدي تسريب عنوان البريد الإلكتروني وحده إلى زيادة مخاطر الرسائل المزعجة والتصيد الاحتيالي. أما تسريب كلمة المرور فيصبح أكثر إلحاحًا إذا كانت لا تزال فعّالة أو يُعاد استخدامها. ويستحق رقم الضمان الاجتماعي، بالإضافة إلى معلومات الهوية الأخرى، استجابة مختلفة لأنه قد يُستخدم في طلبات الائتمان الاحتيالية لفترة طويلة بعد وقوع الحادثة الأصلية.
كيفية تقليل المخاطر قبل حدوث الاختراق
لا يمكنك منع جميع الشركات التي تتعامل معها من التعرض للاختراق، ولكن يمكنك تقليل فائدة البيانات المسروقة والحد من احتمالية تحول حساب واحد مخترق إلى عدة حسابات مخترقة. تؤكد الإرشادات العامة الحالية الصادرة عن وكالة الأمن السيبراني وأمن البنية التحتية (CISA) على أربع عادات عملية: كلمات مرور قوية، والمصادقة متعددة العوامل، والتوعية بمخاطر التصيد الاحتيالي، وتحديثات البرامج في الوقت المناسب. تمت مراجعة الإرشادات المشار إليها هنا في 20 سبتمبر 2026.
استخدم كلمة مرور فريدة لكل حساب مهم. يمكن لمدير كلمات المرور إنشاء كلمات مرور عشوائية وتخزينها، بحيث لا يؤدي اختراق واحد إلى كشف عدة حسابات تلقائيًا.
فعّل المصادقة متعددة العوامل (MFA). تتطلب المصادقة متعددة العوامل إثبات هوية إضافيًا إلى جانب كلمة المرور. عند توفرها، يُفضّل استخدام خيارات أقوى وأكثر مقاومة للتصيّد الاحتيالي، مثل مفاتيح المرور أو مفاتيح الأمان. تُشير وكالة الأمن السيبراني وأمن البنية التحتية (CISA) إلى أن طرق المصادقة متعددة العوامل لا تُوفّر جميعها نفس مستوى الحماية. راجع إرشادات CISA حول المصادقة متعددة العوامل .
حافظ على تحديث الأجهزة والتطبيقات. فعّل التحديثات التلقائية عندما تكون موثوقة لجهازك وسير عملك.
تعامل بحذر مع روابط تسجيل الدخول غير المتوقعة. بدلاً من تسجيل الدخول عبر رسالة، افتح تطبيق الشركة أو اكتب عنوان الموقع الإلكتروني المعروف بنفسك.
احرص على حماية حساب بريدك الإلكتروني بشكل خاص. غالبًا ما يكون البريد الإلكتروني هو قناة استعادة الحسابات الأخرى، لذا فإن اختراق صندوق الوارد قد يُسهّل على المهاجم إعادة تعيين كلمات مرور إضافية.
خزّن بيانات أقل حساسية عندما يكون لديك الخيار. إذا لم يكن الحساب بحاجة إلى وسيلة دفع محفوظة، أو وثيقة هوية قديمة، أو تفاصيل ملف تعريف غير ضرورية، فإن حذفها يقلل من البيانات التي قد تُكشف لاحقًا.
ماذا تفعل إذا تلقيت إشعارًا بخرق البيانات؟
ابدأ بالاطلاع على الإشعار نفسه، ولكن تحقق منه بشكل مستقل. قد يقوم المحتالون بنسخ إشعار الاختراق الصحيح، لذا تجنب استخدام أي رابط في رسالة غير متوقعة حتى تتأكد من وقوع الحادثة عبر الموقع الإلكتروني الرسمي للمؤسسة أو تطبيقها أو قناة خدمة العملاء.
قم بمطابقة إجابتك مع المعلومات المعروضة
تم كشف كلمة المرور: قم بتغييرها فوراً على الخدمة المتأثرة وفي أي مكان آخر استخدمتها فيه. فعّل المصادقة متعددة العوامل.
كشف عنوان البريد الإلكتروني أو رقم الهاتف: توقع المزيد من عمليات التصيد الاحتيالي الموجهة. كن حذرًا من الطلبات العاجلة التي تشير إلى الشركة المخترقة.
في حالة تعرض بطاقة الدفع للاختراق: راجع المعاملات، واتصل بجهة إصدار البطاقة إذا كان الإشعار يشير إلى أن البطاقة قد تأثرت، واتبع تعليمات جهة الإصدار بشأن الاستبدال أو المراقبة.
تم الكشف عن رقم الضمان الاجتماعي أو بيانات الهوية: راجع تقاريرك الائتمانية وفكر في تجميد الائتمان أو التنبيه بالاحتيال.
يبدو نشاط الحساب الحالي مشبوهاً: اتصل بالمزود من خلال قناة موثوقة، وقم بتغيير بيانات الاعتماد، وراجع معلومات الاسترداد والجلسات النشطة، وقم بتوثيق النشاط غير المصرح به.
تُشير لجنة التجارة الفيدرالية الأمريكية إلى أن تجميد الائتمان يُصعّب على لصوص الهوية فتح حسابات ائتمانية جديدة باسمك. التجميد مجاني، ولا يؤثر على سجلك الائتماني، ويبقى ساريًا حتى تقوم بإلغاء التجميد. تنصح اللجنة بالتواصل مع مكاتب الائتمان الرئيسية الثلاثة لتجميد تقاريرك. أما تنبيه الاحتيال، فيعمل بطريقة مختلفة: فهو يُبلغ الشركات بضرورة التحقق من هويتك قبل فتح حسابات ائتمانية جديدة، مع السماح للدائنين بالاطلاع على تقريرك. راجع إرشادات لجنة التجارة الفيدرالية بشأن تجميد الائتمان وتنبيه الاحتيال .
احذر من عمليات التصيد الاحتيالي اللاحقة التي تستخدم تفاصيل حقيقية من الحادثة لتبدو مقنعة.
اختراق البيانات، وتسريب البيانات، والقرصنة، وسرقة الهوية ليست كلها أشياء متشابهة
تتداخل هذه المصطلحات، لكنها تصف أفكارًا مختلفة. يركز اختراق البيانات على الوصول غير المصرح به إلى المعلومات، أو الكشف عنها، أو الحصول عليها، أو استخدامها. أما تسريب البيانات فيُستخدم عادةً لوصف المعلومات التي تُكشف، أحيانًا عن طريق النشر العرضي أو سوء التكوين. ويصف الاختراق أسلوبًا للوصول التقني غير المصرح به، وقد يؤدي أو لا يؤدي إلى اختراق البيانات. أما سرقة الهوية فهي إساءة استخدام معلومات تعريفية لشخص ما، ويمكن أن تحدث بعد اختراق، لكنها ليست نتيجة حتمية له.
هذا التمييز مهم لأن الاستجابة الصحيحة تعتمد على ما حدث فعلاً. فإذا صرّحت الشركة بأن عناوين البريد الإلكتروني فقط هي التي تم تسريبها، فقد لا يكون تجميد رصيدك الائتماني ضرورياً لهذه الحادثة وحدها. أما إذا تم تسريب أرقام الضمان الاجتماعي، فتصبح حماية الائتمان أكثر أهمية. وإذا سُرقت كلمة مرور، فإن تغييرها ومنع إعادة استخدامها هو الأولوية القصوى.
الخلاصة
يُعدّ اختراق البيانات فقدانًا غير مصرح به للسيطرة على المعلومات الحساسة، سواءً كان ذلك بسبب مهاجم خارجي، أو خلل تقني، أو طرف ثالث، أو موظف داخلي، أو حتى خطأ بسيط. لا يمكنك استبعاد احتمالية اختراق الخدمة التي تستخدمها، ولكن يمكنك الحدّ من الأضرار باستخدام كلمات مرور فريدة، وتفعيل المصادقة متعددة العوامل، وتحديث البرامج باستمرار، والتعرف على عمليات التصيّد الاحتيالي، والاستجابة وفقًا للمعلومات المحددة التي تم الكشف عنها.
عند ورود إشعار باختراق أمني، ركّز على الحقائق المؤكدة: ما هي المؤسسة المتضررة، وما هي البيانات المسربة، وما إذا كانت بيانات الاعتماد المكشوفة لا تزال فعّالة، وما هي توصيات المؤسسة والجهات الموثوقة. هذه التفاصيل أكثر فائدة من العنوان وحده، وستساعدك في تحديد الخطوات الوقائية التي تستحق اتخاذها فعلاً.